Architecture d'investigation et contrôles de sécurité
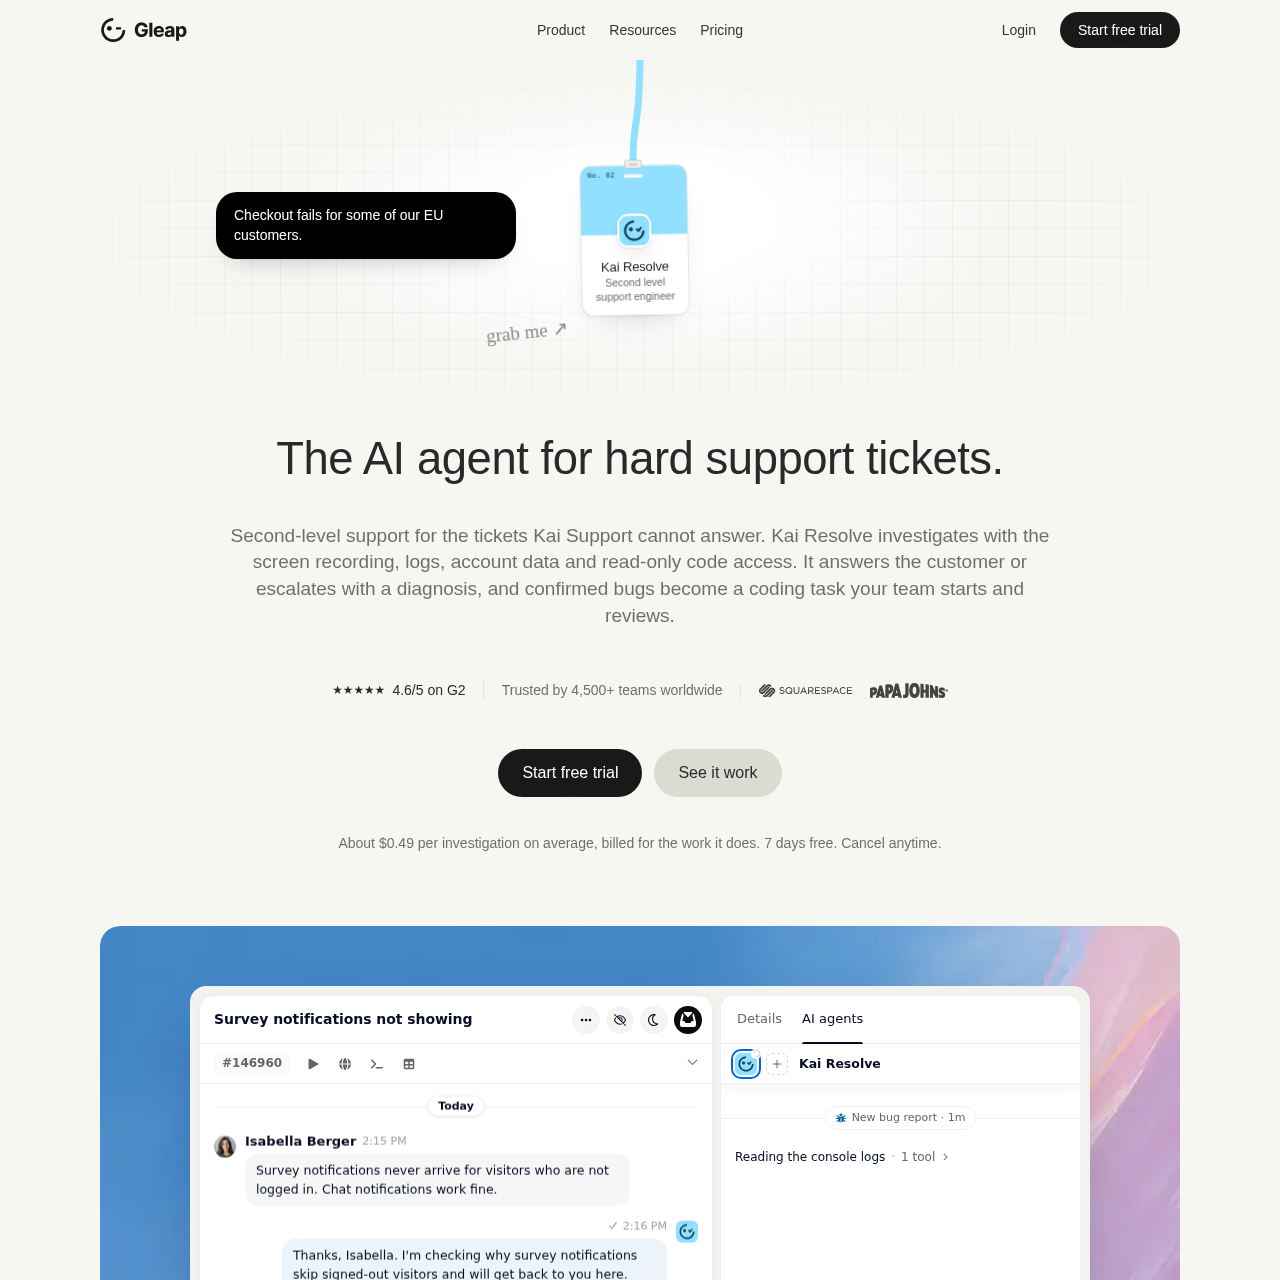
Kai Resolve effectue un triage technique de second niveau en isolant l'analyse du code au sein d'environnements sandbox dédiés. L'agent fonctionne exclusivement avec des autorisations de lecture seule sur les dépôts sources connectés et les bases de données externes via des serveurs Model Context Protocol.
Les actions d'écriture, les suppressions d'enregistrements et les opérations de facturation sont bloquées par les contrôles de sécurité de la plateforme. Lorsqu'une anomalie est confirmée, l'outil génère des tâches diagnostiques citant des fichiers et des lignes précises, déléguant la génération de code, la création de pull requests et les revues de déploiement aux agents d'ingénierie et développeurs humains.
- Clone les dépôts de code exclusivement dans des bacs à sable isolés soumis à des restrictions d'accès en lecture seule.
- Conçu pour empêcher l'exécution de commandes de modification de données, de suppressions et d'actions de facturation.
- Traite les résultats non concluants comme des problèmes non identifiés plutôt que de présumer de l'absence d'anomalie.