Untersuchungsarchitektur und Sicherheitskontrollen
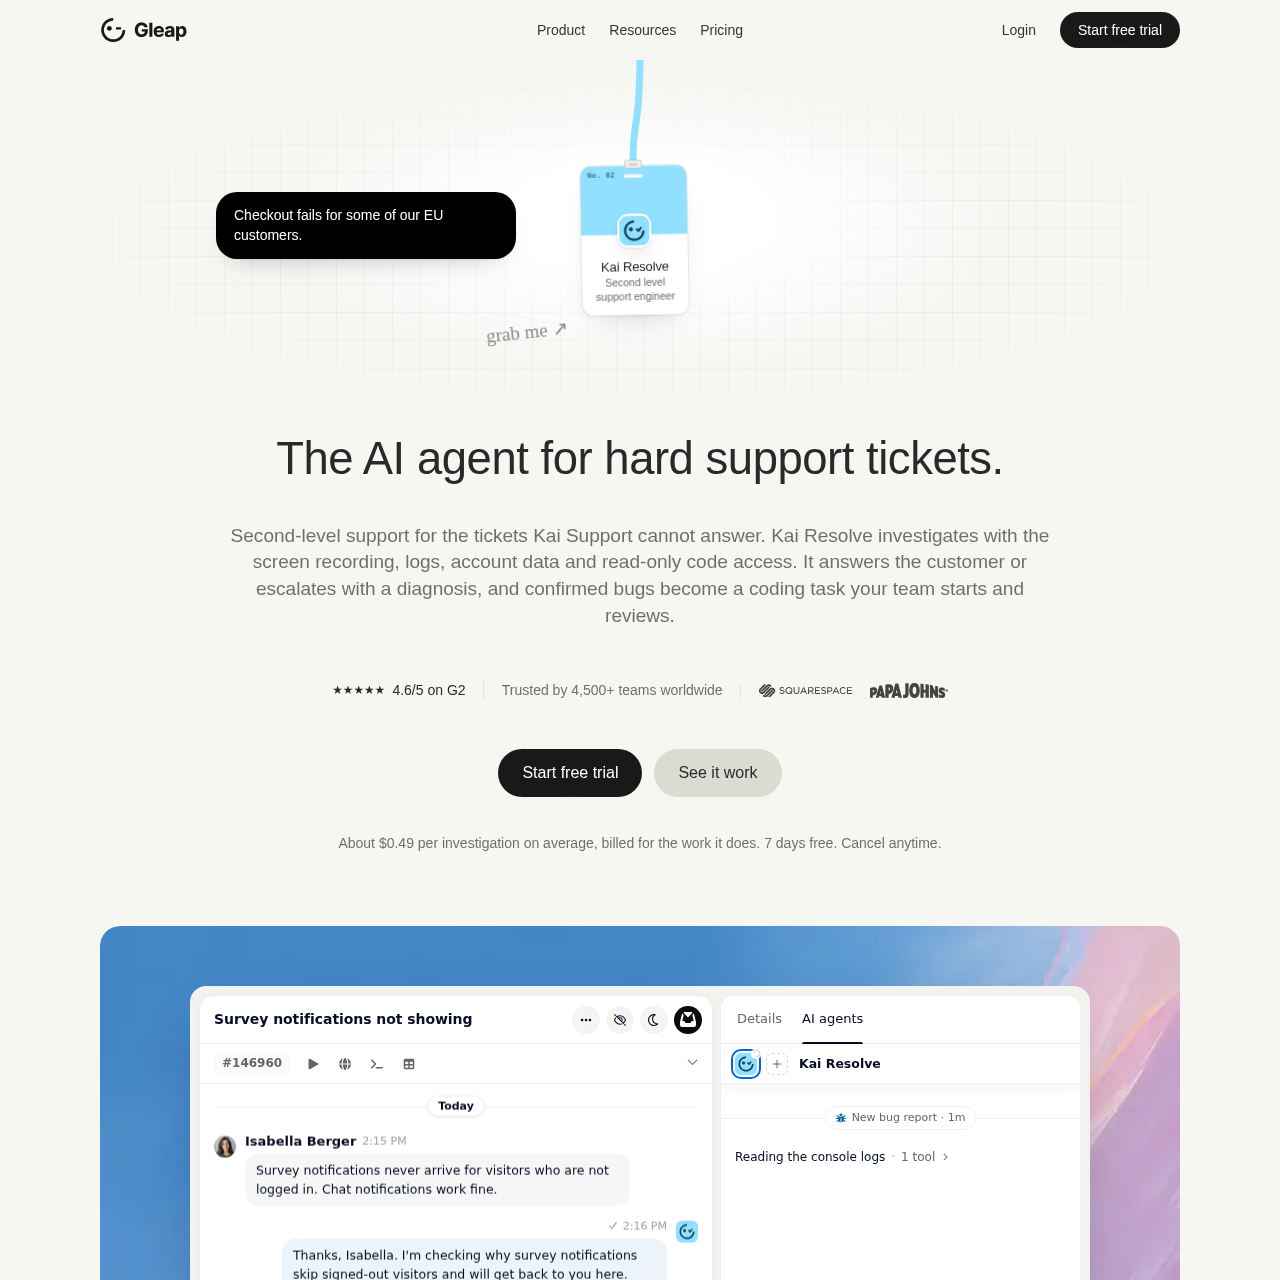
Kai Resolve führt eine technische Triage der zweiten Ebene durch, indem die Code-Analyse in dedizierten Sandbox-Umgebungen isoliert wird. Der Agent arbeitet strikt mit schreibgeschützten Berechtigungen über verbundene Quellcode-Repositorys und externe Datenbankverbindungen über Model Context Protocol-Server hinweg.
Schreibaktionen, Datensatzlöschungen und Abrechnungsvorgänge werden durch Plattform-Sicherheitskontrollen verhindert. Wenn eine Untersuchung einen Fehler bestätigt, generiert das Tool Diagnoseaufgaben unter Angabe spezifischer Dateien und Zeilennummern, während die Codegenerierung, Pull-Request-Erstellung und Deployment-Prüfungen Engineering-Agenten und menschlichen Entwicklern überlassen bleiben.
- Klont Code-Repositorys ausschließlich in isolierte Sandboxes unter schreibgeschützten Zugriffsbeschränkungen.
- Soll die Ausführung von Datenänderungsbefehlen, Löschungen und Abrechnungsaktionen reduzieren.
- Behandelt nicht schlüssige Ergebnisse als unbekannte Probleme, anstatt anzunehmen, dass keine Mängel vorliegen.