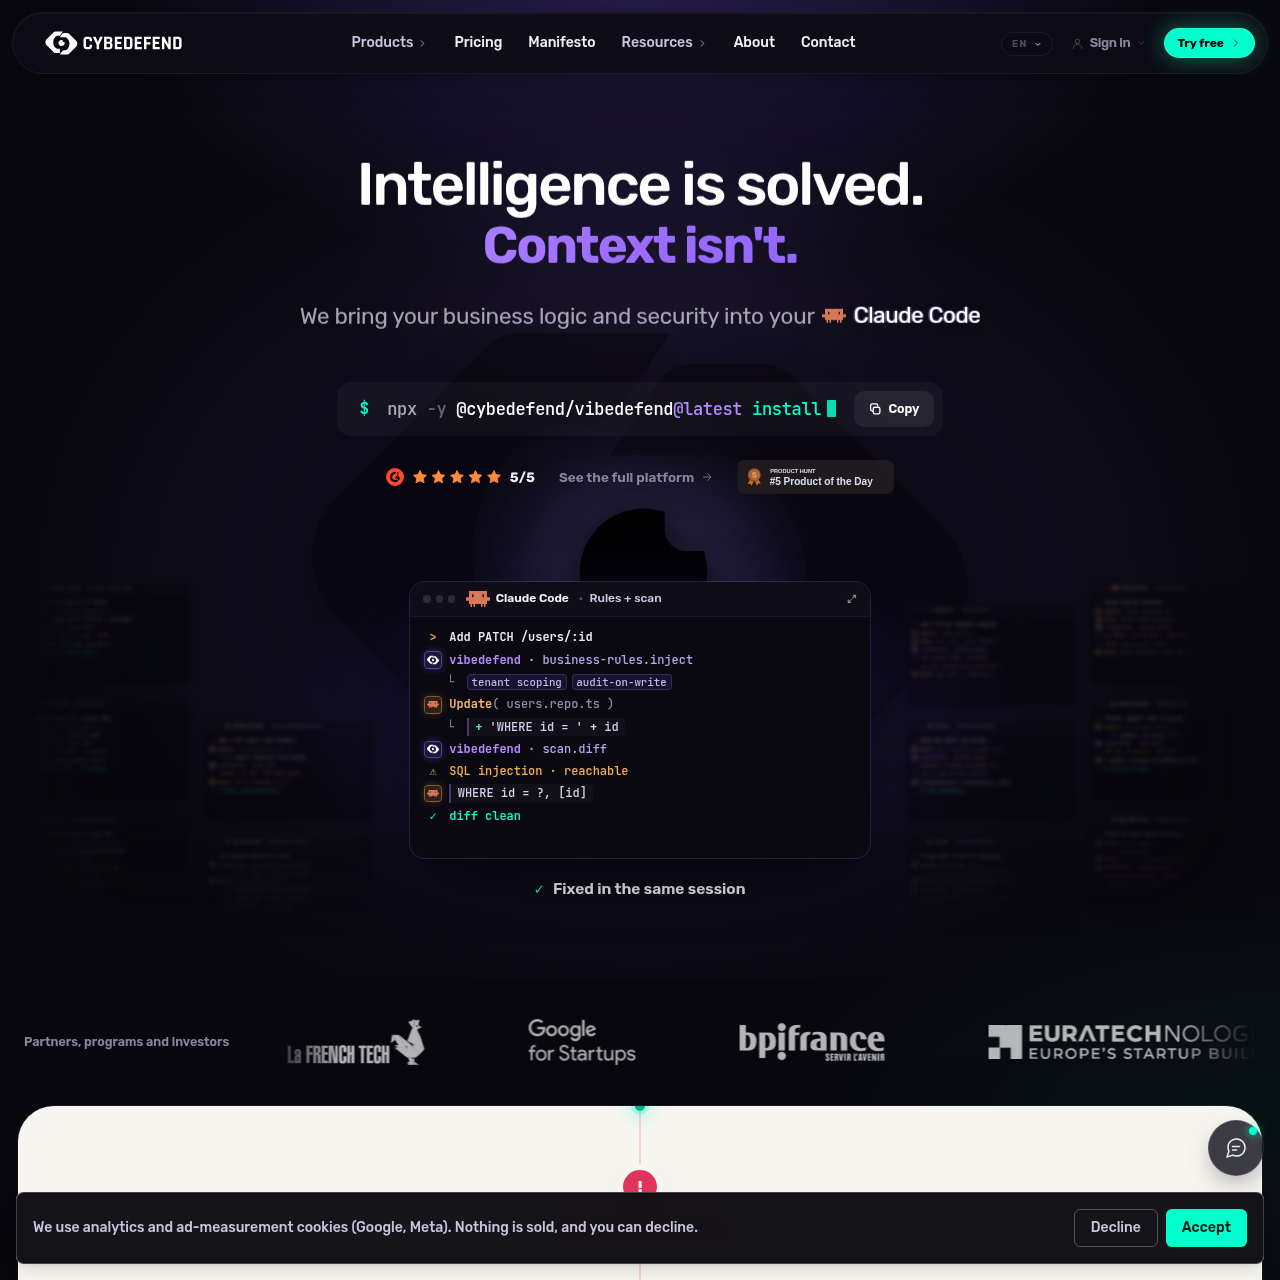
VibeDefend by CybeDefend
VibeDefend от CybeDefend — это инструмент безопасности реального времени для ИИ-агентов, внедряющий бизнес-правила, контролирующий команды терминала и сканирующий код до фиксации коммита.
Назначение продукта и его официальное позиционирование
VibeDefend от CybeDefend предназначен для защиты процессов разработки программного обеспечения, использующих ИИ-агентов кодогенерации. Устанавливаемый на рабочие станции разработчиков одной командой, он напрямую интегрируется в среды разработки для применения контекста проекта, стандартов безопасности и бизнес-логики до фиксации кода или создания пул-реквестов.
Инструмент объединяет проприетарные аналитические движки с признанными сканерами безопасности с открытым исходным кодом, охватывающими статический анализ, анализ состава ПО (SCA), инфраструктуру как код и поиск секретов. Помимо сканирования диффов, VibeDefend оснащен защитным барьером действий, который перехватывает опасные команды терминала и отслеживает взаимодействие с серверами Model Context Protocol.
Сценарии, подтверждённые официальными источниками
Команды разработки могут сканировать создаваемые ИИ диффы в режиме реального времени на наличие уязвимостей, таких как SQL-инъекции, раскрытые API-ключи и уязвимые сторонние зависимости, до фиксации изменений.
Организации могут применять барьеры для командной строки, останавливающие выполнение агентами разрушительных действий, таких как удаление боевых схем БД, неограниченное удаление файлов или несанкционированные вызовы sudo.
Команды могут внедрять пользовательскую бизнес-логику и нормативные требования, такие как GDPR и ISO 27001, в контекст ИИ-агентов, гарантируя соблюдение создаваемыми эндпоинтами правил авторизации и логирования.
Описанный в документации процесс, если он доступен
Разработчик выполняет команду установки через npx для автоматического обнаружения и настройки ИИ-агентов, присутствующих на локальной машине.
VibeDefend внедряет извлеченную бизнес-логику и стандарты соответствия непосредственно в сессию промптов ИИ-агента.
По мере генерации агентом кода и команд оболочки защитный модуль проверяет исполнение в терминале и сканирует диффы на уязвимости.
Результаты проверок и исправления выводятся прямо в сессии агента или на панели управления команды, побуждая агента переписать небезопасный код до создания пул-реквестов.
VibeDefend функционирует непосредственно в средах разработчиков, перехватывая действия, совершаемые автономными ассистентами написания кода. Вместо того чтобы полагаться исключительно на статические файлы конфигурации, платформа внедряет бизнес-правила и требования соответствия в сессию агента, одновременно отслеживая выполняемые команды в реальном времени.
Лежащая в основе архитектура объединяет проприетарные аналитические движки CybeDefend с известными инструментами с открытым исходным кодом, включая Opengrep для анализа кода, Trivy для контейнеров и инфраструктуры, Syft и OSV для анализа зависимостей, Gitleaks для поиска секретов, а также Checkov и KICS для инфраструктуры как кода. Такой многоуровневый подход гарантирует соблюдение корпоративных политик как при выполнении команд, так и в создаваемых изменениях кода.
Проверки на собственных материалах и рабочих процессах
Какие источники и когда были проверены
Ответы на основе карточки продукта с проверенными источниками
VibeDefend устанавливается путем запуска одной команды через npx, которая автоматически находит поддерживаемых агентов на компьютере и подключается к ним.
Платформа объединяет проприетарные движки CybeDefend с открытыми решениями, такими как Opengrep, Trivy, Gitleaks, Checkov, KICS, Syft и OSV, для анализа кода, секретов, контейнеров и IaC.
Барьер перехватывает команды в терминале от ИИ-агентов, блокируя деструктивные операции вроде удаления боевых баз данных, опасных вызовов sudo и установки непроверенных пакетов.
Система включает правила и проверки на базе стандартов OWASP, SOC 2, GDPR и ISO 27001; в настоящее время проводится официальный аудит на соответствие стандарту SOC 2 Type II.
Да, VibeDefend отслеживает использование инструментов Model Context Protocol в ходе сессий агента для защиты от перехвата инструментов и несанкционированной передачи данных во внешние репозитории.