Architecture de protection des agents et d'analyse
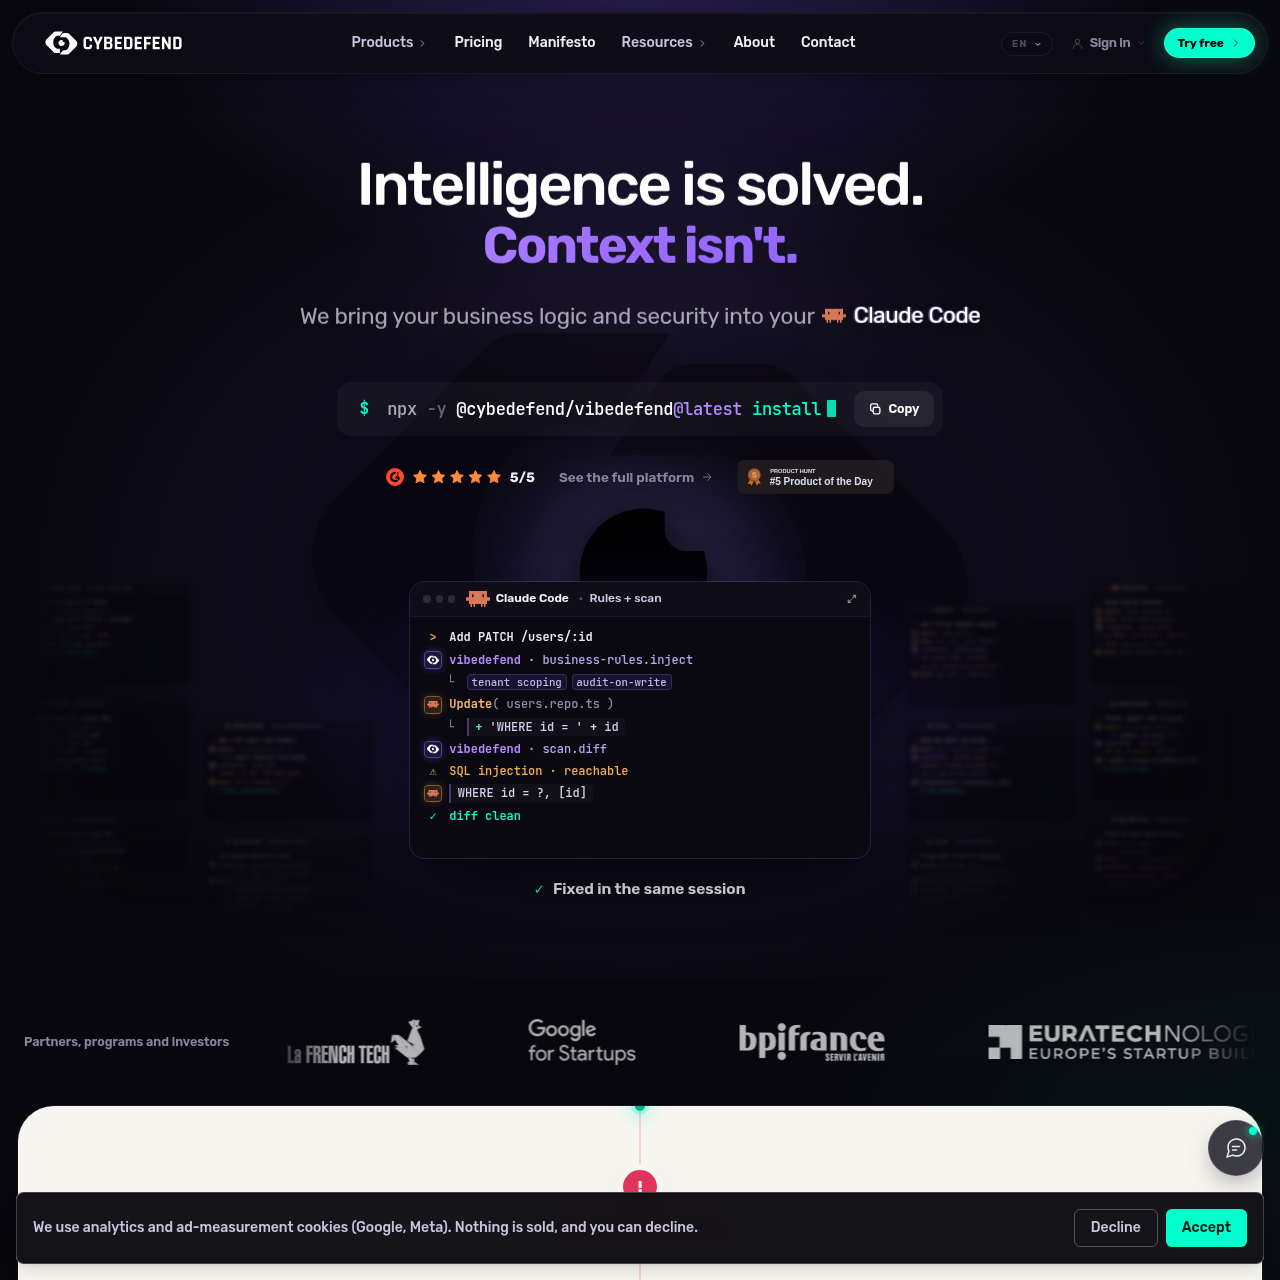
VibeDefend opère directement au sein des environnements de développement pour intercepter les actions effectuées par les assistants de codage autonomes. Plutôt que de s'appuyer uniquement sur des fichiers de configuration statiques, la plateforme injecte des règles métier et des exigences de conformité dans la session de l'agent tout en surveillant les commandes exécutées en temps réel.
L'architecture sous-jacente intègre les moteurs d'analyse propriétaires de CybeDefend à des outils open source reconnus, notamment Opengrep pour l'analyse de code, Trivy pour les conteneurs et l'infrastructure, Syft et OSV pour les dépendances, Gitleaks pour la détection de secrets, ainsi que Checkov et KICS pour l'infrastructure-as-code. Cette approche multicouche vérifie que l'exécution des commandes et les diffs générés respectent les politiques organisationnelles.
- Surveille les interactions Model Context Protocol afin de contribuer à réduire les injections de prompts et le détournement d'outils.
- Bloque les commandes de terminal non autorisées, y compris les suppressions directes de bases de données et les opérations destructrices sur le système de fichiers.
- Analyse les modifications de code au regard des normes OWASP, SOC 2, RGPD et ISO 27001 avant la soumission des pull requests.