VibeDefend by CybeDefend favicon

VibeDefend by CybeDefend

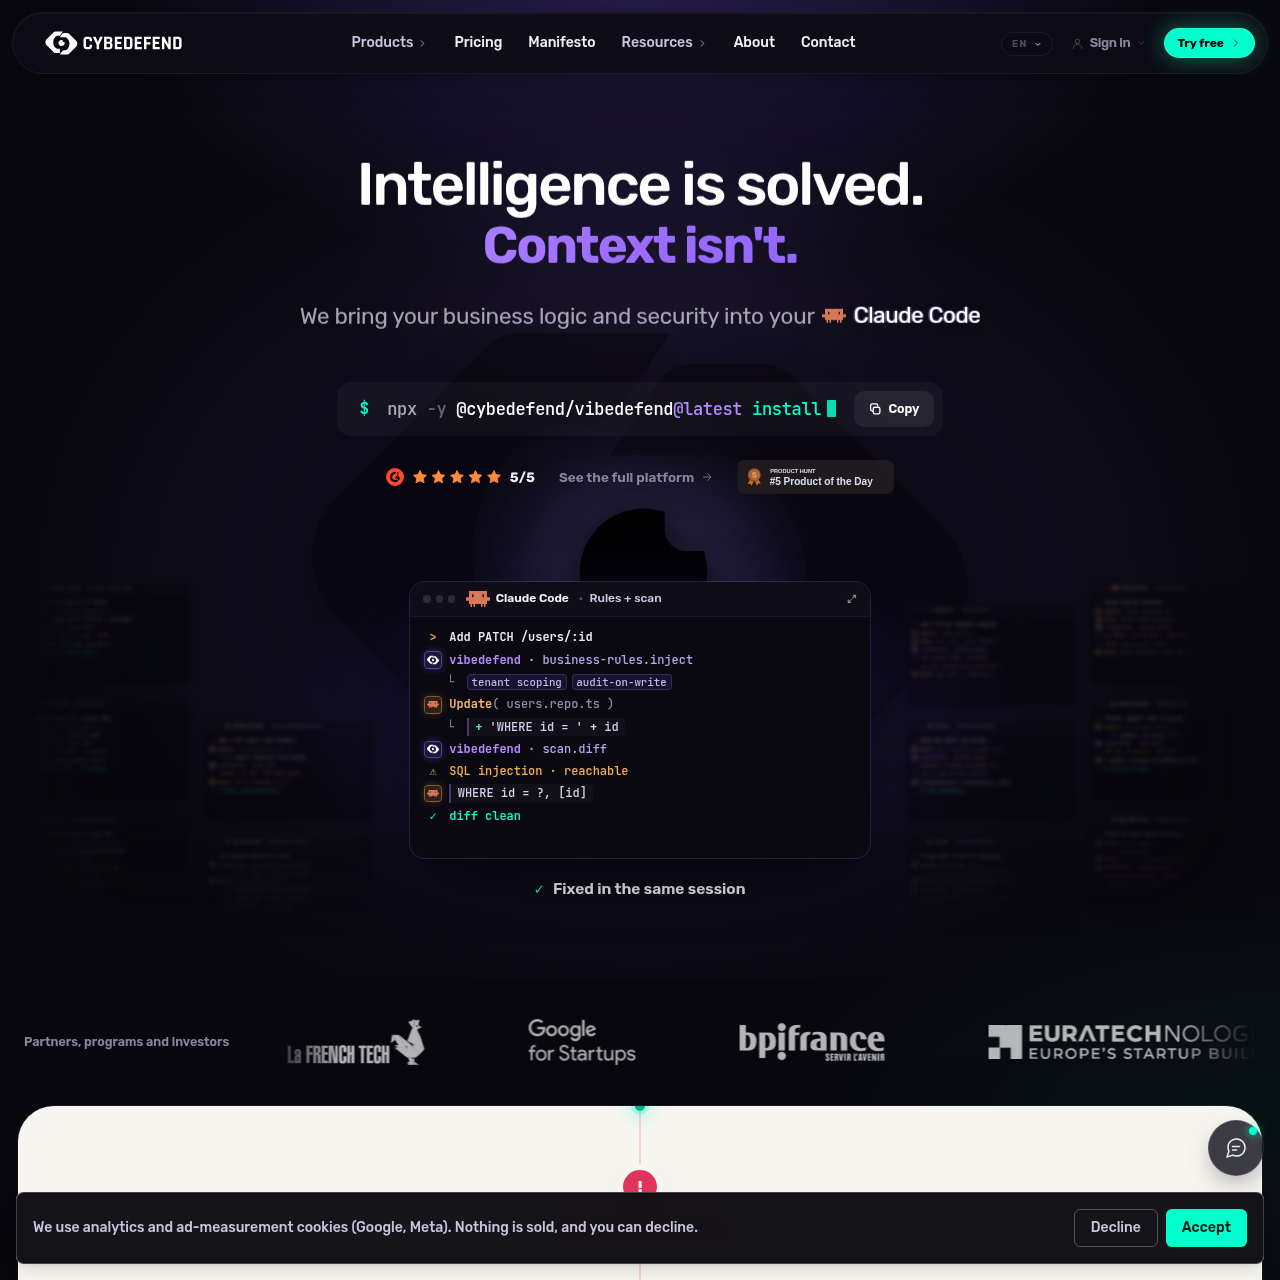
VibeDefend de CybeDefend es una herramienta de seguridad en tiempo de agente que inyecta reglas de negocio, protege acciones de shell y escanea diferencias de código en entornos de IA para detectar vulnerabilidades antes de confirmarlas.

Código e ITInyectar reglas de negocio extraídas y…Bloquear operaciones peligrosas de…Detectar inyecciones SQL, secretos…Proteger las integraciones de…
VibeDefend by CybeDefend product interface screenshot
Visitas mensuales estimadas
1 mil
Periodo de datos:
Publicado en AIToolly

¿Qué es VibeDefend by CybeDefend? Descripción del producto

Qué hace el producto y cómo se presenta oficialmente

VibeDefend de CybeDefend está diseñado para proteger los flujos de trabajo de desarrollo de software que utilizan agentes de codificación con IA. Instalado en las estaciones de trabajo de los desarrolladores mediante un solo comando, se integra directamente con los entornos de desarrollo para aplicar el contexto del proyecto, los estándares de seguridad y la lógica de negocio antes de confirmar el código o enviar solicitudes de extracción.

La herramienta combina motores de análisis propietarios con escáneres de seguridad de código abierto consolidados que cubren análisis estático, análisis de composición de software, infraestructura como código y detección de secretos. Además de escanear diferencias, VibeDefend cuenta con un protector de acciones que intercepta comandos peligrosos de terminal y supervisa las interacciones con servidores de Model Context Protocol.

¿Para qué se puede usar VibeDefend by CybeDefend?

Casos de uso respaldados por fuentes oficiales

Ayudar a reducir la generación de código de IA inseguro

Los equipos de desarrollo pueden escanear diferencias generadas por IA en tiempo real para detectar vulnerabilidades como inyecciones SQL, claves de API expuestas y dependencias de terceros vulnerables antes de confirmar los cambios.

Bloqueo de operaciones peligrosas de shell

Las organizaciones pueden aplicar medidas de seguridad en la terminal que evitan que los agentes de codificación ejecuten comandos destructivos, como la eliminación de esquemas de bases de datos activas, eliminaciones sin restricciones u operaciones no autorizadas con sudo.

Aplicación de reglas de negocio y cumplimiento

Los equipos pueden inyectar lógica de negocio personalizada y estándares regulatorios como RGPD e ISO 27001 en los contextos de los agentes de IA para garantizar que los puntos de enlace generados cumplan con los requisitos de autorización y registro.

Cómo usar VibeDefend by CybeDefend

El proceso documentado, cuando está disponible

  1. 1

    Instalación

    El desarrollador ejecuta el comando de instalación mediante npx para detectar y configurar los agentes de codificación de IA presentes en la máquina local.

  2. 2

    Inyección de reglas

    VibeDefend inyecta la lógica de negocio extraída y los estándares de cumplimiento directamente en la sesión de prompts del agente de IA.

  3. 3

    Protección y escaneo en vivo

    A medida que el agente genera código y comandos de shell, el protector de acciones inspecciona las ejecuciones en la terminal y escanea las diferencias en busca de vulnerabilidades de seguridad.

  4. 4

    Remediación

    Los hallazgos y correcciones se presentan directamente dentro de la sesión del agente o en el panel del equipo, guiando al agente a reescribir líneas inseguras antes de crear solicitudes de extracción.

Arquitectura de protección y escaneo de agentes

VibeDefend opera directamente dentro de los entornos de desarrollo para interceptar las acciones realizadas por asistentes de codificación autónomos. En lugar de depender únicamente de archivos de configuración estáticos, la plataforma inyecta reglas de negocio y requisitos de cumplimiento en la sesión del agente mientras supervisa los comandos ejecutados en tiempo real.

La arquitectura subyacente integra motores de análisis propietarios de CybeDefend con herramientas de código abierto consolidadas, como Opengrep para análisis de código, Trivy para contenedores e infraestructura, Syft y OSV para dependencias, Gitleaks para detección de secretos, y Checkov y KICS para infraestructura como código. Este enfoque multicapa verifica que tanto la ejecución de comandos como las diferencias generadas se ajusten a las políticas organizacionales.

  • Supervisa las interacciones de Model Context Protocol para ayudar a reducir la inyección de prompts y el secuestro de herramientas.
  • Bloquea comandos de terminal no autorizados, incluidas eliminaciones de bases de datos activas y operaciones destructivas en el sistema de archivos.
  • Escanea modificaciones de código según los estándares OWASP, SOC 2, RGPD e ISO 27001 antes de enviar solicitudes de extracción.

Qué probar antes de elegir VibeDefend by CybeDefend

Comprobaciones con tus propios materiales y flujo de trabajo

  • Verificar que el comando de instalación local detecte con éxito todos los agentes de codificación de IA y entornos de desarrollo previstos en el sistema anfitrión.
  • Comprobar cómo maneja el protector de acciones los comandos de terminal de alto riesgo, como la eliminación de bases de datos o el borrado indiscriminado de archivos.
  • Confirmar si la lógica de negocio personalizada y las reglas de cumplimiento inyectadas se reflejan correctamente en las diferencias generadas por la IA.
  • Revisar el estado actual de las certificaciones de cumplimiento, incluida la auditoría de SOC 2 Tipo II en curso.

Fuentes y fecha de revisión de VibeDefend by CybeDefend

Qué fuentes se revisaron y cuándo

Última comprobación
Categoría
Código e IT

Preguntas frecuentes sobre VibeDefend by CybeDefend

Respuestas basadas en el registro de producto con fuentes verificadas

¿Cómo se instala VibeDefend en la máquina de un desarrollador?

VibeDefend se instala ejecutando un único comando a través de npx, el cual identifica y se conecta automáticamente a los agentes de codificación compatibles presentes en el sistema.

¿Qué motores de escaneo de seguridad están integrados en VibeDefend?

La plataforma combina motores propietarios de CybeDefend con herramientas de código abierto como Opengrep, Trivy, Gitleaks, Checkov, KICS, Syft y OSV en código, secretos, contenedores e infraestructura.

¿Cómo previene el protector de acciones los daños al sistema?

El protector de acciones intercepta las ejecuciones en la terminal iniciadas por agentes de IA, bloqueando operaciones peligrosas como la eliminación de esquemas de bases de datos activas, comandos destructivos con sudo y la instalación de paquetes no verificados.

¿Qué marcos de cumplimiento toma como referencia VibeDefend?

El sistema incorpora reglas y comprobaciones basadas en los estándares OWASP, SOC 2, RGPD e ISO 27001, con una auditoría oficial de cumplimiento de SOC 2 Tipo II actualmente en curso.

¿Inspecciona VibeDefend las interacciones con servidores de Model Context Protocol?

Sí, VibeDefend supervisa el uso de herramientas de Model Context Protocol durante las sesiones del agente para evitar el secuestro de herramientas y la transferencia no autorizada de datos a repositorios externos.

Explora otras herramientas añadidas recientemente en la misma categoría.