VibeDefend by CybeDefend favicon

VibeDefend by CybeDefend

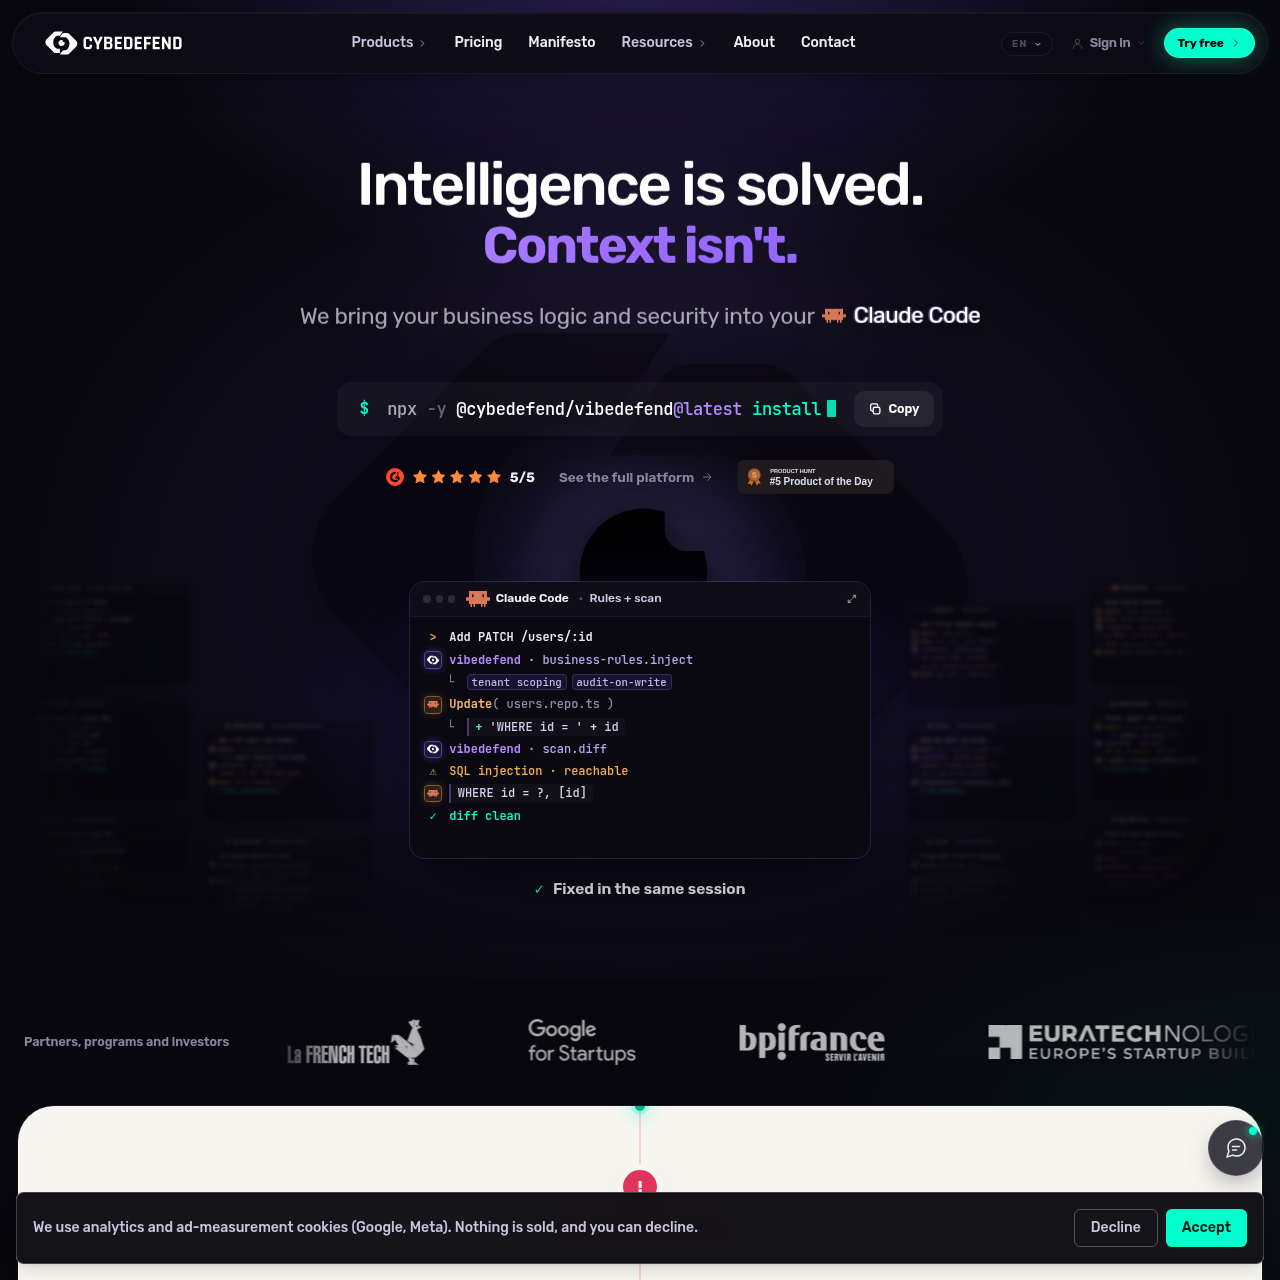
CybeDefend의 VibeDefend는 비즈니스 규칙을 주입하고 셸 작업을 보호하며 AI 코딩 환경 전반의 코드 diff를 스캔하여 커밋 전에 취약점을 포착하는 에이전트 실행 시점 보안 도구입니다.

코드 및 IT활성 AI 에이전트 세션에 추출된 비즈니스 규칙 및 규정 준수 표준 주입실행 전 위험한 셸 및 SQL 작업 차단세션 diff에서 SQL 인젝션, 하드코딩된 시크릿, 취약한 종속성 감지프롬프트 하이재킹으로부터 모델 컨텍스트 프로토콜 서버 연동 보호
VibeDefend by CybeDefend product interface screenshot
예상 월간 방문 수
1천
데이터 기준:
AIToolly 등록일

VibeDefend by CybeDefend란? 제품 개요

제품의 기능과 공식 포지셔닝

CybeDefend의 VibeDefend는 AI 코딩 에이전트를 활용하는 소프트웨어 개발 워크플로를 보호하도록 설계되었습니다. 단일 명령어를 통해 개발자 워크스테이션에 설치되며, 코딩 환경과 직접 연동되어 코드가 커밋되거나 풀 리퀘스트가 제출되기 전에 프로젝트 컨텍스트, 보안 표준, 비즈니스 로직을 적용합니다.

이 도구는 독자적인 분석 엔진과 정적 분석, 소프트웨어 구성 분석, 코드형 인프라, 시크릿 감지를 포괄하는 검증된 오픈소스 보안 스캐너를 결합합니다. diff 스캔 외에도 VibeDefend는 위험한 터미널 명령어를 차단하고 모델 컨텍스트 프로토콜 서버와의 상호작용을 모니터링하는 액션 가드 기능을 제공합니다.

VibeDefend by CybeDefend으로 무엇을 할 수 있나요?

공식 출처로 확인된 활용 사례

안전하지 않은 AI 코드 생성 완화 지원

개발팀은 변경 사항이 커밋되기 전에 SQL 인젝션, 노출된 API 키, 취약한 서드파티 종속성과 같은 취약점을 AI가 생성한 diff에서 실시간으로 스캔할 수 있습니다.

위험한 셸 작업 차단

조직에서는 터미널 안전장치를 적용하여 코딩 에이전트가 운영 데이터베이스 스키마 드롭, 제한 없는 삭제, 승인되지 않은 sudo 작업과 같은 파괴적인 명령어를 실행하지 못하도록 방지할 수 있습니다.

비즈니스 및 규정 준수 규칙 적용

팀은 사용자 정의 비즈니스 로직과 GDPR, ISO 27001과 같은 규제 표준을 AI 에이전트 컨텍스트에 주입하여 생성된 엔드포인트가 인가 및 로깅 요구사항을 준수하도록 보장할 수 있습니다.

VibeDefend by CybeDefend 사용 방법

공식 문서에 안내된 사용 절차

  1. 1

    설치

    개발자가 npx를 통해 설치 명령을 실행하여 로컬 머신에 있는 AI 코딩 에이전트를 감지하고 구성합니다.

  2. 2

    규칙 주입

    VibeDefend는 도출된 비즈니스 로직과 규정 준수 표준을 AI 에이전트 프롬프트 세션에 직접 주입합니다.

  3. 3

    실시간 보호 및 스캔

    에이전트가 코드와 셸 명령어를 생성할 때 액션 가드가 터미널 실행을 검사하고 diff의 보안 취약점을 스캔합니다.

  4. 4

    교정

    발견 사항과 수정 조치가 에이전트 세션이나 팀 대시보드 내에 직접 제공되어 풀 리퀘스트가 생성되기 전에 에이전트가 취약한 코드를 다시 작성하도록 유도합니다.

에이전트 보호 및 스캔 아키텍처

VibeDefend는 개발자 환경 내에서 직접 작동하여 자율 코딩 어시스턴트가 수행하는 작업을 가로채고 제어합니다. 정적 구성 파일에만 의존하는 대신, 이 플랫폼은 실행 중인 명령어를 실시간으로 모니터링하면서 비즈니스 규칙과 규정 준수 요구사항을 에이전트 세션에 주입합니다.

기반 아키텍처는 CybeDefend의 독자적인 분석 엔진과 검증된 오픈소스 도구들을 통합합니다. 여기에는 코드 분석을 위한 Opengrep, 컨테이너 및 인프라를 위한 Trivy, 종속성 분석을 위한 Syft 및 OSV, 시크릿 감지를 위한 Gitleaks, 코드형 인프라를 위한 Checkov 및 KICS가 포함됩니다. 이러한 다계층 접근 방식은 명령어 실행과 생성된 diff가 조직의 정책을 엄격히 준수하는지 검증합니다.

  • 프롬프트 인젝션 및 도구 하이재킹을 완화하기 위해 모델 컨텍스트 프로토콜 상호작용을 모니터링합니다.
  • 운영 데이터베이스 드롭 및 파괴적인 파일 시스템 작업을 포함한 무단 터미널 명령어를 차단합니다.
  • 풀 리퀘스트가 제출되기 전에 OWASP, SOC 2, GDPR 및 ISO 27001 표준을 기준으로 코드 수정 사항을 스캔합니다.

VibeDefend by CybeDefend 선택 전에 확인할 사항

본인의 자료와 작업 흐름으로 직접 확인할 항목

  • 로컬 설치 명령어가 호스트 시스템의 모든 대상 AI 코딩 에이전트 및 개발 환경을 성공적으로 감지하는지 확인합니다.
  • 액션 가드가 데이터베이스 드롭이나 제한 없는 파일 삭제와 같은 고위험 터미널 명령어를 어떻게 처리하는지 점검합니다.
  • 주입된 사용자 정의 비즈니스 로직과 규정 준수 규칙이 AI가 생성한 diff에 올바르게 반영되는지 확인합니다.
  • 진행 중인 SOC 2 Type II 감사를 포함하여 규정 준수 인증의 현재 상태를 검토합니다.

VibeDefend by CybeDefend 출처 및 확인일

확인한 출처와 확인 시점

마지막 확인
카테고리
코드 및 IT

VibeDefend by CybeDefend 자주 묻는 질문

출처를 확인한 제품 정보를 바탕으로 한 답변

개발자 머신에 VibeDefend를 어떻게 설치하나요?

VibeDefend는 npx를 통한 단일 명령어 실행으로 설치되며, 시스템에 존재하는 지원 대상 코딩 에이전트를 자동으로 식별하고 연결합니다.

VibeDefend에는 어떤 보안 스캔 엔진이 통합되어 있나요?

이 플랫폼은 코드, 시크릿, 컨테이너, 인프라 전반에 걸쳐 CybeDefend 자체 엔진과 Opengrep, Trivy, Gitleaks, Checkov, KICS, Syft, OSV 등의 오픈소스 도구를 결합하여 활용합니다.

액션 가드는 시스템 손상을 어떻게 방지하나요?

액션 가드는 AI 에이전트가 시작한 터미널 실행을 중간에서 가로채 운영 데이터베이스 스키마 드롭, 파괴적인 sudo 명령어, 검증되지 않은 패키지 설치와 같은 위험한 작업을 차단합니다.

VibeDefend는 어떤 규정 준수 프레임워크를 참조하나요?

이 시스템은 OWASP 표준, SOC 2, GDPR, ISO 27001을 기반으로 한 규칙과 검사를 통합하고 있으며, 현재 공식적인 SOC 2 Type II 규정 준수 감사가 진행 중입니다.

VibeDefend는 모델 컨텍스트 프로토콜 서버와의 상호작용을 검사하나요?

예, VibeDefend는 에이전트 세션 중 모델 컨텍스트 프로토콜 도구 사용을 모니터링하여 도구 하이재킹 및 외부 저장소로의 무단 데이터 전송을 방지합니다.

같은 카테고리에 최근 등록된 다른 도구를 살펴보세요.