VibeDefend by CybeDefend
CybeDefend 推出的 VibeDefend 是一款智能体运行时安全工具,能够在各类 AI 编程环境中注入业务规则、防御危险终端操作,并在提交代码前实时扫描代码变更差异,以及时拦截潜在的安全漏洞。
编程&IT将提炼的业务规则与合规标准注入正在运行的 AI 智能体会话中在执行前阻止危险的 Shell 与 SQL 操作检测会话代码差异中的 SQL 注入、硬编码凭据与存在漏洞的依赖项保护模型上下文协议服务器集成免受提示词劫持威胁
CybeDefend 推出的 VibeDefend 是一款智能体运行时安全工具,能够在各类 AI 编程环境中注入业务规则、防御危险终端操作,并在提交代码前实时扫描代码变更差异,以及时拦截潜在的安全漏洞。
产品用途与官方定位
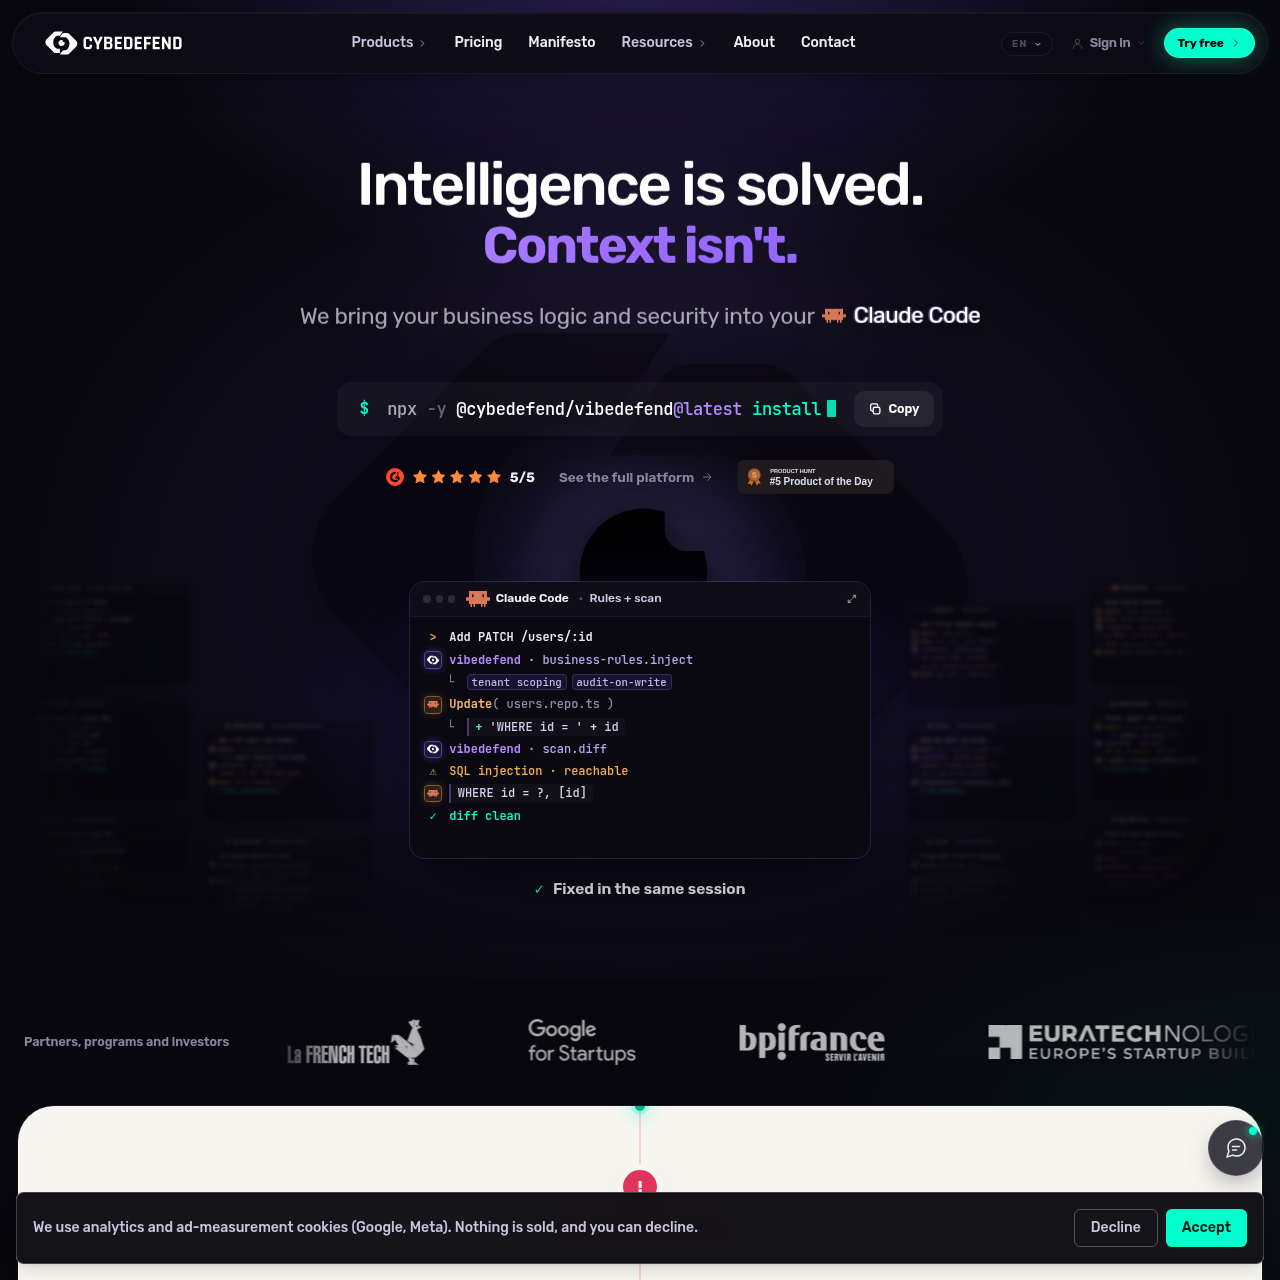
CybeDefend 推出的 VibeDefend 旨在保护使用 AI 编程智能体的软件开发工作流。开发者仅需通过一条命令即可在工作站完成安装,并直接集成至开发环境中,在代码提交或发起合并请求前强制落实项目上下文、安全标准与业务逻辑。
该工具将专有的分析引擎与业界成熟的开源安全扫描器相结合,覆盖静态代码分析、软件成分分析、基础设施即代码以及敏感机密检测。除了扫描变更差异外,VibeDefend 还具备行为守卫功能,能够拦截危险终端命令并监控与模型上下文协议服务器的交互。
有官方来源支持的使用场景
开发团队可在代码变更提交前,实时扫描 AI 生成的差异内容,及时发现 SQL 注入、泄露的 API 密钥及存在漏洞的第三方依赖项。
企业可启用终端安全防御机制,阻止编程智能体执行破坏性命令,例如在生产数据库中删除模式、无限制的文件删除或未经授权的 sudo 操作。
团队可将自定义业务逻辑与 GDPR、ISO 27001 等合规标准注入 AI 智能体的上下文中,确保所生成的接口端点符合鉴权与日志审计要求。
官网提供的使用流程
开发者通过 npx 执行安装命令,自动检测并配置本地工作站中运行的 AI 编程智能体。
VibeDefend 会将提取的业务逻辑与合规规范直接注入到 AI 智能体的提示词会话上下文中。
当智能体生成代码和 Shell 命令时,行为守卫会实时检查终端执行内容,并扫描代码差异中的安全漏洞。
扫描结果与修复建议会直接展示在智能体会话或团队控制台中,提示智能体在创建合并请求前重写不安全的代码行。
VibeDefend 直接在开发人员的环境中运行,用于拦截自主编程助手执行的各类操作。该平台不仅仅依赖静态配置文件,而是在将业务规则和合规要求动态注入智能体会话的同时,对正在执行的命令进行全方位实时监控。
底层架构将 CybeDefend 专有分析引擎与主流开源工具紧密结合,包括用于代码分析的 Opengrep、用于容器和基础设施的 Trivy、用于依赖项检查的 Syft 和 OSV、用于密钥泄露检测的 Gitleaks,以及针对基础设施即代码的 Checkov 和 KICS。这种多层分析方案可确保命令执行与生成的代码差异均严格符合企业安全策略。
用自己的素材和工作流完成验证
核对了哪些信息以及核对时间
基于已核对产品资料的回答
开发者只需通过 npx 执行单条命令即可完成 VibeDefend 的安装,该命令会自动识别并连接到当前系统内已安装且受支持的编程智能体。
该平台将 CybeDefend 专有引擎与多款开源工具相结合,包括 Opengrep、Trivy、Gitleaks、Checkov、KICS、Syft 和 OSV,全方位覆盖源码、机密、容器与基础设施。
行为守卫会主动拦截 AI 智能体发起的终端执行命令,阻止诸如在线数据库模式删除、破坏性 sudo 指令以及未经验证的软件包安装等危险操作。
该系统内置了基于 OWASP 标准、SOC 2、GDPR 和 ISO 27001 的规则与检查项,目前官方的 SOC 2 Type II 合规审计正在积极进行中。
是的,VibeDefend 会在智能体会话期间监控模型上下文协议(Model Context Protocol)的工具调用,以防范工具劫持并防止数据未经授权写入外部代码库。