Architektur von Agent Guard und Scanning
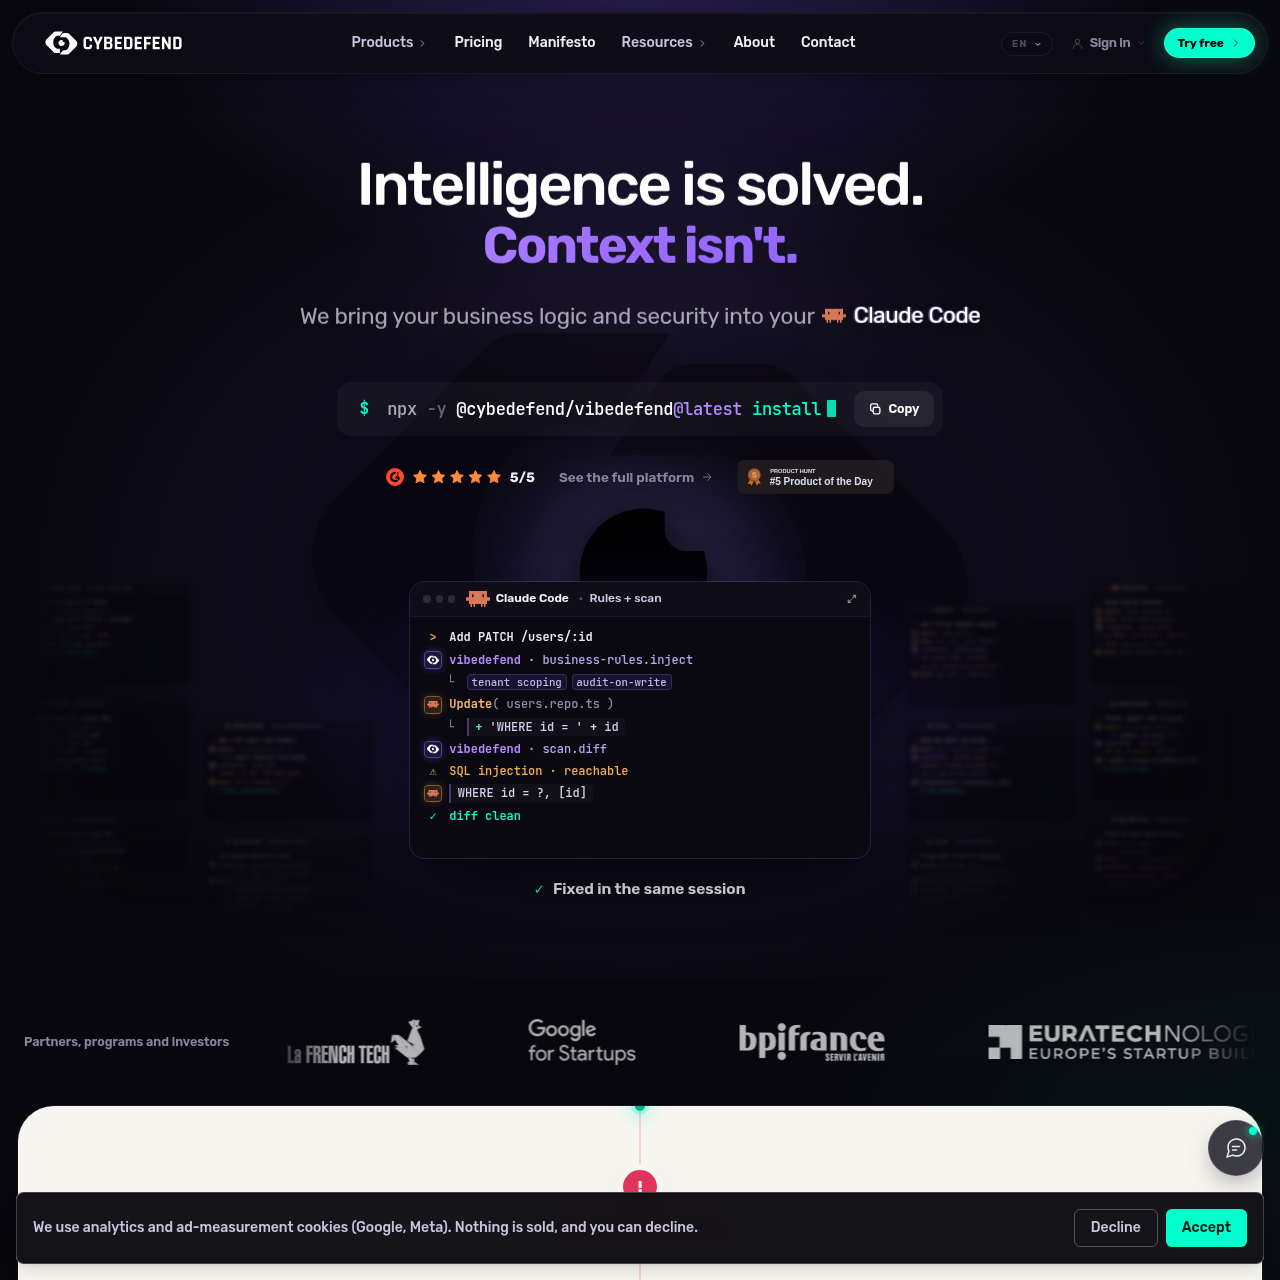
VibeDefend agiert direkt in Entwicklerumgebungen, um Aktionen autonomer Programmierassistenten abzufangen. Anstatt sich ausschließlich auf statische Konfigurationsdateien zu verlassen, schleust die Plattform Geschäftsregeln sowie Compliance-Anforderungen in die Agentensitzung ein und überwacht ausgeführte Befehle in Echtzeit.
Die zugrunde liegende Architektur verbindet proprietäre Analyse-Engines von CybeDefend mit etablierten Open-Source-Tools, darunter Opengrep für Codeanalysen, Trivy für Container und Infrastruktur, Syft und OSV für Abhängigkeiten, Gitleaks für Secret-Erkennung sowie Checkov und KICS für Infrastructure as Code. Dieser mehrschichtige Ansatz stellt sicher, dass sowohl Befehlsausführungen als auch generierte Diffs Unternehmensrichtlinien einhalten.
- Überwacht Interaktionen mit dem Model Context Protocol, um Prompt-Injection und Tool-Hijacking zu verringern.
- Blockiert unbefugte Terminalbefehle, darunter das Löschen produktiver Datenbanken und destruktive Dateisystemoperationen.
- Scannt Codeänderungen anhand von OWASP-, SOC-2-, DSGVO- und ISO-27001-Standards, bevor Pull-Requests eingereicht werden.