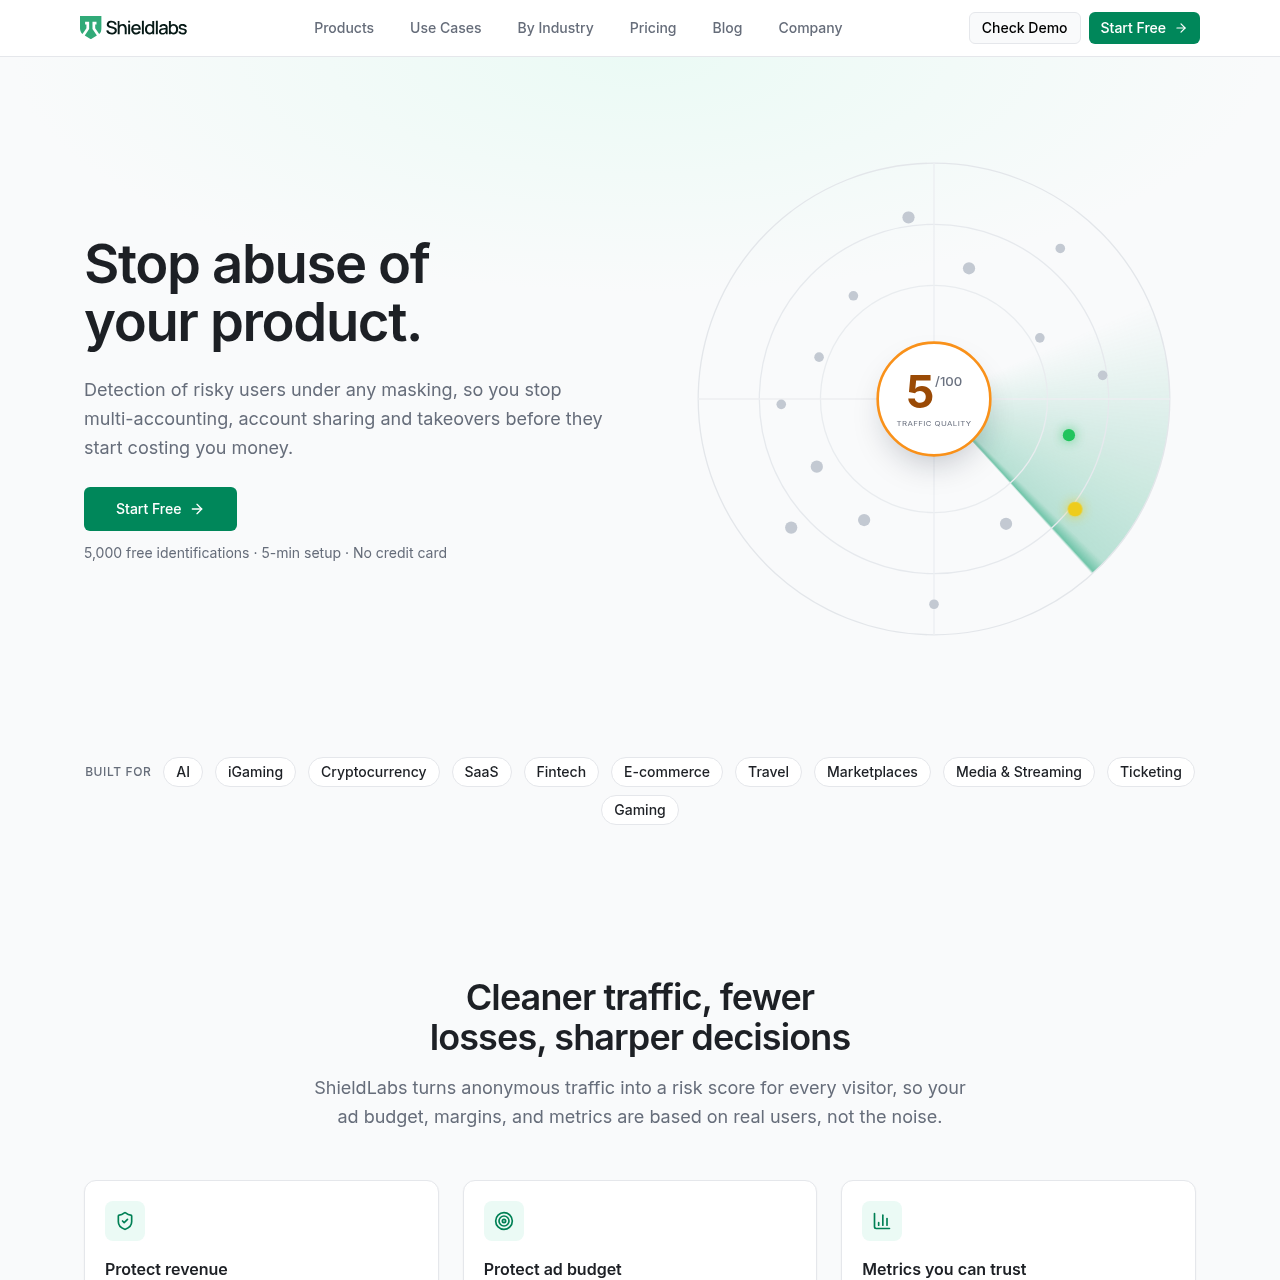
ShieldLabs ist eine Plattform zur Besucheridentifikation und Traffic-Qualitätsbewertung, die Geräte- sowie Netzwerksignale analysiert, um Multi-Accounting, Kontoübernahmen und betrügerischen Datenverkehr zu erkennen.
Code und ITErzeugen persistenter Besucherkennungen…Erkennen von Anonymisierungsschichten…Zuweisen numerischer Risikobewertungen…Bewerten von Kontoaktivitäten anhand…BetrugserkennungBetrugspräventionErkennung mehrerer KontenKontoübernahmeGeräte-FingerprintingBot-ErkennungVPN-ErkennungRisikobewertung
Geschätzte monatliche Besuche
253
Datenzeitraum:
Bei AIToolly gelistet
Was ist ShieldLabs? Produktübersicht
Funktion und offizielle Positionierung des Produkts
ShieldLabs ist Betrugserkennung und -prävention mit Bewertung der Traffic-Qualität. Es erkennt Nutzer, die mehrere Konten betreiben, Kontoteilen und Kontoübernahmen unter jeder Verschleierung, sodass Sie Verluste durch den Missbrauch von kostenlosen Testversionen, Boni, Aktionen und APIs verhindern. Bei jedem Besuch werden mehr als 100 Geräte- und Netzwerksignale erfasst und miteinander abgeglichen, wodurch selbst ausgefeilte Verschleierung mit 99.9% Identifikationsgenauigkeit aufgedeckt wird. Besucher, Nutzer, Geräte und IP-Adressen werden identifiziert und bewertet, Risikosignale wie VPN, Proxy, Tor und Anti-Detect-Browser werden namentlich zurückgegeben, und Bot- sowie KI-Agenten-Traffic wird erkannt. Es ist für Entwickler und Growth-Teams bei SaaS-, Fintech-, E-Commerce- und Gaming-Unternehmen konzipiert: Installieren Sie in etwa fünf Minuten ein JavaScript-Snippet und nutzen Sie anschließend den Risikoscore über die API und Webhooks. Die Self-Service-Preise beginnen mit einem kostenlosen Tarif für 5,000 Identifizierungen; kostenpflichtige Tarife gibt es ab 99 USD pro Monat.
ShieldLabs analysiert den Besucherverkehr anhand von über 100 Geräte-, Betriebssystem-, Browser- und Netzwerkdatenpunkten während des Seitenaufrufs. Das System generiert eine persistente Kennung, die darauf ausgelegt ist, Benutzer trotz gelöschter Cookies, geänderter IP-Adressen und privater Browsersitzungen wiederzuerkennen.
Der Dienst bewertet den Datenverkehr mittels erklärbarer Risikoscores und vorkonfigurierter Mustererkennung für Auffälligkeiten wie Kontenteilung, Multi-Accounting und Klickbetrug. Datensätze mit Besucherkennungen, Risikowerten und Anonymitätsmerkmalen werden zur programmatischen Durchsetzung über APIs und Webhooks bereitgestellt.
Wofür kann ShieldLabs verwendet werden?
Durch offizielle Quellen belegte Anwendungsfälle
Traffic-Qualität und Kampagnenüberprüfung
Teams bewerten den Anteil ungültiger, anonymer oder aus Rechenzentren stammender Klicks über Akquisitionskanäle und UTM-Parameter hinweg, um die Qualität ihres Werbetraffics zu prüfen.
Verhinderung von Multi-Accounting und Bonus-Missbrauch
Plattformen identifizieren Personen, die versuchen, über dasselbe Gerät mit neuen E-Mail-Adressen oder im Inkognito-Modus mehrere Konten zu erstellen oder Anmeldeboni sowie Empfehlungsgutschriften abzugreifen.
Erkennung von Kontoübernahmen und Account-Sharing
Dienste erkennen unbefugte Zugriffsversuche durch Credential Stuffing, Proxys oder Anti-Detect-Browser ebenso wie einzelne Abonnementkonten, die über mehrere geografische Standorte hinweg geteilt werden.
Unternehmen erkennen legitime wiederkehrende Besucher bereits bei deren erster Anfrage wieder, ohne wiederholte Verifizierungsschritte oder unnötige Hürden aufzubauen.
So verwenden Sie ShieldLabs
Der dokumentierte Ablauf, sofern verfügbar
1
JavaScript-Snippet einbinden
Das ShieldLabs-JavaScript-Snippet in den Header der Webanwendung, des Frontend-Frameworks oder des Content-Management-Systems einfügen.
2
Signale erfassen und Identität verarbeiten
ShieldLabs erfasst beim Laden der Seite clientseitige Geräte-, Betriebssystem-, Browser- und Netzwerkdaten, um eine persistente Besucherkennung zu generieren und Anonymisierungssignale auszuwerten.
3
Risikodaten via API und Webhooks übertragen
ShieldLabs liefert die persistente Besucher-ID, den Risikoscore von 0 bis 100 sowie detaillierte Erkennungs-Flags per API-Antwort oder Webhook an die Server des Kunden aus.
4
Anwendungslogik durchsetzen
Das Backend des Kunden prüft den Risikoscore sowie die Signalaufschlüsselung, um die Sitzung gemäß interner Sicherheitsregeln zuzulassen, zu überprüfen oder einzuschränken.
Erklärbare Risikobewertung und Netzwerk-Intelligence
ShieldLabs bewertet jede Besucherinteraktion, indem Geräteeigenschaften, Marker für Browser-Automatisierung und Netzwerkdaten zu einem nachvollziehbaren Score von 0 bis 100 zusammengeführt werden. Anstelle einer undurchsichtigen Bewertung weist der Score die genauen beitragenden Faktoren aus, wie etwa erkannte Proxys, Zeitzonenabweichungen oder Anti-Detect-Browser.
Diese Signale werden mit einer vorkonfigurierten Mustererkennung kombiniert, die historische Verkehrsdaten analysiert. Die Muster-Engine prüft Konten und Geräte auf gängige Missbrauchsmuster, einschließlich der Umgehung von Sperren und Account-Farming, und stuft erkannte Vorfälle nach Schweregrad ein.
Bietet detaillierte Punkteanpassungen, die direkt an erkannte Risikoindikatoren gekoppelt sind.
Macht Anonymisierungssignale wie Tor, Rechenzentrums-IPs, Privacy-Relays und Betriebssystem-Manipulationen sichtbar.
Stuft korrelierte sitzungsübergreifende Muster entweder als verdächtig oder als gefährlich ein.
ShieldLabs Preise
Von Nutzern oder Administratoren gepflegte Preisangaben
subscriptionfreemium
USD 99/month
Preise können sich ändern. Prüfen Sie vor dem Kauf die aktuellen Tarife und Abrechnungsbedingungen auf der offiziellen Website.
Was Sie vor der Wahl von ShieldLabs testen sollten
Prüfungen mit eigenen Inhalten und Arbeitsabläufen
Prüfen, ob das JavaScript-Snippet in den relevanten Webumgebungen, CMS-Plattformen oder Frontend-Frameworks eingebunden werden kann.
Verifizieren, wie das Backend der Anwendung die Besucher-ID, den Risikoscore und die Erkennungs-Flags über APIs oder Webhooks empfängt und verarbeitet.
Sicherstellen, dass die interne Geschäftslogik darauf ausgelegt ist, granulare Risikowerte von 0 bis 100 zu interpretieren, statt sich auf automatisierte Blockaden zu verlassen.
Die Liste der unterstützten Anonymisierungssignale abgleichen, um die Abdeckung relevanter Bedrohungen wie Anti-Detect-Browser, VPNs und Proxys zu gewährleisten.
Antworten auf Basis des quellengeprüften Produkteintrags
Was ist ShieldLabs?+
ShieldLabs ist eine Plattform zur Betrugserkennung und Bewertung der Datenverkehrsqualität, die Besucher identifiziert, Anonymisierungstechniken aufdeckt und Risikowerte für den Traffic vergibt.
Wie identifiziert ShieldLabs Besucher?+
ShieldLabs erfasst beim initialen Seitenaufruf über 100 Geräte-, Betriebssystem-, Browser-, IP- und Netzwerkdatenpunkte, um eine sitzungs- und inkognitomodusübergreifende persistente Kennung zu generieren.
Welche Arten von Anonymisierungs- und Missbrauchssignalen kann ShieldLabs erkennen?+
Das System erkennt Signale wie VPNs, Proxys, Tor, Privacy-Relays, Rechenzentrums-IPs, IP-Abweichungen, Anti-Detect-Browser, Manipulationen am Betriebssystem, Browser-Automatisierung und Geolocation-Spoofing.
Nein, ShieldLabs führt keine direkten Sperren durch. Es stellt Risikowerte, Anonymitätssignale und Kennungen über APIs und Webhooks bereit, sodass Kundenanwendungen eigene Regeln anwenden können.
Wie wird ShieldLabs in eine Webanwendung integriert?+
ShieldLabs wird über ein clientseitiges JavaScript-Snippet eingebunden und lässt sich über REST-APIs sowie Webhooks an Web-Frameworks, Content-Management-Systeme und Backend-Dienste anbinden.
Weitere KI-Tools für Code und IT
Entdecken Sie weitere kürzlich hinzugefügte Tools derselben Kategorie.