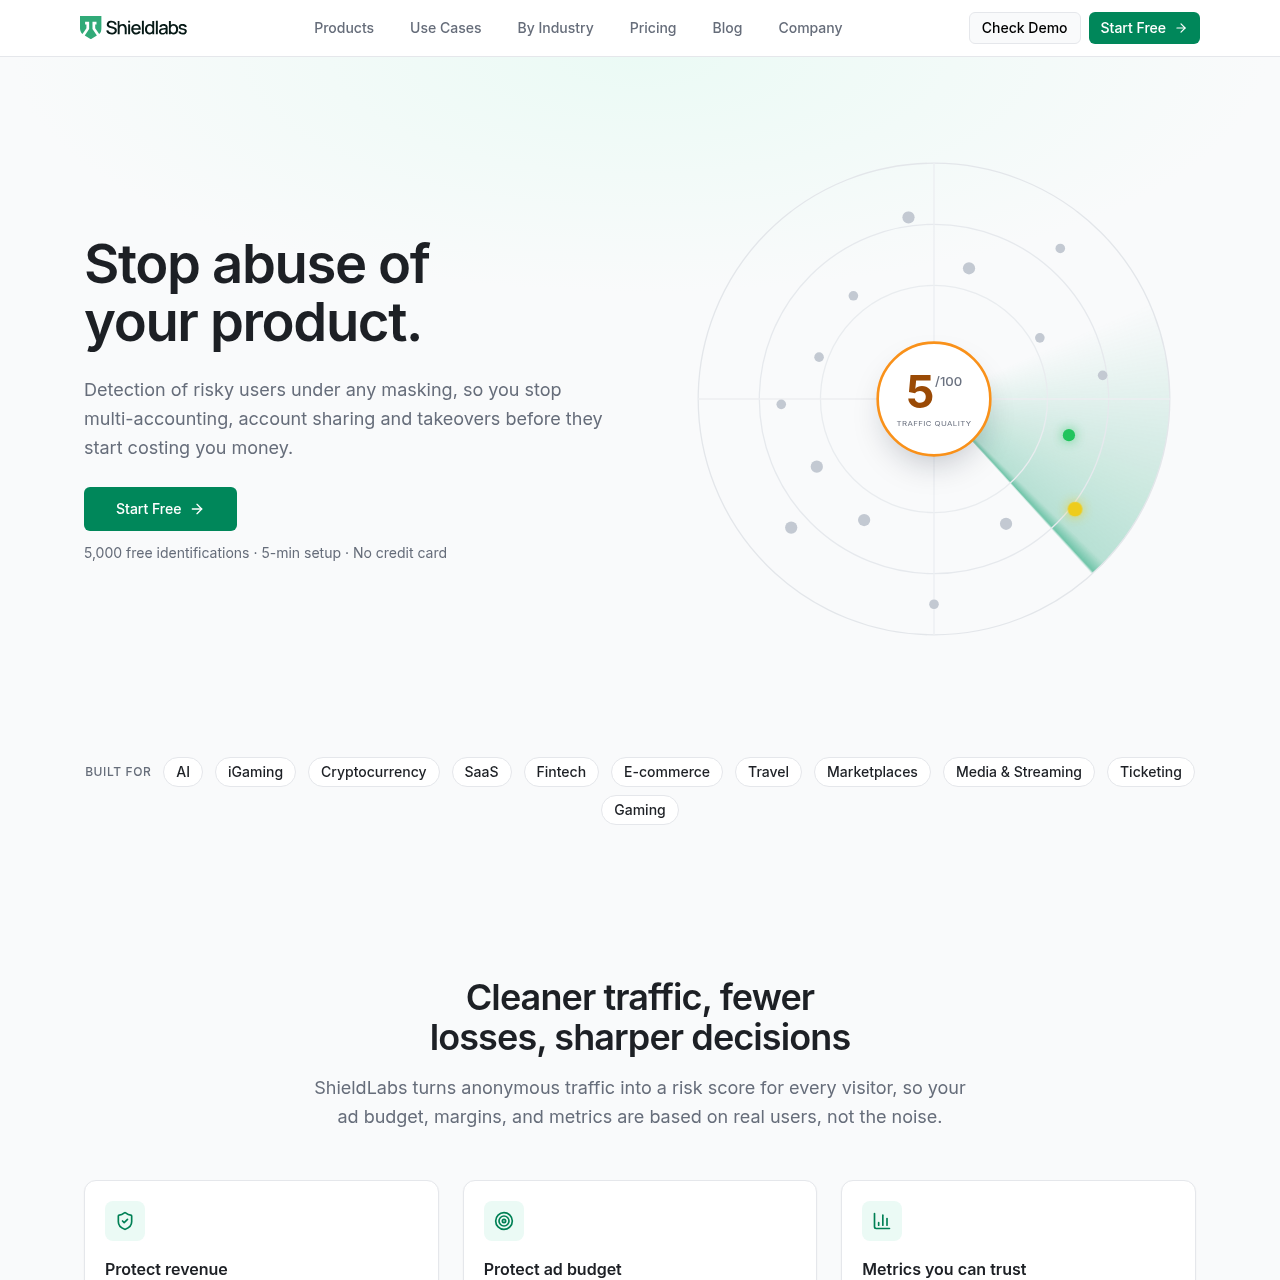
ShieldLabs es una plataforma de identificación de visitantes y evaluación de la calidad del tráfico que analiza señales de red y dispositivos para detectar multicuentas, robo de cuentas y tráfico fraudulento.
Código e ITGeneración de identificadores de…Detección de capas de privacidad,…Asignación de puntuaciones de riesgo…Evaluación de la actividad de las…detección de fraudeprevención de fraudedetección de multicuentasapropiación de cuentashuella digital del dispositivodetección de botsdetección de VPNpuntuación de riesgo
Visitas mensuales estimadas
253
Periodo de datos:
Publicado en AIToolly
¿Qué es ShieldLabs? Descripción del producto
Qué hace el producto y cómo se presenta oficialmente
ShieldLabs es detección y prevención de fraude con puntuación de la calidad del tráfico. Detecta usuarios que operan múltiples cuentas, el uso compartido y la apropiación de cuentas bajo cualquier tipo de enmascaramiento, para que evites pérdidas por abuso de pruebas gratuitas, bonos, promociones y de la API. Se recopilan más de 100 señales de dispositivos y red en cada visita y se cotejan entre sí, lo que expone el enmascaramiento profundo con una precisión de identificación del 99.9%. Se identifican y puntúan visitantes, usuarios, dispositivos y direcciones IP, se devuelven por su nombre señales de riesgo como VPN, proxy, Tor y navegadores antidetección, y se detecta el tráfico de bots y agentes de IA. Está diseñado para desarrolladores y equipos de crecimiento en empresas de SaaS, fintech, comercio electrónico y videojuegos: instala un fragmento de JavaScript en unos cinco minutos y luego utiliza la puntuación de riesgo a través de la API y webhooks. Los precios de autoservicio comienzan con un plan gratuito de 5,000 identificaciones, con planes de pago desde 99 USD al mes.
ShieldLabs inspecciona el tráfico de visitantes analizando más de 100 puntos de datos de dispositivos, sistemas operativos, navegadores y redes durante la carga de la página. El sistema genera un identificador persistente diseñado para reconocer a los usuarios a pesar de cookies borradas, direcciones IP rotadas y sesiones de navegación privada.
El servicio evalúa el tráfico mediante una puntuación de riesgo explicable y detección de patrones preconfigurados para problemas como cuentas compartidas, multicuentas y fraude de clics. Los datos con ID de visitantes, puntuaciones de riesgo y atributos de anonimato se envían mediante API y webhooks para su aplicación programática.
¿Para qué se puede usar ShieldLabs?
Casos de uso respaldados por fuentes oficiales
Verificación de calidad de tráfico y campañas
Los equipos evalúan la proporción de clics no válidos, anónimos o procedentes de centros de datos en canales de adquisición y parámetros UTM para medir la calidad del tráfico publicitario.
Prevención de multicuentas y abuso de promociones
Las plataformas identifican a individuos que intentan generar varias cuentas o abusar de bonificaciones de registro y créditos de referidos desde el mismo dispositivo usando correos nuevos o modo incógnito.
Detección de cuentas compartidas y apropiación de cuentas
Los servicios detectan intentos de acceso no autorizados que involucran relleno de credenciales, proxies o navegadores antidetect, así como suscripciones únicas distribuidas en múltiples ubicaciones geográficas.
Identificación de visitantes legítimos recurrentes
Las organizaciones reconocen a visitantes recurrentes de confianza en su solicitud inicial sin imponer pasos de verificación repetitivos ni fricción innecesaria.
Cómo usar ShieldLabs
El proceso documentado, cuando está disponible
1
Incrustar el fragmento de JavaScript
Añada el fragmento de JavaScript de ShieldLabs en el encabezado de la aplicación web, framework o sistema de gestión de contenidos.
2
Recopilar señales y procesar la identidad
ShieldLabs recopila puntos de datos del dispositivo, SO, navegador y red en el lado del cliente al cargar la página para generar un identificador persistente y evaluar señales de anonimato.
3
Entregar datos de riesgo vía API y webhooks
ShieldLabs devuelve el ID persistente del visitante, una puntuación de riesgo de 0 a 100 y marcadores detallados de detección a los servidores del cliente mediante respuestas de API o webhooks.
4
Aplicar la lógica de la aplicación
El código backend del cliente inspecciona la puntuación de riesgo y el desglose de señales para permitir, desafiar o restringir la sesión de acuerdo con las reglas de seguridad internas.
Puntuación de riesgo explicable e inteligencia de red
ShieldLabs evalúa cada interacción del visitante agregando características del dispositivo, marcadores de automatización del navegador e inteligencia de red en una puntuación explicable de 0 a 100. En lugar de funcionar como una calificación opaca, la puntuación incluye los componentes exactos que contribuyeron a ella, como proxies detectados, discrepancias en la zona horaria y navegadores antidetect.
Estas señales se combinan con la detección de patrones preconfigurados que opera sobre registros de tráfico histórico. El motor de patrones evalúa cuentas y dispositivos frente a modelos comunes de abuso, como la evasión de bloqueos y granjas de cuentas, categorizando los incidentes identificados por gravedad.
Proporciona ajustes de puntuación desglosados y vinculados directamente a los indicadores de riesgo identificados.
Muestra señales de anonimato como Tor, IP de centros de datos, relés de privacidad y alteraciones del sistema operativo.
Clasifica los patrones correlacionados de múltiples sesiones como sospechosos o peligrosos.
Precios de ShieldLabs
Información comercial facilitada por usuarios o administradores
subscriptionfreemium
USD 99/month
Los precios pueden cambiar. Confirma el plan y las condiciones de facturación actuales en el sitio oficial antes de comprar.
Qué probar antes de elegir ShieldLabs
Comprobaciones con tus propios materiales y flujo de trabajo
Confirmar que el fragmento de JavaScript pueda incrustarse en los entornos web de destino, plataformas CMS o frameworks frontend.
Verificar cómo el backend de la aplicación recibe y procesa el ID de visitante, la puntuación de riesgo y los marcadores de detección vía API o webhooks.
Comprobar que la lógica empresarial interna esté preparada para gestionar y responder a puntuaciones de riesgo granulares de 0 a 100 en vez de depender de bloqueos automáticos en el perímetro.
Revisar la lista de señales de anonimato compatibles para garantizar la cobertura frente a amenazas requeridas como navegadores antidetect, VPN y proxies.
Respuestas basadas en el registro de producto con fuentes verificadas
¿Qué es ShieldLabs?+
ShieldLabs es una plataforma de detección de fraude y evaluación de la calidad del tráfico que identifica visitantes, detecta técnicas de anonimato y asigna puntuaciones de riesgo al tráfico.
¿Cómo identifica ShieldLabs a los visitantes?+
ShieldLabs recopila más de 100 puntos de datos de dispositivos, sistemas operativos, navegadores, direcciones IP y redes en la carga inicial de la página para generar un identificador persistente a través de sesiones y modos incógnito.
¿Qué tipos de señales de anonimato y abuso puede detectar ShieldLabs?+
Detecta señales como VPN, proxies, Tor, relés de privacidad, IP de centros de datos, discrepancias de IP, navegadores antidetect, alteraciones del sistema operativo, automatización del navegador y suplantación de geolocalización.
¿Bloquea ShieldLabs automáticamente a los visitantes fraudulentos?+
No, ShieldLabs no aplica bloqueos de manera directa. Proporciona puntuaciones de riesgo, señales de anonimato e identificadores a través de su API y webhooks, permitiendo que las aplicaciones del cliente apliquen reglas de negocio personalizadas.
¿Cómo se integra ShieldLabs en una aplicación web?+
ShieldLabs se instala mediante un fragmento de JavaScript del lado del cliente y se integra con frameworks web, sistemas de gestión de contenidos y servicios de backend mediante API REST y webhooks.
Más herramientas de IA de Código e IT
Explora otras herramientas añadidas recientemente en la misma categoría.