ShieldLabs favicon

ShieldLabs

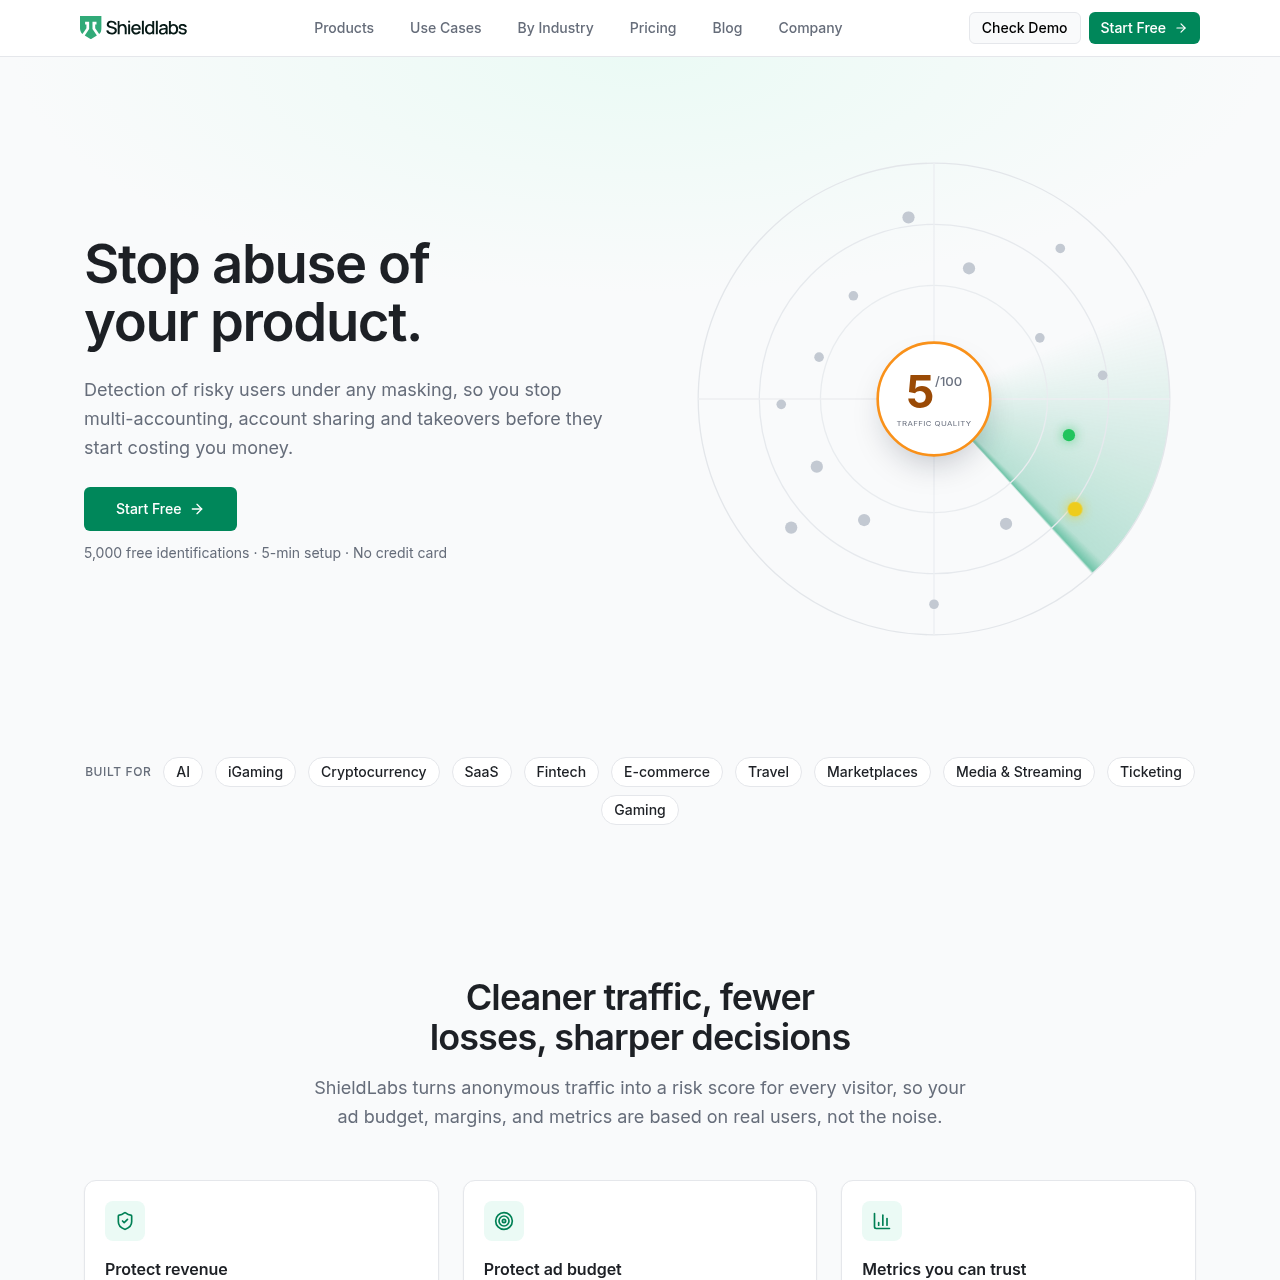
ShieldLabs는 기기 및 네트워크 신호를 분석하여 다중 계정 생성, 계정 탈취, 부정 트래픽을 식별하는 방문자 식별 및 트래픽 품질 점수 산정 플랫폼입니다.

코드 및 IT교차 검증된 기기 및 네트워크 데이터를 사용하여 초기 페이지 로드 시…VPN, 프록시, Tor, 데이터센터 네트워크, 브라우저 자동화 도구를…점수 형성에 기여한 신호 세부 내역과 함께 수치화된 위험 점수 부여의심 또는 위험으로 라벨링된 사전 구축 남용 패턴을 기준으로 계정 활동 평가사기 탐지사기 방지다중 계정 탐지계정 탈취기기 핑거프린팅봇 탐지VPN 탐지위험 점수 산정
ShieldLabs product interface screenshot
예상 월간 방문 수
253
데이터 기준:
AIToolly 등록일

ShieldLabs란? 제품 개요

제품의 기능과 공식 포지셔닝

ShieldLabs는 페이지 로드 시 100개 이상의 기기, 운영체제, 브라우저 및 네트워크 데이터 포인트를 분석하여 방문자 트래픽을 검사합니다. 이 시스템은 쿠키 삭제, IP 주소 변경, 시크릿 모드 브라우징 세션 전반에서 사용자를 인식할 수 있도록 설계된 영구 식별자를 생성합니다.

이 서비스는 설명 가능한 위험 점수 산정 방식과 계정 공유, 다중 계정 생성, 클릭 사기 등의 문제를 감지하는 사전 구성된 패턴 탐지를 통해 트래픽을 평가합니다. 방문자 ID, 위험 점수, 익명성 속성이 포함된 데이터 페이로드는 프로그래밍 방식의 조치를 위해 API 및 웹훅을 통해 전달됩니다.

ShieldLabs으로 무엇을 할 수 있나요?

공식 출처로 확인된 활용 사례

트래픽 품질 및 캠페인 검증

팀은 유입 채널과 UTM 매개변수 전반에서 무효, 익명 또는 데이터센터 클릭 비율을 평가하여 광고 트래픽 품질을 진단합니다.

다중 계정 및 프로모션 남용 방지

플랫폼은 새로운 이메일이나 시크릿 모드를 사용해 동일한 기기에서 여러 계정을 생성하거나 가입 보너스 및 추천 크레딧을 부당하게 수집하려는 사용자를 식별합니다.

계정 탈취 및 계정 공유 탐지

크리덴셜 스터핑, 프록시, 안티디텍트 브라우저가 포함된 무단 액세스 시도와 여러 지리적 위치에 걸쳐 공유되는 단일 구독 계정을 감지합니다.

신뢰할 수 있는 재방문자 식별

조직은 반복적인 본인 확인 단계나 불필요한 번거로움 없이도 최초 요청 단계에서 정당한 재방문자를 인식할 수 있습니다.

ShieldLabs 사용 방법

공식 문서에 안내된 사용 절차

  1. 1

    JavaScript 스니펫 삽입

    웹 애플리케이션, 프레임워크 또는 콘텐츠 관리 시스템(CMS) 헤더에 ShieldLabs JavaScript 스니펫을 추가합니다.

  2. 2

    신호 수집 및 신원 처리

    ShieldLabs는 페이지 로드 시 클라이언트 측 기기, OS, 브라우저, 네트워크 데이터를 수집하여 영구 방문자 식별자를 생성하고 익명성 신호를 평가합니다.

  3. 3

    API 및 웹훅을 통한 위험 페이로드 전달

    ShieldLabs는 API 응답이나 웹훅을 통해 영구 방문자 ID, 0~100점 사이의 위험 점수, 상세 탐지 플래그를 고객사 서버로 반환합니다.

  4. 4

    애플리케이션 로직 적용

    고객사 백엔드 코드는 위험 점수와 세부 신호 분석 결과를 검토하여 내부 보안 규칙에 따라 해당 세션을 허용, 추가 인증 요구 또는 차단합니다.

설명 가능한 위험 점수 산정 및 네트워크 인텔리전스

ShieldLabs는 기기 특성, 브라우저 자동화 지표, 네트워크 인텔리전스를 종합하여 각 방문자 상호작용을 0부터 100까지의 설명 가능한 점수로 평가합니다. 내부 과정을 알 수 없는 불투명한 평가와 달리, 탐지된 프록시, 표준시 불일치, 안티디텍트 브라우저 등 점수 산정에 기여한 구체적인 구성 요소를 명확히 제공합니다.

이러한 신호는 과거 트래픽 기록을 기반으로 실행되는 사전 구성된 패턴 감지 엔진과 결합됩니다. 패턴 엔진은 차단 우회 및 계정 생성 공장과 같은 일반적인 남용 모델을 기준으로 계정과 기기를 평가하고 식별된 문제의 심각도 등급을 분류합니다.

  • 식별된 위험 지표와 직접 연결된 세부 점수 조정 내역을 제공합니다.
  • Tor, 데이터센터 IP, 프라이버시 릴레이, OS 변조와 같은 익명성 신호를 식별합니다.
  • 연관된 다중 세션 패턴을 의심(Suspicious) 또는 위험(Dangerous)으로 등급을 매깁니다.

ShieldLabs 요금

사용자 또는 관리자가 제공한 상업 정보

subscriptionfreemium
  • USD 99/month

요금은 변경될 수 있습니다. 구매 전에 공식 사이트에서 최신 요금제와 결제 조건을 확인하세요.

ShieldLabs 선택 전에 확인할 사항

본인의 자료와 작업 흐름으로 직접 확인할 항목

  • 대상 웹 환경, CMS 플랫폼 또는 프론트엔드 프레임워크 전반에 JavaScript 스니펫을 정상적으로 삽입할 수 있는지 확인합니다.
  • 애플리케이션 백엔드가 API 또는 웹훅을 통해 방문자 ID, 위험 점수, 탐지 플래그를 수신하고 처리하는 방식을 검증합니다.
  • 엣지 차단에만 의존하지 않고 세분화된 0~100점의 위험 점수를 수신하여 내부 비즈니스 로직에 반영할 준비가 되어 있는지 확인합니다.
  • 안티디텍트 브라우저, VPN, 프록시 등 필수 위협에 대한 대응 범위가 충족되는지 지원되는 익명성 신호 목록을 검토합니다.

ShieldLabs 출처 및 확인일

확인한 출처와 확인 시점

마지막 확인
카테고리
코드 및 IT

ShieldLabs 자주 묻는 질문

출처를 확인한 제품 정보를 바탕으로 한 답변

ShieldLabs란 무엇인가요?

ShieldLabs는 방문자를 식별하고 익명화 기법을 감지하며 트래픽에 위험 점수를 부여하는 사기 탐지 및 트래픽 품질 평가 플랫폼입니다.

ShieldLabs는 방문자를 어떻게 식별하나요?

ShieldLabs는 초기 페이지 로드 시 100개 이상의 기기, 운영체제, 브라우저, IP, 네트워크 데이터를 수집하여 일반 세션은 물론 시크릿 모드 전반에서 유지되는 영구 방문자 식별자를 생성합니다.

ShieldLabs는 어떤 유형의 익명성 및 남용 신호를 감지할 수 있나요?

VPN, 프록시, Tor, 프라이버시 릴레이, 데이터센터 IP, IP 불일치, 안티디텍트 브라우저, 운영체제 변조, 브라우저 자동화 도구, 위치 정보 스푸핑 등의 신호를 감지합니다.

ShieldLabs는 사기성 방문자를 자동으로 차단하나요?

아니요, ShieldLabs는 트래픽을 직접 자동 차단하지 않습니다. 대신 위험 점수, 익명성 신호, 식별자를 API와 웹훅으로 제공하여 고객 애플리케이션이 자체 비즈니스 규칙에 따라 직접 차단 여부를 제어하도록 합니다.

ShieldLabs는 웹 애플리케이션에 어떻게 연동되나요?

ShieldLabs는 클라이언트 측 JavaScript 스니펫을 통해 설치되며, REST API 및 웹훅을 통해 웹 프레임워크, 콘텐츠 관리 시스템, 백엔드 서비스와 원활하게 연동됩니다.

같은 카테고리에 최근 등록된 다른 도구를 살펴보세요.