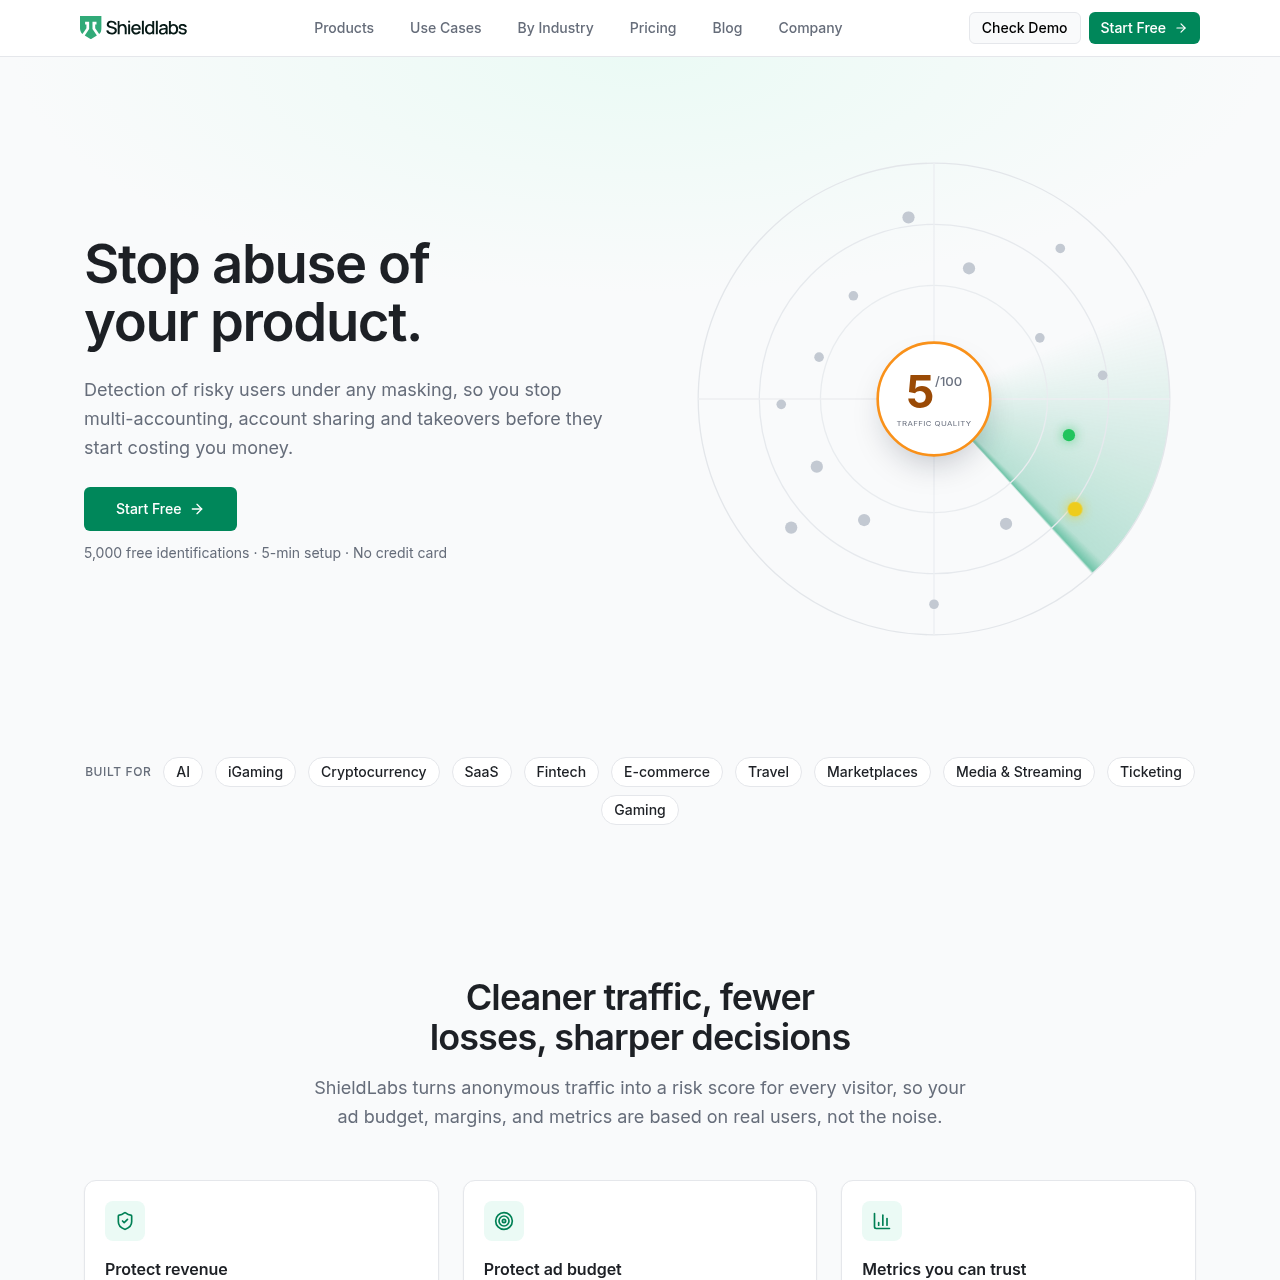
ShieldLabs est une plateforme d'identification des visiteurs et de scoring du trafic qui analyse les signaux des appareils et du réseau contre la fraude.
Code et ITGénération d'identifiants de visiteurs…Détection des couches de…Attribution de scores de risque…Évaluation de l'activité des comptes…détection de la fraudeprévention de la fraudedétection des comptes multiplesprise de contrôle de compteempreinte digitale des appareilsdétection des botsdétection des VPNévaluation du risque
Visites mensuelles estimées
253
Période des données:
Référencé sur AIToolly
Qu’est-ce que ShieldLabs ? Présentation du produit
Fonction du produit et positionnement officiel
ShieldLabs est une solution de détection et de prévention de la fraude avec évaluation de la qualité du trafic. Elle détecte les utilisateurs qui exécutent plusieurs comptes, le partage de comptes et les prises de contrôle de comptes, quel que soit le camouflage utilisé, afin que vous évitiez les pertes liées aux abus des essais gratuits, des bonus, des promotions et de l'API. Plus de 100 signaux liés à l'appareil et au réseau sont collectés lors de chaque visite et recoupés entre eux, ce qui révèle les camouflages avancés avec une précision d'identification de 99.9%. Les visiteurs, les utilisateurs, les appareils et les adresses IP sont identifiés et évalués, les signaux de risque tels que les VPN, les proxys, Tor et les navigateurs anti-détection sont renvoyés par leur nom, et le trafic des bots et des agents d'IA est détecté. La solution est conçue pour les développeurs et les équipes de croissance des entreprises SaaS, de fintech, de commerce électronique et de jeux vidéo : installez un extrait JavaScript en environ cinq minutes, puis utilisez le score de risque via l'API et les webhooks. La tarification en libre-service commence par une offre gratuite de 5,000 identifications, tandis que les offres payantes commencent à 99 USD par mois.
ShieldLabs inspecte le trafic des visiteurs en analysant plus de 100 points de données relatifs à l'appareil, au système d'exploitation, au navigateur et au réseau lors du chargement de la page. Le système produit un identifiant persistant conçu pour reconnaître les utilisateurs malgré l'effacement des cookies, la rotation des adresses IP et les sessions de navigation privée.
Le service évalue le trafic au moyen d'un score de risque explicable et d'une détection de schémas préconfigurés pour des problèmes tels que le partage de compte, le multicompte et la fraude au clic. Les données contenant les identifiants de visiteurs, les scores de risque et les attributs d'anonymat sont transmises via API et webhooks pour une application programmatique.
À quoi peut servir ShieldLabs ?
Cas d’usage étayés par les sources officielles
Qualité du trafic et vérification des campagnes
Les équipes mesurent la part de clics non valides, anonymes ou issus de centres de données selon les canaux d'acquisition et les paramètres UTM pour vérifier la rentabilité publicitaire.
Prévention du multicompte et des abus promotionnels
Les plateformes repèrent les utilisateurs tentant de créer plusieurs comptes ou d'exploiter indûment des bonus d'inscription depuis un même appareil avec de nouveaux e-mails ou le mode privé.
Détection du piratage et du partage de comptes
Les services identifient les tentatives d'accès illégitimes impliquant du credential stuffing, des proxys ou des navigateurs anti-détection, ainsi que les abonnements uniques partagés entre plusieurs zones géographiques.
Reconnaissance des visiteurs légitimes récurrents
Les organisations reconnaissent les visiteurs légitimes dès leur première requête sans leur imposer d'étapes de vérification répétitives ni de friction inutile.
Comment utiliser ShieldLabs
Le parcours documenté, lorsqu’il est disponible
1
Intégrer le fragment JavaScript
Ajoutez le script JavaScript de ShieldLabs dans l'en-tête de l'application web, du framework ou du système de gestion de contenu.
2
Collecter les signaux et traiter l'identité
ShieldLabs recueille les points de données de l'appareil, de l'OS, du navigateur et du réseau dès le chargement de la page pour générer un identifiant persistant et évaluer l'anonymat.
3
Transmettre les données de risque par API et webhooks
ShieldLabs renvoie l'identifiant persistant du visiteur, le score de risque de 0 à 100 et les indicateurs détaillés aux serveurs du client via des réponses d'API ou des webhooks.
4
Appliquer la logique applicative
Le code backend du client analyse le score de risque et le détail des signaux pour autoriser, soumettre à un contrôle ou restreindre la session selon les règles de sécurité internes.
Scoring de risque explicable et veille réseau
ShieldLabs évalue chaque interaction de visiteur en agrégeant les caractéristiques de l'appareil, les marqueurs d'automatisation du navigateur et les informations réseau au sein d'un score explicable compris entre 0 et 100. Plutôt que de fournir une note opaque, la solution détaille les éléments précis ayant influencé l'évaluation, tels que la présence de proxys, les écarts de fuseau horaire ou l'usage de navigateurs anti-détection.
Ces signaux sont associés à un moteur de détection de schémas analysant l'historique du trafic. Ce moteur compare les comptes et appareils à des modèles d'abus fréquents, comme le contournement de bannissement et les fermes de comptes, tout en catégorisant les incidents selon leur niveau de gravité.
Fournit des ajustements de score détaillés et directement reliés aux indicateurs de risque identifiés.
Met en évidence les signaux d'anonymisation tels que Tor, les adresses IP de centres de données, les relais privés et l'altération du système d'exploitation.
Classe les schémas multisessions corrélés sous les statuts Suspect ou Dangereux.
Tarifs de ShieldLabs
Informations commerciales fournies par les utilisateurs ou les administrateurs
subscriptionfreemium
USD 99/month
Les tarifs peuvent changer. Vérifiez l’offre et les conditions de facturation actuelles sur le site officiel avant tout achat.
Points à tester avant de choisir ShieldLabs
Vérifications à effectuer avec vos contenus et votre flux de travail
Vérifier que le fragment JavaScript peut être intégré dans les environnements web, plateformes CMS ou frameworks frontend ciblés.
Contrôler la méthode de réception et de traitement de l'identifiant visiteur, du score de risque et des indicateurs de détection par le backend via l'API ou les webhooks.
S'assurer que la logique métier interne est conçue pour exploiter des scores de risque granulaires de 0 à 100 plutôt que de dépendre d'un blocage périphérique automatisé.
Passer en revue les signaux d'anonymisation pris en charge pour garantir la couverture des menaces requises, comme les navigateurs anti-détection, VPN et proxys.
Réponses fondées sur la fiche produit dont les sources ont été vérifiées
Qu'est-ce que ShieldLabs ?+
ShieldLabs est une plateforme d'évaluation de la qualité du trafic et de détection de la fraude qui identifie les visiteurs, détecte les techniques d'anonymisation et attribue un score de risque au trafic.
Comment ShieldLabs identifie-t-il les visiteurs ?+
ShieldLabs rassemble plus de 100 points de données sur l'appareil, le système d'exploitation, le navigateur, l'IP et le réseau dès le chargement initial de la page afin d'établir un identifiant persistant entre les sessions et modes privés.
Quels types de signaux d'anonymat et d'abus ShieldLabs peut-il détecter ?+
La solution repère des signaux tels que les VPN, proxys, Tor, relais privés, IP de centres de données, incohérences d'IP, navigateurs anti-détection, altérations d'OS, outils d'automatisation et usurpations de géolocalisation.
ShieldLabs bloque-t-il automatiquement les visiteurs frauduleux ?+
Non, ShieldLabs n'applique pas de blocages directement. Il transmet les scores de risque, les signaux d'anonymat et les identifiants par son API et ses webhooks, laissant les applications clientes exécuter leurs propres règles de gestion.
Comment ShieldLabs s'intègre-t-il dans une application web ?+
ShieldLabs s'installe via un extrait de code JavaScript côté client et s'intègre aux frameworks web, aux systèmes de gestion de contenu ainsi qu'aux services backend par le biais d'API REST et de webhooks.
Plus d’outils IA de Code et IT
Découvrez d’autres outils récemment ajoutés dans la même catégorie.