VibeDefend by CybeDefend favicon

VibeDefend by CybeDefend

CybeDefendのVibeDefendは、AIコーディング環境全体でビジネスルールの注入、シェルアクションの保護、コード差分のスキャンを行い、コミット前に脆弱性を捉えるエージェント実行時セキュリティツールです。

コードとIT抽出されたビジネスルールやコンプライアンス基準を稼働中のAIエージェントセッション…危険なシェル操作やSQL操作を実行前にブロックセッション差分内のSQLインジェクション、ハードコードされたシークレット、脆弱な依…プロンプトハイジャックからModel Context…
VibeDefend by CybeDefend product interface screenshot
推定月間訪問数
1000
データ期間:
AIToolly 掲載日

VibeDefend by CybeDefendとは?製品概要

製品の機能と公式な位置づけ

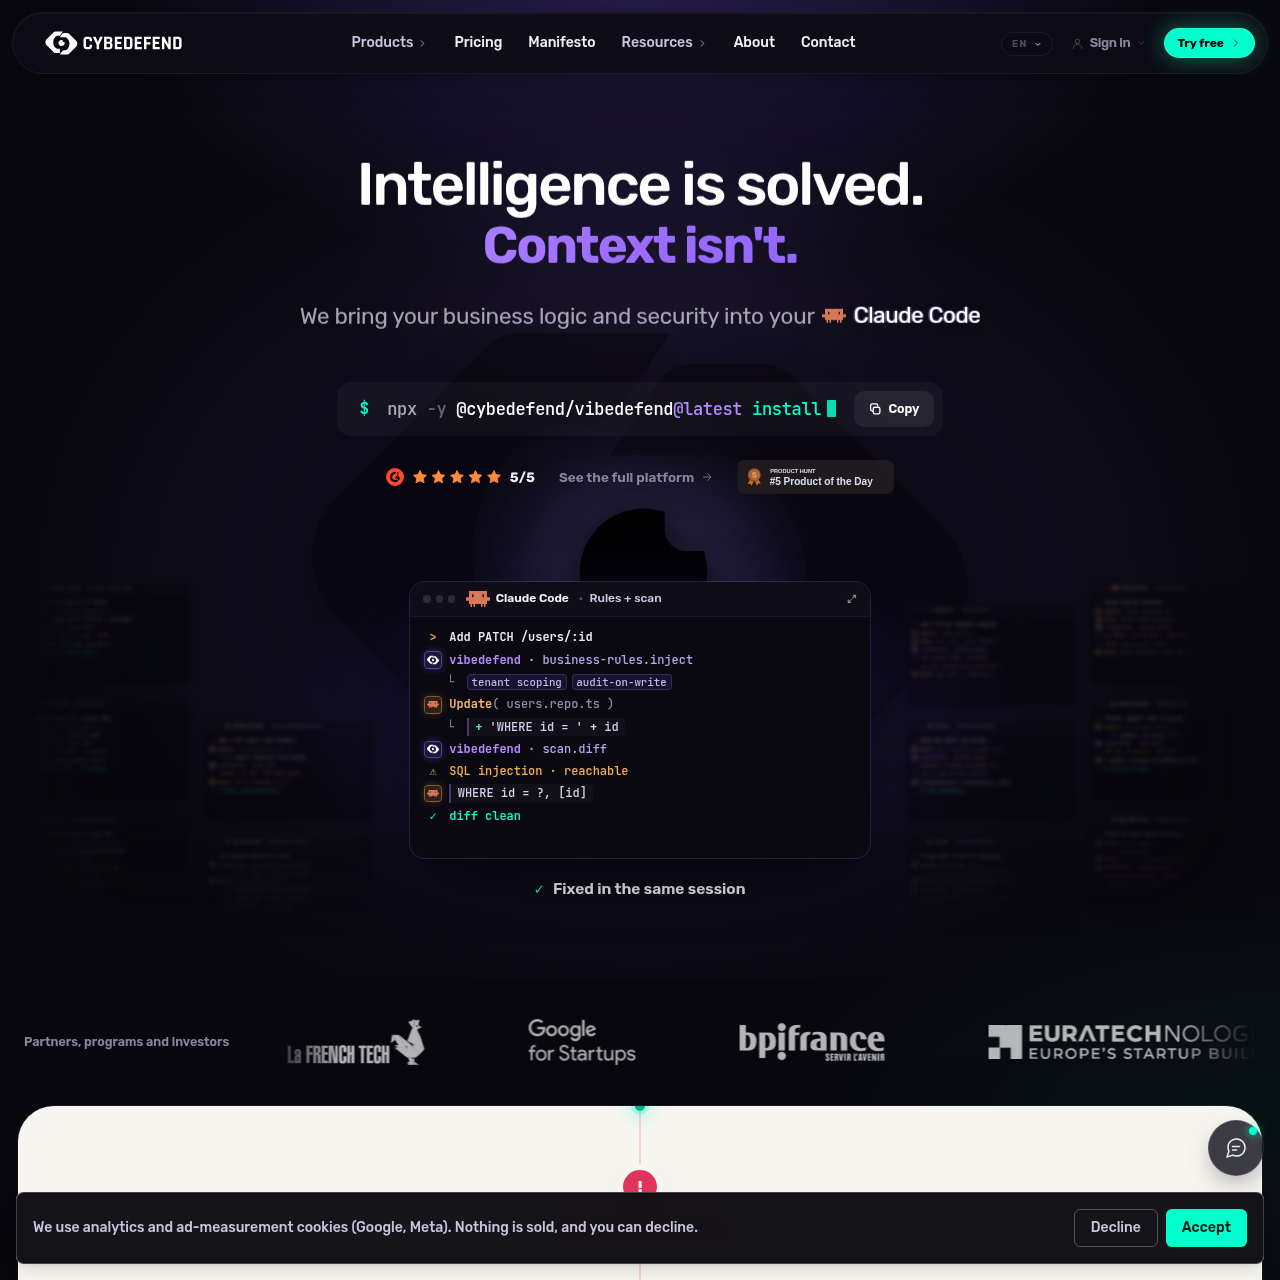
CybeDefendが提供するVibeDefendは、AIコーディングエージェントを活用するソフトウェア開発ワークフローを保護するために設計されています。開発者のワークステーションに単一のコマンドで導入され、コーディング環境に直接統合されることで、コードがコミットされたりプルリクエストが作成されたりする前に、プロジェクトコンテキスト、セキュリティ基準、ビジネスロジックを適用します。

本ツールは、独自の分析エンジンと、静的解析、ソフトウェア構成分析、Infrastructure as Code、シークレット検出をカバーする実績のあるオープンソースセキュリティスキャナーを組み合わせています。差分スキャンに加えて、危険なターミナルコマンドをインターセプトし、Model Context Protocolサーバーとの通信を監視するアクションガード機能も備えています。

VibeDefend by CybeDefendで何ができますか?

公式情報で確認できる活用例

安全でないAIコード生成の削減支援

開発チームは、AIが生成した差分をリアルタイムでスキャンし、変更がコミットされる前にSQLインジェクションや露出したAPIキー、脆弱なサードパーティ製依存関係などの脆弱性を検出できます。

危険なシェル操作のブロック

組織はターミナルのセーフガードを適用し、本番データベースのスキーマ削除、無制限のファイル削除、不正なsudo操作などの破壊的なコマンドをコーディングエージェントが実行するのを阻止できます。

ビジネスルールおよびコンプライアンスルールの適用

チームは、独自のビジネスロジックやGDPR、ISO 27001などの規制基準をAIエージェントのコンテキストに注入し、生成されたエンドポイントが認可やログ記録の要件を満たすように徹底できます。

VibeDefend by CybeDefendの使い方

公式情報に記載された利用手順

  1. 1

    インストール

    開発者がnpx経由でインストールコマンドを実行し、ローカルマシン上に存在するAIコーディングエージェントを検出して設定します。

  2. 2

    ルールの注入

    VibeDefendが、抽出されたビジネスロジックとコンプライアンス基準をAIエージェントのプロンプトセッションに直接注入します。

  3. 3

    リアルタイム保護とスキャン

    エージェントがコードやシェルコマンドを生成する際、アクションガードがターミナル実行を検査し、差分のセキュリティ脆弱性をスキャンします。

  4. 4

    修復

    検出結果と修正案がエージェントセッション内やチームダッシュボードに直接提示され、プルリクエスト作成前にエージェントへ安全でない行の書き直しを促します。

エージェント保護およびスキャンのアーキテクチャ

VibeDefendは、自律型コーディングアシスタントによって実行されるアクションをインターセプトするため、開発者環境内で直接動作します。静的な設定ファイルのみに依存するのではなく、エージェントセッションにビジネスルールやコンプライアンス要件を注入しながら、実行されるコマンドをリアルタイムで監視します。

基盤となるアーキテクチャは、CybeDefend独自の分析エンジンと、実績あるオープンソースツールを統合しています。これには、コード分析のOpengrep、コンテナとインフラ向けのTrivy、依存関係追跡のSyftおよびOSV、シークレット検出のGitleaks、Infrastructure as Code検証用のCheckovおよびKICSが含まれます。この多層アプローチにより、コマンドの実行と生成されたコード差分の双方が組織のポリシーに準拠していることを検証します。

  • Model Context Protocolの相互作用を監視し、プロンプトインジェクションやツールのハイジャック防止を支援します。
  • 本番データベースのドロップや破壊的なファイルシステム操作を含む、不正なターミナルコマンドをブロックします。
  • プルリクエストが提出される前に、OWASP、SOC 2、GDPR、ISO 27001の各基準に照らしてコード変更をスキャンします。

VibeDefend by CybeDefendを選ぶ前に確認すること

自分の素材とワークフローで確認したい項目

  • ローカルのインストールコマンドが、ホストシステム上の対象となるすべてのAIコーディングエージェントおよび開発環境を正常に検出できるか検証すること。
  • データベースのドロップや無制限のファイル削除など、高リスクなターミナルコマンドをアクションガードがどのように処理するかを確認すること。
  • 注入されたカスタムビジネスロジックやコンプライアンスルールが、AIによって生成された差分に正しく反映されているかを確認すること。
  • 現在進行中であるSOC 2 Type II監査を含む、コンプライアンス認定の最新ステータスを確認すること。

VibeDefend by CybeDefendの情報源と確認日

確認した情報源とその日時

最終確認日
カテゴリー
コードとIT

VibeDefend by CybeDefendのよくある質問

情報源を確認した製品情報に基づく回答

VibeDefendは開発者のマシンにどのようにインストールされますか?

VibeDefendはnpx経由で単一のコマンドを実行することでインストールされ、システム上に存在するサポート対象のコーディングエージェントを自動的に識別して接続します。

VibeDefendにはどのようなセキュリティスキャンエンジンが統合されていますか?

本プラットフォームは、独自のCybeDefendエンジンに加え、Opengrep、Trivy、Gitleaks、Checkov、KICS、Syft、OSVなどのオープンソースツールを組み合わせ、コード、シークレット、コンテナ、インフラ全体をスキャンします。

アクションガードはどのようにしてシステムへの損害を防ぎますか?

アクションガードはAIエージェントによって開始されたターミナルの実行をインターセプトし、本番データベーススキーマの削除、破壊的なsudoコマンド、未検証パッケージのインストールといった危険な操作をブロックします。

VibeDefendはどのようなコンプライアンスフレームワークを参照していますか?

本システムはOWASP基準、SOC 2、GDPR、ISO 27001に基づくルールとチェックを取り入れています。なお、公式なSOC 2 Type IIコンプライアンス監査は現在進行中となっています。

VibeDefendはModel Context Protocolサーバーとの通信を検査しますか?

はい。VibeDefendはエージェントセッション中のModel Context Protocolツールの使用状況を監視し、ツールのハイジャックや外部リポジトリへの不正なデータ転送を防ぎます。

同じカテゴリーに最近追加されたツールをチェックできます。