shim-cli
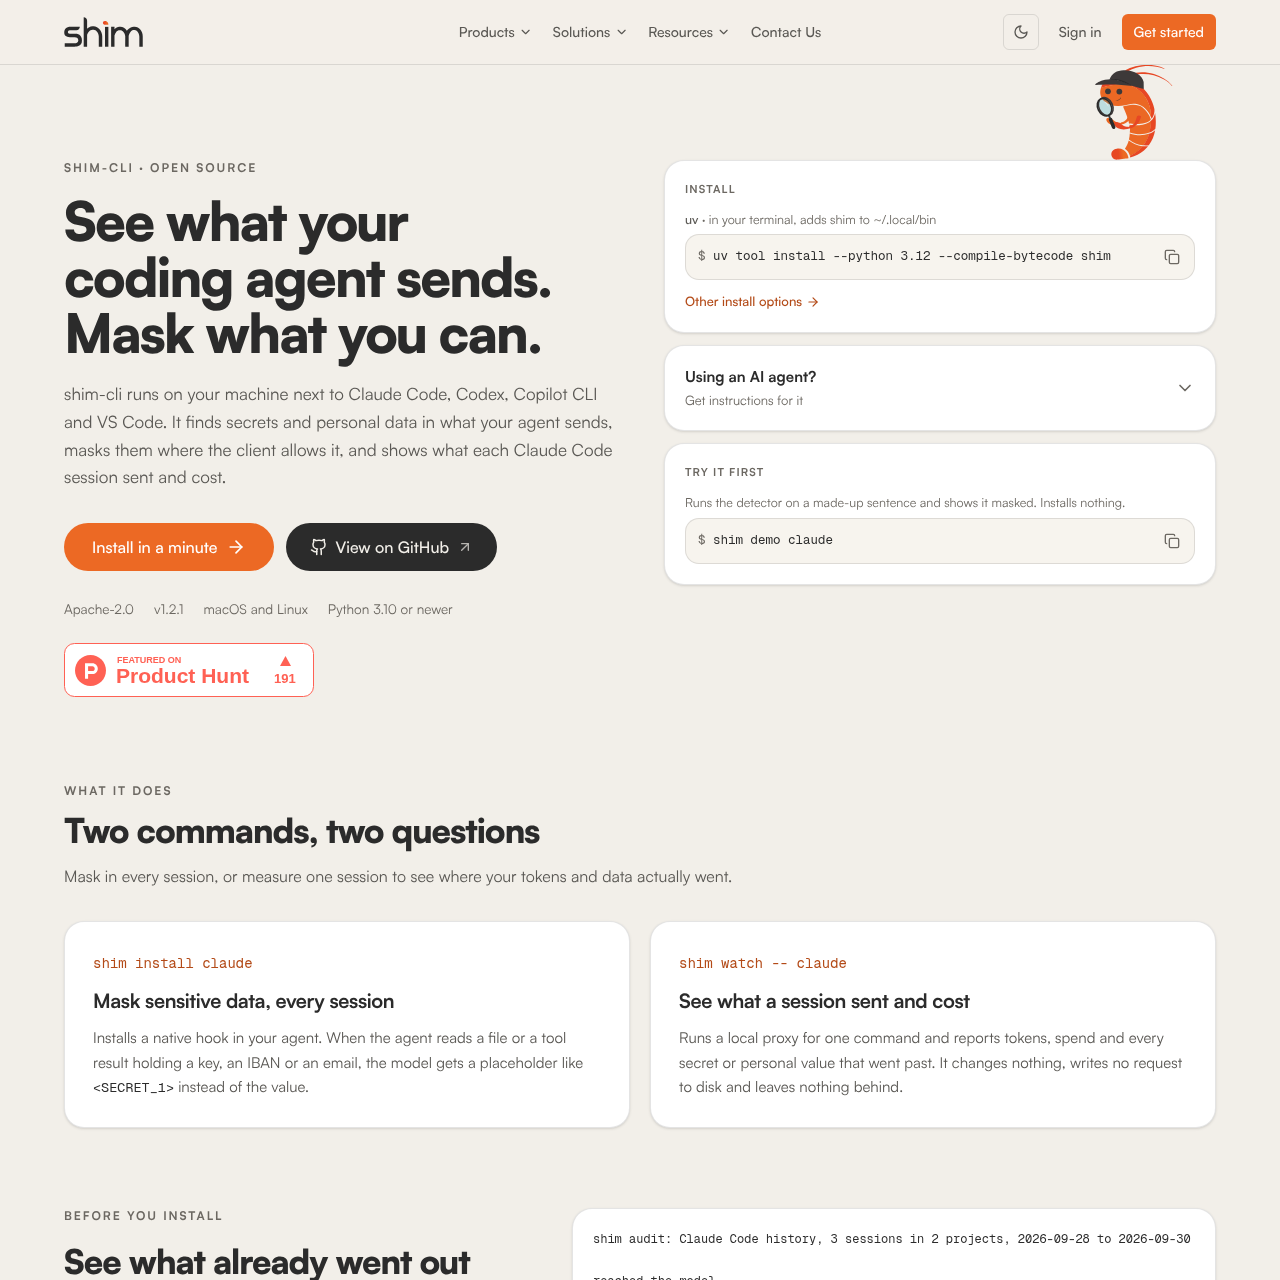
shim-cli — это локальный инструмент безопасности с открытым исходным кодом, предназначенный для обнаружения и маскирования конфиденциальных данных в рабочих процессах ИИ-агентов, таких как Claude Code.
Назначение продукта и его официальное позиционирование
shim-cli запускается локально вместе с инструментами для разработчиков, такими как Claude Code, Codex, Copilot CLI и VS Code на системах macOS и Linux.
Инструмент выявляет конфиденциальные сведения, включая учетные данные, личные идентификаторы и секреты конфигураций, маскируя значения перед отправкой в модель, если это позволяет архитектура хуков агента.
Сценарии, подтверждённые официальными источниками
Снижение риска случайной утечки учетных записей и персональных данных при чтении агентами локальных файлов или результатов работы инструментов.
Сканирование сохраненных журналов сессий Claude Code для оценки количества токенов, расходов и прошлых утечек данных в локальных проектах.
Отслеживание выполнения команд агента через локальный прокси для мониторинга расхода токенов и передачи конфиденциальных значений.
Описанный в документации процесс, если он доступен
Установите shim в локальное терминальное окружение с помощью uv или pipx в среде Python 3.10 или новее.
Запустите встроенную команду demo на тестовом тексте, чтобы проверить работу маскирования без изменения системных файлов.
Установите нативный хук или настройте плагин Claude Code marketplace для интеграции в операции агента.
Выполните диагностическую команду doctor и убедитесь в наличии активных хуков внутри сессии агента.
Уровень защиты, обеспечиваемый shim-cli, варьируется в зависимости от архитектурных ограничений каждого поддерживаемого клиента. В то время как Claude Code позволяет нативным хукам перезаписывать содержимое файлов и вывод инструментов плейсхолдерами перед отправкой в языковые модели, Codex не позволяет хукам перезаписывать промпты, введенные непосредственно пользователем.
Если прямое маскирование не поддерживается хост-агентом, shim-cli выводит оповещения и предоставляет дополнительный режим принудительной блокировки для остановки операций перед выполнением. В VS Code файлы, читаемые агентами, не видны инструменту, а трафик инструментов в Codex и Copilot CLI не проверяется.
Проверки на собственных материалах и рабочих процессах
Какие источники и когда были проверены
Ответы на основе карточки продукта с проверенными источниками
shim-cli поддерживает среды macOS и Linux под управлением Python 3.10 или новее. Операционная система Windows не поддерживается, а совместимость с WSL пока не подтверждена.
Промпты, введенные вручную в Claude Code, не маскируются, так как клиент не позволяет хукам перезаписывать их, однако они могут отображаться в отчетах или блокироваться в строгом режиме enforcement.
Инструмент обнаруживает адреса электронной почты, номера телефонов, банковские карты, валидированные номера IBAN, турецкие удостоверения личности и налоговые номера, ключи API, пароли, URI баз данных, IP- и MAC-адреса, американские номера SSN и шаблоны пользовательских регулярных выражений.
Нет, shim-cli не требует учетных записей или ключей API, не собирает телеметрию и выполняет все операции анализа и проксирования исключительно локально на машине пользователя.
Команда audit проверяет хранящиеся на локальном диске журналы прошлых сессий Claude Code, рассчитывая метрики потенциальных утечек по проектам и источникам, не изменяя и не передавая данные.