shim-cli
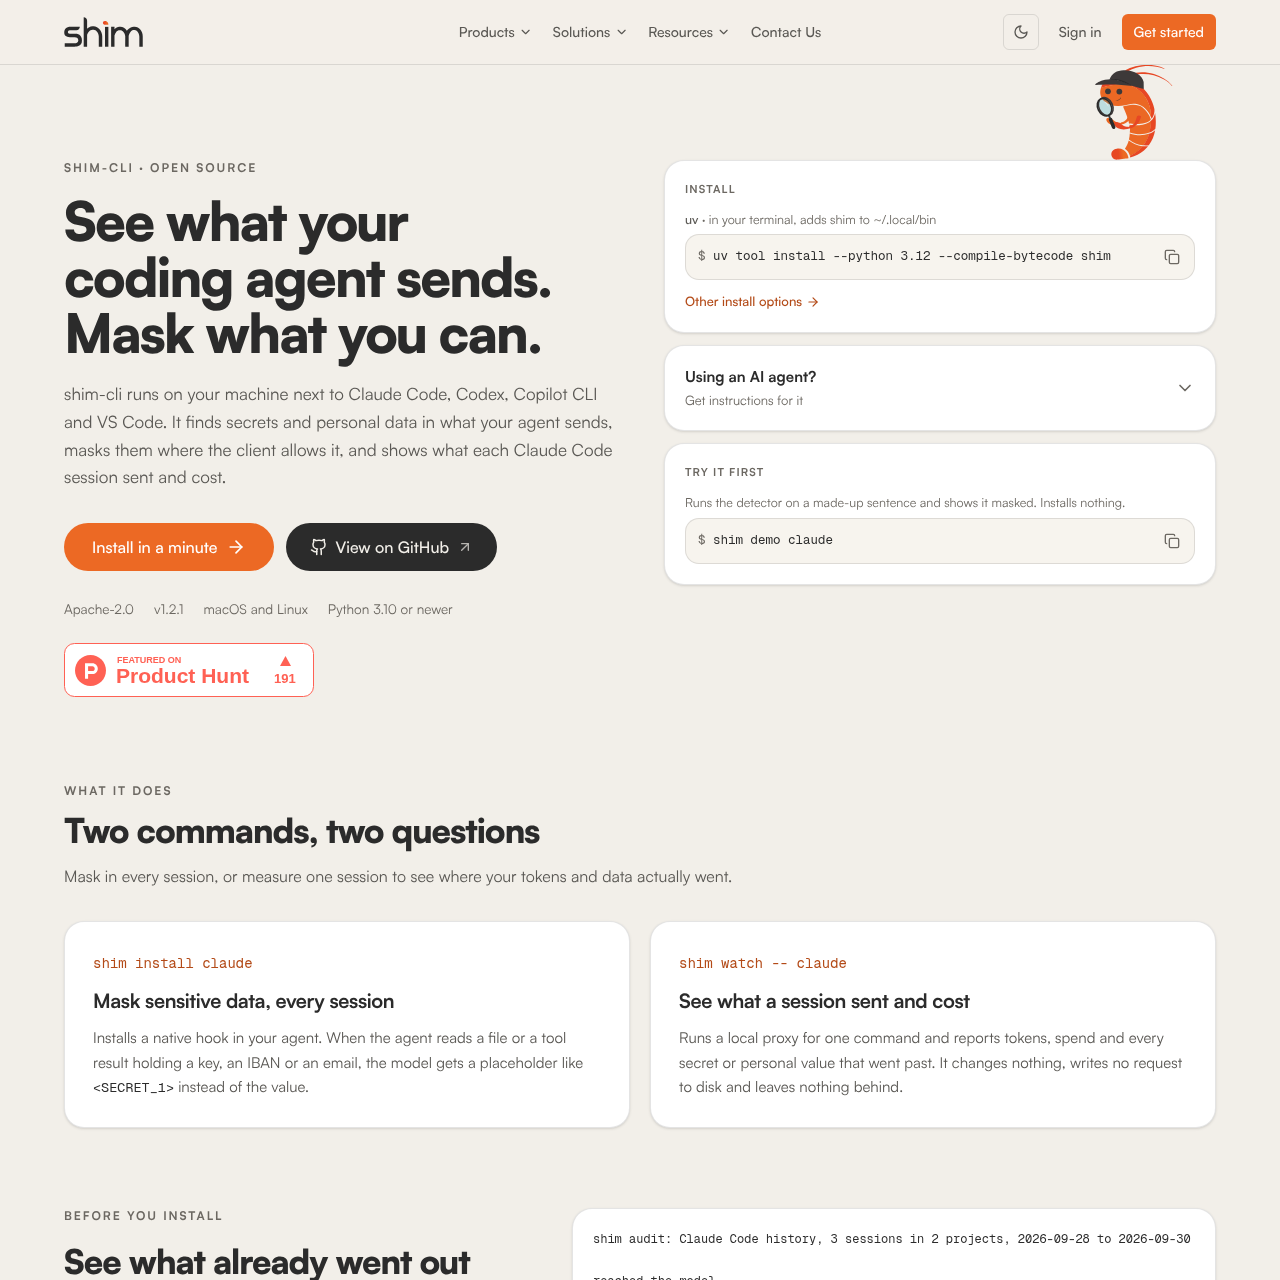
shim-cli는 Claude Code와 같은 코딩 에이전트 워크플로에서 민감한 데이터를 탐지하고 마스킹하는 오픈소스 로컬 보안 도구입니다.
코드 및 IT지원되는 환경에서 코딩 에이전트가 읽는 파일 및 도구 출력 내 감지된…체크섬 알고리즘을 사용해 IBAN 및 튀르키예 주민등록번호를 검증하여…에이전트가 읽는 런북이나 문서 내에서 발견되는 지침 재정의 및 숨겨진…지원되는 환경에서 마스킹되지 않은 민감한 프롬프트나 도구 호출을…
shim-cli는 Claude Code와 같은 코딩 에이전트 워크플로에서 민감한 데이터를 탐지하고 마스킹하는 오픈소스 로컬 보안 도구입니다.
제품의 기능과 공식 포지셔닝
shim-cli는 macOS 및 Linux 시스템에서 Claude Code, Codex, Copilot CLI, VS Code와 같은 개발자 에이전트와 함께 로컬 환경에서 실행됩니다.
자격 증명, 개인 식별 정보, 설정 비밀 정보를 포함한 민감한 데이터를 식별하며, 에이전트 훅 아키텍처가 허용하는 경우 모델 전송 전에 해당 값을 마스킹합니다.
공식 출처로 확인된 활용 사례
코딩 에이전트가 로컬 파일이나 도구 실행 결과를 읽을 때 자격 증명과 개인정보가 우발적으로 노출되는 위험을 줄여줍니다.
저장된 Claude Code 세션 로그를 스캔하여 로컬 프로젝트 전반의 토큰 수, 비용 및 과거 노출 내역을 평가합니다.
로컬 프록시를 통해 단일 명령 에이전트 실행을 관찰함으로써 토큰 사용량과 민감한 값의 전송을 모니터링합니다.
공식 문서에 안내된 사용 절차
Python 3.10 이상 환경에서 uv 또는 pipx를 사용하여 로컬 터미널 환경에 shim을 설치합니다.
시스템 파일을 변경하지 않고 샘플 텍스트에 내장 demo 명령을 실행하여 마스킹 동작을 검증합니다.
에이전트 작업에 연결하기 위해 네이티브 훅을 설치하거나 Claude Code 마켓플레이스 플러그인을 설정합니다.
진단용 doctor 명령을 실행하고 에이전트 세션 내에서 활성화된 훅을 확인합니다.
shim-cli가 제공하는 보호 수준은 지원되는 각 코딩 클라이언트의 아키텍처 제약 사항에 따라 달라집니다. Claude Code는 네이티브 훅을 통해 언어 모델에 도달하기 전 파일 내용과 도구 출력을 플레이스홀더로 다시 작성할 수 있지만, Codex는 사용자가 직접 입력한 프롬프트를 훅으로 다시 작성하는 것을 허용하지 않습니다.
호스트 에이전트에서 직접 마스킹을 지원하지 않는 경우, shim-cli는 경고 보고 및 실행 전 작업을 차단하는 선택적 강제 모드를 제공합니다. VS Code의 경우 에이전트가 읽는 파일이 도구에 표시되지 않으며, Codex와 Copilot CLI의 도구 트래픽은 검사되지 않은 상태로 유지됩니다.
본인의 자료와 작업 흐름으로 직접 확인할 항목
확인한 출처와 확인 시점
출처를 확인한 제품 정보를 바탕으로 한 답변
shim-cli는 Python 3.10 이상이 설치된 macOS 및 Linux 환경을 지원합니다. Windows는 지원되지 않으며, WSL(Linux용 Windows 하위 시스템) 환경은 아직 검증되지 않았습니다.
Claude Code 클라이언트는 훅을 통한 프롬프트 재작성을 허용하지 않으므로 직접 입력한 프롬프트는 마스킹되지 않지만, 강제 모드에서 보고되거나 차단될 수 있습니다.
이 도구는 이메일, 전화번호, 신용카드, 검증된 IBAN, 튀르키예 주민등록번호 및 세금 ID, API 키, 비밀번호, 데이터베이스 URI, IP 및 MAC 주소, 미국 사회보장번호(SSN), 사용자 정의 정규식 패턴을 감지합니다.
아니요, shim-cli는 사용자 계정이나 API 키를 요구하지 않으며, 텔레메트리를 전혀 수집하지 않고 모든 탐지 및 프록시 처리를 사용자의 로컬 머신에서 직접 수행합니다.
audit 명령은 로컬 디스크에 저장된 Claude Code 세션 기록 로그를 검사하여 데이터를 수정하거나 외부로 전송하지 않고 프로젝트 및 유입처별 노출 지표를 계산합니다.