shim-cli
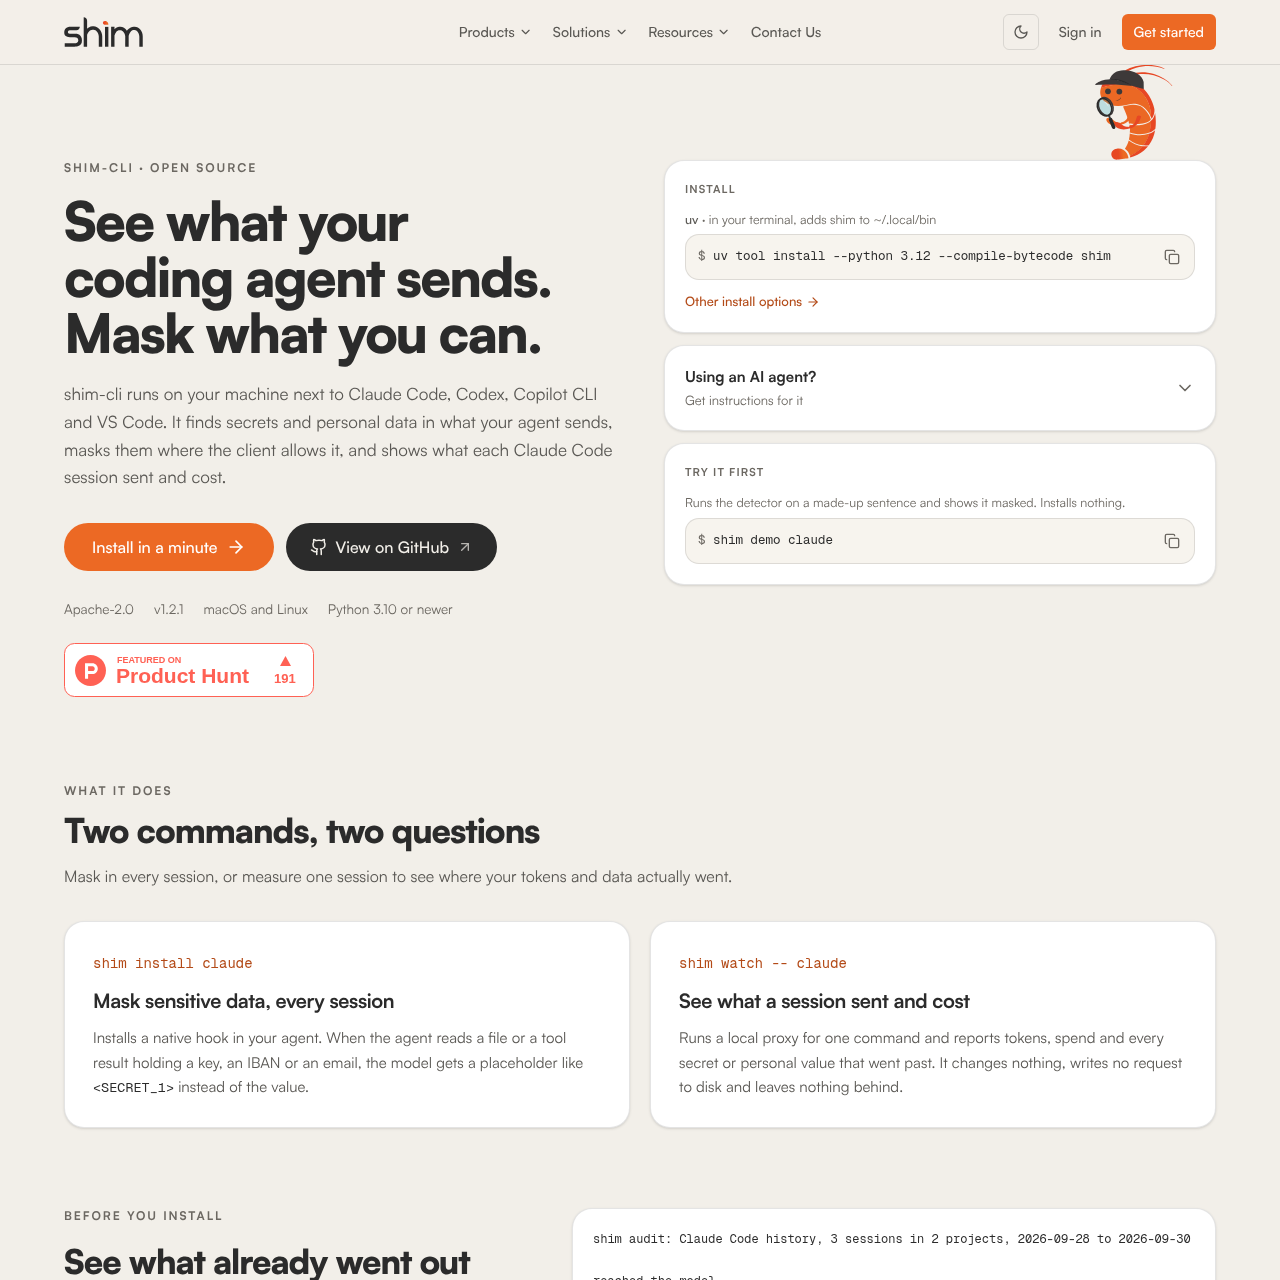
shim-cliは、Claude Codeなどのコーディングエージェントのワークフローにおいて機密データを検出してマスキングする、オープンソースのローカルセキュリティツールです。
製品の機能と公式な位置づけ
shim-cliは、macOSおよびLinuxシステム上で、Claude Code、Codex、Copilot CLI、VS Codeなどの開発者向けエージェントと並行してローカル環境で動作します。
認証情報、個人識別情報、構成シークレットなどの機密情報を識別し、エージェントのフック構造でサポートされている場合は、モデルへの送信前に値をマスキングします。
公式情報で確認できる活用例
コーディングエージェントがローカルファイルやツールの実行結果を読み取る際に、認証情報や個人データが誤って露出するリスクを低減します。
保存されたClaude Codeのセッションログをスキャンし、ローカルプロジェクト全体でのトークン数、費用、過去のデータ露出状況を評価します。
ローカルプロキシを介して単一コマンドのエージェント実行を監視し、トークン消費量や機密情報の通過状況をトラッキングします。
公式情報に記載された利用手順
Python 3.10以降を使用し、uvまたはpipxを通じてローカルのターミナル環境にshimをインストールします。
システムファイルを変更することなく、サンプルテキストに対して組み込みのdemoコマンドを実行し、マスキング動作を検証します。
エージェントの操作にフックするため、ネイティブフックを導入するか、Claude Codeマーケットプレイスプラグインを設定します。
診断用のdoctorコマンドを実行し、エージェントセッション内でフックが正しく有効化されていることを確認します。
shim-cliが提供する保護レベルは、サポート対象のコーディングクライアント各々のアーキテクチャ上の制約によって異なります。Claude Codeでは、ネイティブフックによってファイル内容やツールの出力を言語モデルに届く前にプレースホルダーへ書き換えることができますが、Codexではユーザーが直接入力したプロンプトをフックで書き換えることはできません。
ホストエージェント側で直接的なマスキングがサポートされていない場合、shim-cliはアラート通知や、実行前に操作を遮断するオプションの強制モードを提供します。VS Code環境ではエージェントが読み取ったファイルはツールから認識されず、CodexおよびCopilot CLIでのツール通信も検査対象外となります。
自分の素材とワークフローで確認したい項目
確認した情報源とその日時
情報源を確認した製品情報に基づく回答
shim-cliは、Python 3.10以降が動作するmacOSおよびLinux環境をサポートしています。Windowsはサポート対象外であり、WSLでの動作も未検証です。
Claude Codeクライアントがフックによるプロンプトの書き換えを許可していないため、直接入力されたプロンプトはマスキングされません。ただし、強制モードを利用して検出時のレポートやブロックを行うことは可能です。
メールアドレス、電話番号、クレジットカード番号、検証済みIBAN、トルコの国民IDおよび納税者番号、APIキー、パスワード、データベースURI、IP/MACアドレス、米国の社会保障番号(SSN)、カスタム正規表現パターンなどを検出できます。
いいえ、shim-cliはユーザーアカウントやAPIキーを一切必要とせず、テレメトリも送信しません。すべての検出処理およびプロキシ処理はユーザーのマシン上のローカル環境で完結して実行されます。
auditコマンドは、ローカルディスクに保存されているClaude Codeの過去のセッションログを検査し、データを変更または外部送信することなく、プロジェクトおよびソースごとのデータ露出メトリクスを算出します。