shim-cli favicon

shim-cli

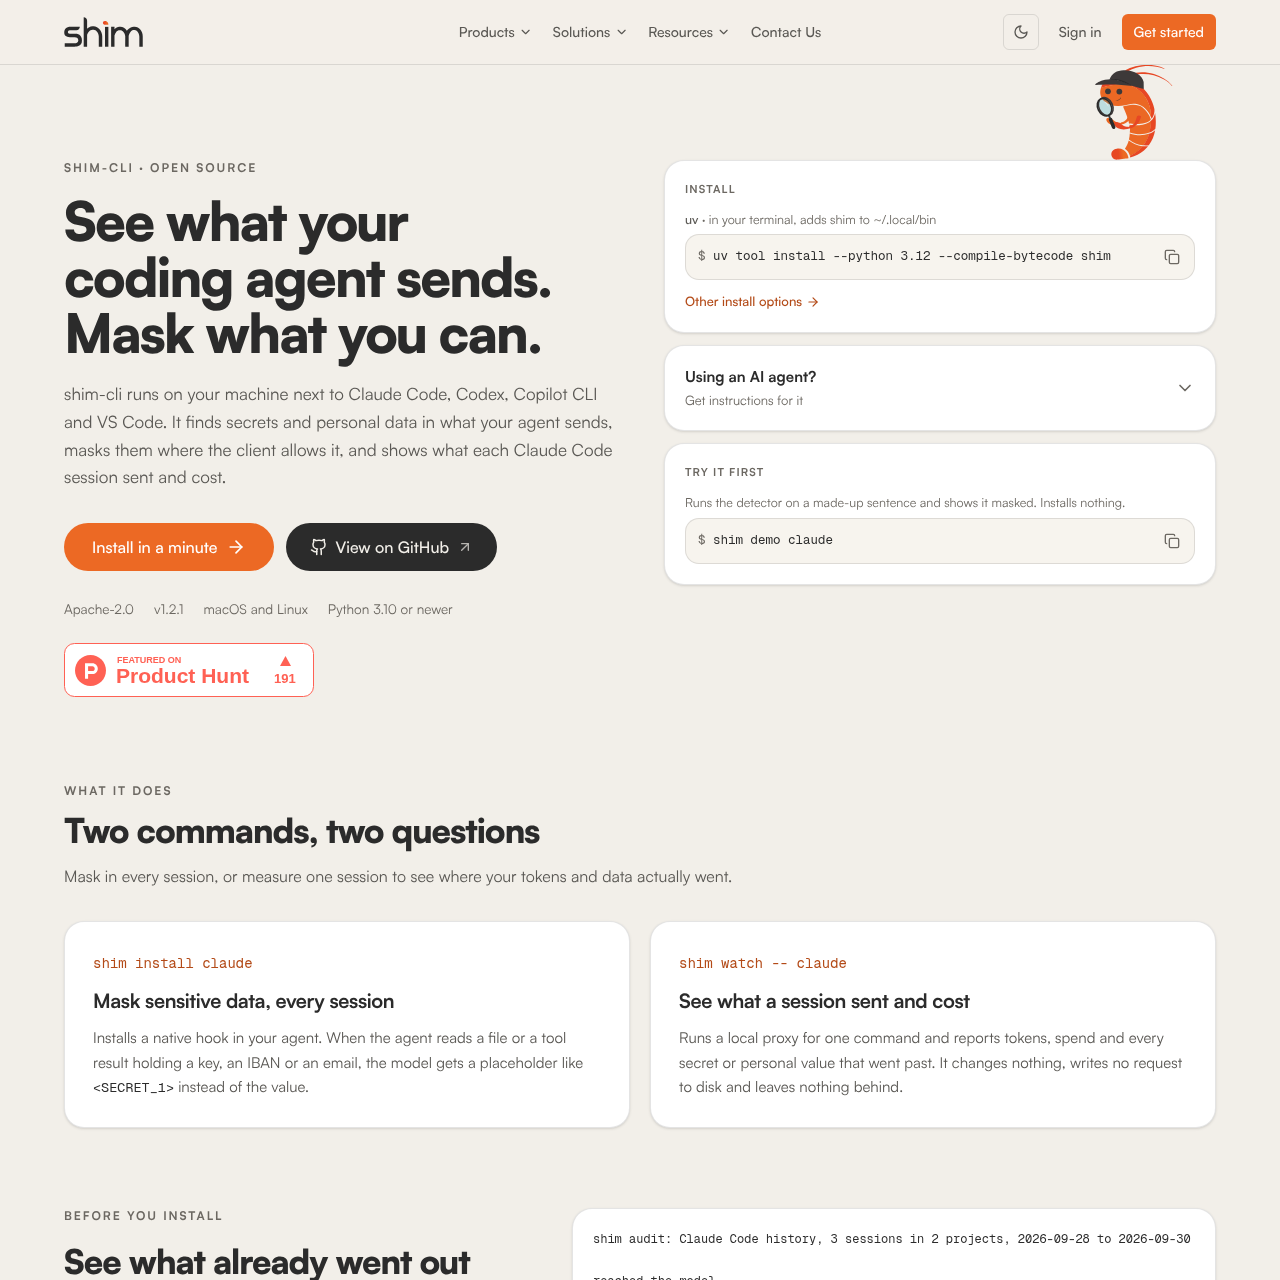
shim-cli ist ein lokales Open-Source-Sicherheitswerkzeug, das sensible Daten in Workflows von Programmier-Agenten wie Claude Code erkennt und maskiert.

Code und ITMaskiert erkannte Geheimnisse und…Validiert IBANs und türkische…Markiert Anweisungsüberschreibungen und…Unterstützt Durchsetzungsmodi, um…
shim-cli product interface screenshot
Geschätzte monatliche Besuche
635
Datenzeitraum:
Bei AIToolly gelistet

Was ist shim-cli? Produktübersicht

Funktion und offizielle Positionierung des Produkts

shim-cli läuft lokal parallel zu Entwickler-Agenten wie Claude Code, Codex, Copilot CLI und VS Code auf macOS- und Linux-Systemen.

Es identifiziert sensible Daten wie Zugangsdaten, personenbezogene Merkmale und Konfigurationsgeheimnisse und maskiert Werte vor der Modellübertragung, sofern die Hook-Architektur des Agenten dies unterstützt.

Wofür kann shim-cli verwendet werden?

Durch offizielle Quellen belegte Anwendungsfälle

Datenmaskierung für Agenten

Hilft dabei, die versehentliche Offenlegung von Zugangsdaten und personenbezogenen Daten zu reduzieren, wenn Programmier-Agenten lokale Dateien oder Tool-Ergebnisse lesen.

Auditierung des Claude-Code-Verlaufs

Scannt gespeicherte Claude-Code-Sitzungsprotokolle, um Token-Zahlen, Ausgaben und frühere Datenexpositionen über lokale Projekte hinweg auszuwerten.

Sitzungsüberwachung im Terminal

Beobachtet die Ausführung von Agenten bei Einzelbefehlen über einen lokalen Proxy, um den Token-Verbrauch und die Übertragung sensibler Werte zu überwachen.

So verwenden Sie shim-cli

Der dokumentierte Ablauf, sofern verfügbar

  1. 1

    CLI installieren

    Installieren Sie shim in der lokalen Terminalumgebung mit uv oder pipx unter Verwendung von Python 3.10 oder neuer.

  2. 2

    Erkennung mit Demo testen

    Führen Sie den integrierten Demo-Befehl auf Beispieltext aus, um das Maskierungsverhalten zu prüfen, ohne Systemdateien zu verändern.

  3. 3

    Mit Programmier-Agenten verbinden

    Installieren Sie den nativen Hook oder konfigurieren Sie das Claude-Code-Marketplace-Plugin, um sich in die Agenten-Operationen einzuklinken.

  4. 4

    Agentenkonfiguration überprüfen

    Führen Sie den Diagnosebefehl doctor aus und bestätigen Sie die aktiven Hooks innerhalb der Agentensitzung.

Client-Integration und Datenschutzgrenzen

Das durch shim-cli bereitgestellte Schutzniveau variiert je nach den architektonischen Einschränkungen des jeweils unterstützten Programmier-Clients. Während Claude Code native Hooks erlaubt, um Dateiinhalte und Tool-Ausgaben in Platzhalter umzuschreiben, bevor sie Sprachmodelle erreichen, gestattet Codex keine Hooks zum Umschreiben von Prompts, die direkt vom Benutzer eingegeben werden.

Wo eine direkte Maskierung durch den Host-Agenten nicht unterstützt wird, bietet shim-cli Warnberichte und optionale Enforce-Modi, um Operationen vor der Ausführung zu blockieren. In VS Code sind von Agenten gelesene Dateien für das Tool nicht sichtbar, und der Tool-Datenverkehr in Codex sowie Copilot CLI bleibt ungeprüft.

  • Maskiert Dateiinhalte und Tool-Ausgaben in Claude Code über native Hooks.
  • Maskiert Benutzer-Prompts in Copilot CLI, das das Umschreiben von Prompts unterstützt.
  • Erzwingt Blockierungsmodi in Claude Code, Codex und VS Code, wenn unmaskierte Werte erkannt werden.
  • Wird vollständig auf lokaler Hardware ausgeführt, ohne Telemetrie zu senden oder ein Benutzerkonto zu erfordern.

Was Sie vor der Wahl von shim-cli testen sollten

Prüfungen mit eigenen Inhalten und Arbeitsabläufen

  • Stellen Sie sicher, dass Entwicklerrechner unter macOS oder Linux mit Python 3.10 oder neuer laufen und nicht unter nicht unterstützten Windows-Umgebungen.
  • Prüfen Sie, ob primäre Agent-Workflows auf Claude Code, Codex, Copilot CLI oder VS Code basieren.
  • Gleichen Sie client-spezifische Einschränkungen, wie die fehlende Überprüfung von Tool-Aufrufen in Codex oder das Lesen von Dateien in VS Code, mit internen Compliance-Anforderungen ab.
  • Prüfen Sie, ob benutzerdefinierte Regex-Muster für interne Bezeichner, API-Schlüssel oder Hostnamen erforderlich sind.

shim-cli: Quellen und Prüfdatum

Welche Quellen wann geprüft wurden

Zuletzt geprüft
Kategorie
Code und IT

Häufig gestellte Fragen zu shim-cli

Antworten auf Basis des quellengeprüften Produkteintrags

Welche Betriebssysteme werden von shim-cli unterstützt?

shim-cli unterstützt macOS- und Linux-Umgebungen mit Python 3.10 oder neuer. Windows wird nicht unterstützt, und WSL wurde bisher nicht verifiziert.

Maskiert shim-cli Benutzereingaben, die direkt in Claude Code eingegeben werden?

Direkt in Claude Code eingegebene Prompts werden nicht maskiert, da der Client das Umschreiben durch Hooks nicht erlaubt; sie können jedoch gemeldet oder im Enforce-Modus blockiert werden.

Welche Arten von sensiblen Daten erkennt shim-cli?

Das Tool erkennt E-Mails, Telefonnummern, Kreditkarten, verifizierte IBANs, türkische Ausweis- und Steuernummern, API-Schlüssel, Passwörter, Datenbank-URIs, IP- und MAC-Adressen, US-Sozialversicherungsnummern sowie benutzerdefinierte Regex-Muster.

Sendet shim-cli Telemetriedaten oder Sitzungsinformationen an entfernte Server?

Nein, shim-cli erfordert weder Benutzerkonten noch API-Schlüssel, erfasst keinerlei Telemetriedaten und führt sämtliche Erkennungs- und Proxy-Vorgänge vollständig lokal auf dem Rechner des Benutzers aus.

Wie funktioniert die Funktion zur Sitzungsauditierung?

Der Audit-Befehl analysiert lokal gespeicherte Claude-Code-Sitzungsprotokolle auf der Festplatte, um Expositionsmetriken nach Projekt und Quelle zu berechnen, ohne Daten zu verändern oder zu übertragen.

Entdecken Sie weitere kürzlich hinzugefügte Tools derselben Kategorie.