shim-cli favicon

shim-cli

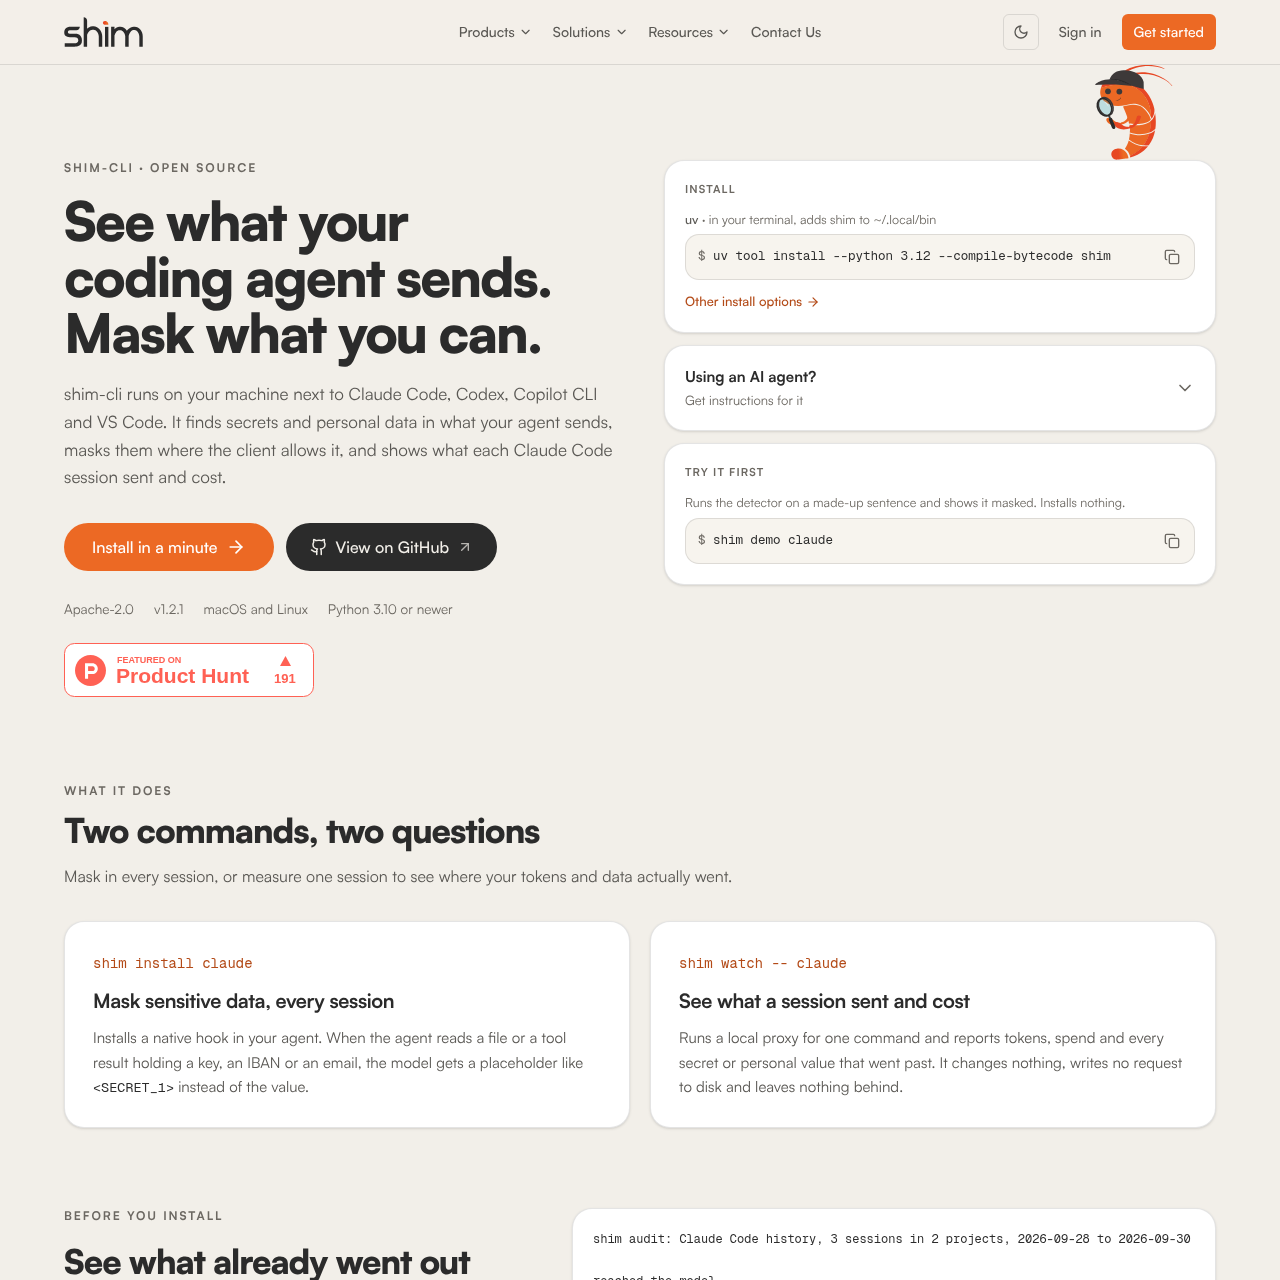
shim-cli est un outil de sécurité local open source qui détecte et masque les données sensibles dans les flux de travail des agents de codage tels que Claude Code.

Code et ITMasque les secrets détectés et les…Valide les IBAN et les numéros…Signale les contournements…Prend en charge des modes d'application…
shim-cli product interface screenshot
Visites mensuelles estimées
635
Période des données:
Référencé sur AIToolly

Qu’est-ce que shim-cli ? Présentation du produit

Fonction du produit et positionnement officiel

shim-cli s'exécute localement aux côtés d'agents pour développeurs tels que Claude Code, Codex, Copilot CLI et VS Code sur les systèmes macOS et Linux.

Il identifie les informations sensibles, y compris les identifiants, les données personnelles et les secrets de configuration, en masquant les valeurs avant l'envoi au modèle lorsque l'architecture de crochets de l'agent le permet.

À quoi peut servir shim-cli ?

Cas d’usage étayés par les sources officielles

Masquage des données pour agents

Aide à réduire l'exposition accidentelle d'identifiants et de données personnelles lorsque les agents de codage lisent des fichiers locaux ou des résultats d'outils.

Audit de l'historique Claude Code

Analyse les journaux de sessions Claude Code stockés pour évaluer le nombre de jetons, les dépenses et les expositions passées à travers les projets locaux.

Surveillance des sessions en ligne de commande

Observe les exécutions d'agents à commande unique via un proxy local pour surveiller l'utilisation des jetons et le transit de valeurs sensibles.

Comment utiliser shim-cli

Le parcours documenté, lorsqu’il est disponible

  1. 1

    Installer la CLI

    Installez shim dans l'environnement terminal local en utilisant uv ou pipx avec Python 3.10 ou une version plus récente.

  2. 2

    Tester la détection avec la démo

    Exécutez la commande de démonstration intégrée sur un exemple de texte pour vérifier le comportement de masquage sans modifier les fichiers système.

  3. 3

    Connecter à l'agent de codage

    Installez le crochet natif ou configurez le greffon du marketplace Claude Code pour vous connecter aux opérations de l'agent.

  4. 4

    Vérifier la configuration de l'agent

    Exécutez la commande de diagnostic doctor et confirmez les crochets actifs au sein de la session de l'agent.

Intégration client et limites de confidentialité

Le niveau de protection fourni par shim-cli varie selon les contraintes architecturales de chaque client de codage pris en charge. Alors que Claude Code permet à des crochets natifs de réécrire le contenu des fichiers et les sorties d'outils en espaces réservés avant d'atteindre les modèles de langage, Codex ne permet pas aux crochets de réécrire les invites saisies directement par l'utilisateur.

Lorsque le masquage direct n'est pas pris en charge par l'agent hôte, shim-cli fournit des rapports d'alerte et des modes d'application facultatifs pour bloquer les opérations avant leur exécution. Dans VS Code, les fichiers lus par les agents ne sont pas visibles pour l'outil, et le trafic d'outils dans Codex et Copilot CLI reste non inspecté.

  • Masque le contenu des fichiers et les sorties d'outils dans Claude Code à l'aide de crochets natifs.
  • Masque les invites utilisateur dans Copilot CLI, qui prend en charge la réécriture d'invites.
  • Applique des modes de blocage dans Claude Code, Codex et VS Code lorsque des valeurs non masquées sont détectées.
  • S'exécute entièrement sur le matériel local sans envoyer de télémétrie ni nécessiter de compte.

Points à tester avant de choisir shim-cli

Vérifications à effectuer avec vos contenus et votre flux de travail

  • Confirmer que les machines de développement fonctionnent sous macOS ou Linux avec Python 3.10 ou supérieur plutôt que sous des environnements Windows non pris en charge.
  • Vérifier si les flux de travail principaux des agents reposent sur Claude Code, Codex, Copilot CLI ou VS Code.
  • Examiner les limites propres à chaque client, comme l'impossibilité d'inspecter les appels d'outils dans Codex ou de lire les fichiers dans VS Code, au regard des exigences de conformité internes.
  • Vérifier si des modèles d'expressions régulières personnalisés sont nécessaires pour les identifiants internes, les clés API ou les noms d'hôtes.

Sources et date de vérification de shim-cli

Sources vérifiées et date de la vérification

Dernière vérification
Catégorie
Code et IT

Questions fréquentes sur shim-cli

Réponses fondées sur la fiche produit dont les sources ont été vérifiées

Quels systèmes d'exploitation sont pris en charge par shim-cli ?

shim-cli prend en charge les environnements macOS et Linux exécutant Python 3.10 ou une version ultérieure. Windows n'est pas pris en charge et WSL n'a pas été vérifié.

shim-cli masque-t-il les invites utilisateur saisies directement dans Claude Code ?

Les invites saisies directement dans Claude Code ne sont pas masquées car le client ne permet pas aux crochets de les réécrire, bien qu'elles puissent être signalées ou bloquées en mode application.

Quels types de données sensibles shim-cli détecte-t-il ?

L'outil détecte les adresses e-mail, numéros de téléphone, cartes bancaires, IBAN vérifiés, identifiants et numéros fiscaux turcs, clés API, mots de passe, URI de bases de données, adresses IP et MAC, numéros SSN américains et motifs regex personnalisés.

shim-cli envoie-t-il des données de télémétrie ou de session à des serveurs distants ?

Non, shim-cli ne requiert aucun compte utilisateur ni clé API, n'intègre aucune télémétrie et effectue toutes les opérations de détection et de proxy localement sur la machine de l'utilisateur.

Comment fonctionne la fonctionnalité d'audit de session ?

La commande audit inspecte les journaux d'historique de session Claude Code enregistrés sur le disque local pour calculer des métriques d'exposition par projet et par source, sans modifier ni transmettre de données.

Découvrez d’autres outils récemment ajoutés dans la même catégorie.