shim-cli
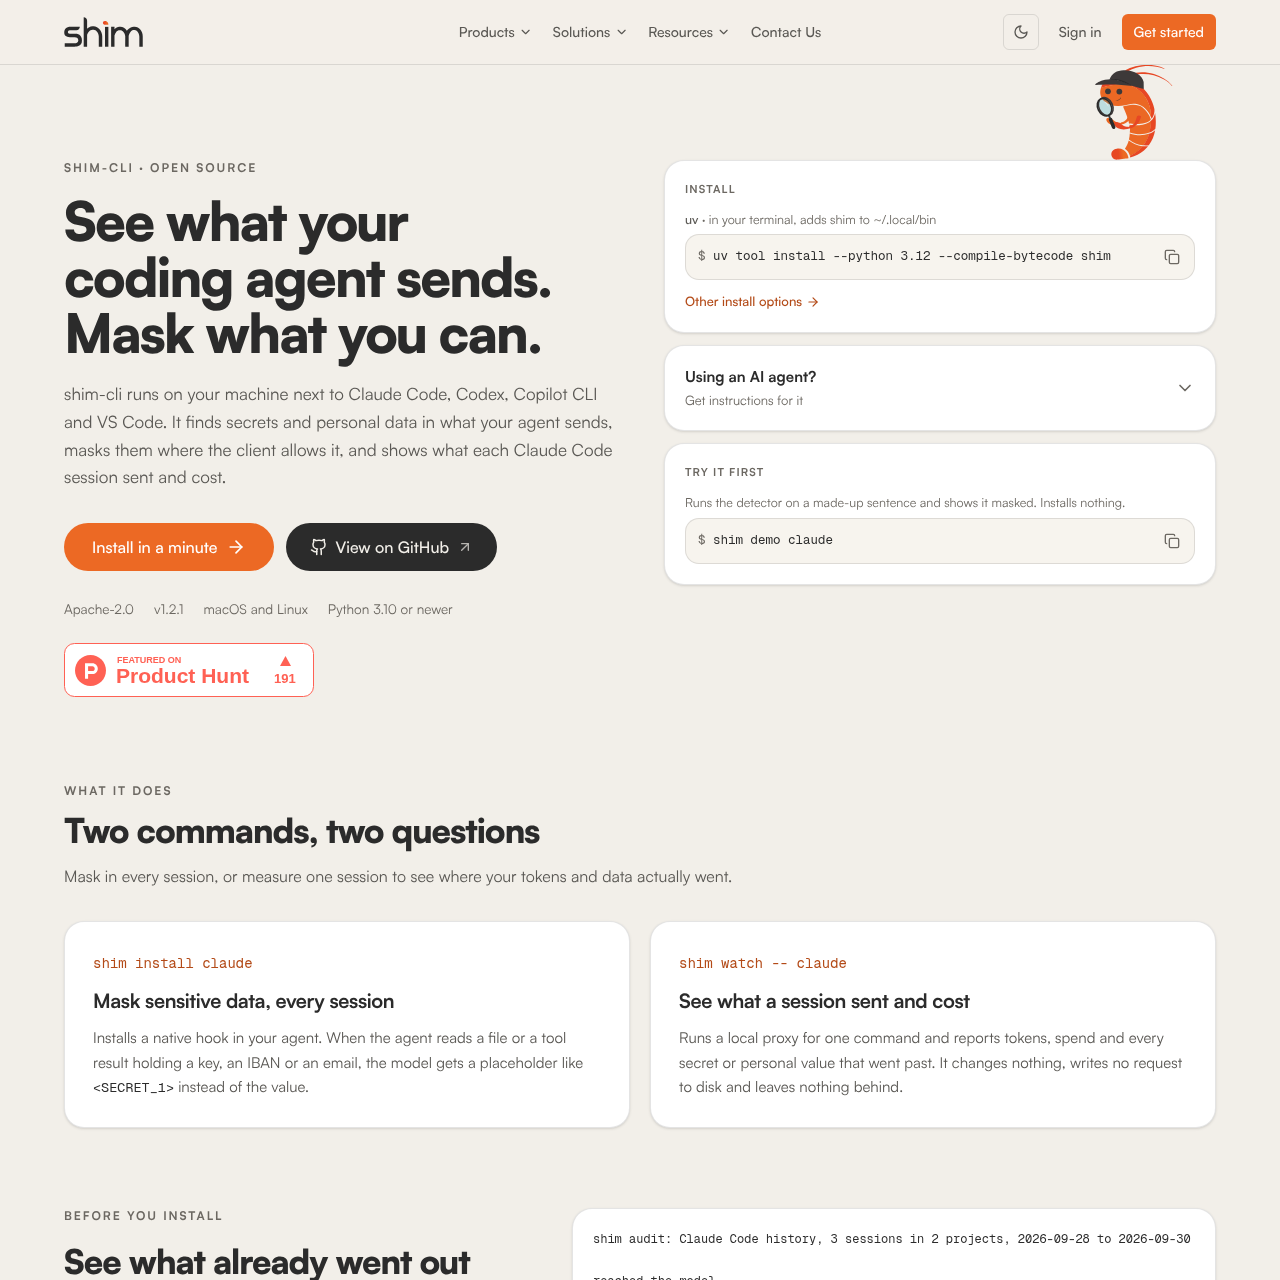
shim-cli es una herramienta de seguridad local y de código abierto que detecta y enmascara datos confidenciales en flujos de trabajo de agentes de programación como Claude Code.
Qué hace el producto y cómo se presenta oficialmente
shim-cli se ejecuta localmente junto a agentes de desarrollo como Claude Code, Codex, Copilot CLI y VS Code en sistemas macOS y Linux.
Identifica información confidencial, incluidas credenciales, identificadores personales y secretos de configuración, enmascarando los valores antes del envío al modelo donde las arquitecturas de ganchos del agente lo permiten.
Casos de uso respaldados por fuentes oficiales
Ayuda a reducir la exposición accidental de credenciales y datos personales cuando los agentes de programación leen archivos locales o resultados de herramientas.
Escanea los registros de sesiones almacenados de Claude Code para evaluar el conteo de tokens, el gasto y las exposiciones pasadas en proyectos locales.
Observa ejecuciones de agentes de comando único a través de un proxy local para monitorizar el uso de tokens y el tránsito de valores sensibles.
El proceso documentado, cuando está disponible
Instale shim en el entorno de terminal local utilizando uv o pipx con Python 3.10 o superior.
Ejecute el comando de demostración integrado en un texto de prueba para verificar el comportamiento de enmascaramiento sin alterar archivos del sistema.
Instale el gancho nativo o configure el complemento del marketplace de Claude Code para integrarse en las operaciones del agente.
Ejecute el comando de diagnóstico doctor y confirme los ganchos activos dentro de la sesión del agente.
El nivel de protección proporcionado por shim-cli varía según las limitaciones arquitectónicas de cada cliente de programación compatible. Mientras que Claude Code permite que los ganchos nativos reescriban el contenido de los archivos y las salidas de las herramientas con marcadores de posición antes de llegar a los modelos de lenguaje, Codex no permite que los ganchos reescriban las instrucciones introducidas directamente por el usuario.
Donde el agente anfitrión no admite el enmascaramiento directo, shim-cli proporciona informes de alerta y modos estrictos opcionales para bloquear operaciones antes de la ejecución. En VS Code, los archivos leídos por agentes no son visibles para la herramienta, y el tráfico de herramientas en Codex y Copilot CLI permanece sin inspeccionar.
Comprobaciones con tus propios materiales y flujo de trabajo
Qué fuentes se revisaron y cuándo
Respuestas basadas en el registro de producto con fuentes verificadas
shim-cli es compatible con entornos macOS y Linux que ejecuten Python 3.10 o superior. Windows no es compatible y WSL aún no ha sido verificado.
Las instrucciones escritas directamente en Claude Code no se enmascaran porque el cliente no permite que los ganchos las reescriban, aunque pueden notificarse o bloquearse en el modo estricto.
La herramienta detecta correos electrónicos, números de teléfono, tarjetas de crédito, IBAN verificados, identificaciones y números de identificación fiscal de Turquía, claves de API, contraseñas, URI de bases de datos, direcciones IP y MAC, números de la seguridad social de EE. UU. y patrones regex personalizados.
No, shim-cli no requiere cuentas de usuario ni claves de API, no añade telemetría y realiza todas las tareas de detección y proxy de forma local en la máquina del usuario.
El comando audit inspecciona los registros históricos de sesiones de Claude Code almacenados en el disco local para calcular métricas de exposición por proyecto y origen sin modificar ni transmitir datos.