shim-cli
shim-cli 是一款开源的本地安全工具,专为 Claude Code 等编程智能体(Coding Agent)工作流设计,可实时检测并脱敏敏感数据以防泄露。
编程&IT在支持的环境中,对编程智能体读取的文件和工具输出中检测到的凭据及个人数据进行脱敏遮…使用校验和算法验证 IBAN 及土耳其国民身份证号码,以有效防止误报。标记在智能体读取的操作手册或文档中发现的指令覆盖(instruction…支持强制执行模式,在受支持的环境中阻断包含未脱敏敏感内容的提示词或工具调用。
shim-cli 是一款开源的本地安全工具,专为 Claude Code 等编程智能体(Coding Agent)工作流设计,可实时检测并脱敏敏感数据以防泄露。
产品用途与官方定位
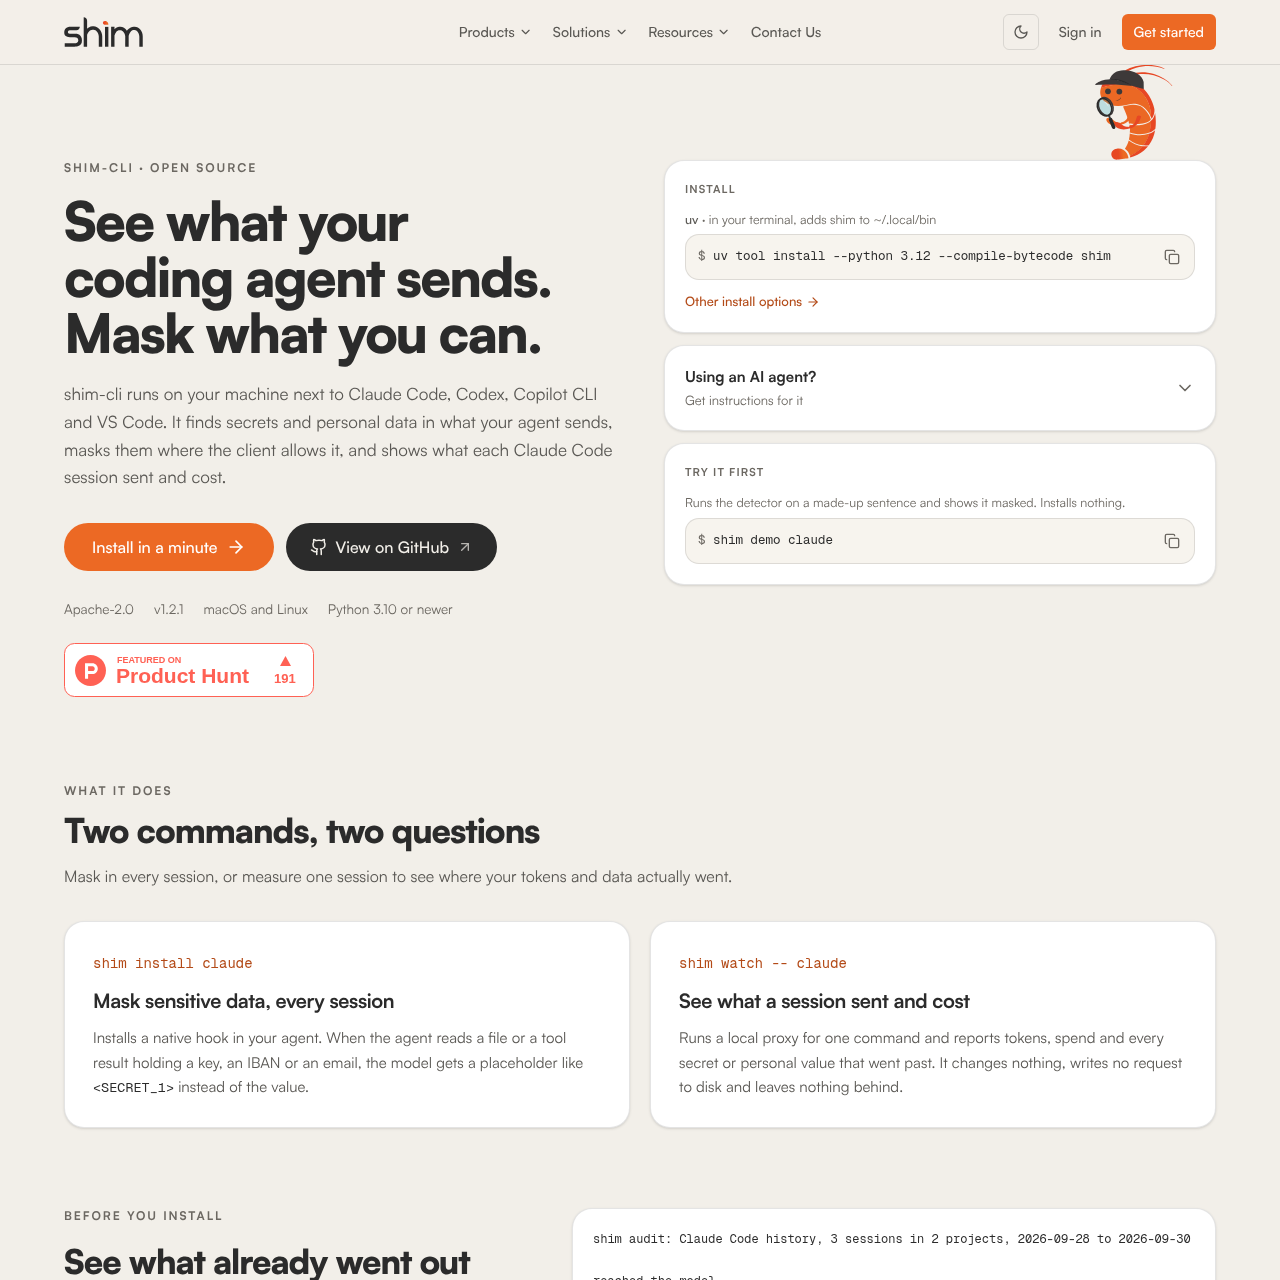
shim-cli 可在 macOS 和 Linux 系统上本地运行,与 Claude Code、Codex、Copilot CLI 以及 VS Code 等开发者智能体协同工作。
该工具能够识别包括凭据、个人身份信息及配置机密在内的各类敏感数据,并在智能体钩子架构支持的前提下,在将数据发送至大语言模型前进行脱敏遮蔽。
有官方来源支持的使用场景
在编程智能体读取本地文件或工具输出时,有效降低凭据和个人隐私数据意外泄露给大模型的风险。
扫描存储在本地的 Claude Code 历史会话日志,评估各个项目的 Token 消耗、预估支出以及过往数据暴露情况。
通过本地代理监控单条命令运行下的智能体执行过程,实时跟踪 Token 使用量及敏感数据的传输流动。
官网提供的使用流程
在 Python 3.10 或更高版本的环境下,使用 uv 或 pipx 将 shim 安装至本地终端环境中。
在示例样本文本上运行内置的 demo 命令,在不改动任何系统文件的情况下验证脱敏效果。
安装原生钩子或配置 Claude Code 市场插件,以便深度介入并挂载到智能体的各项操作中。
执行具有诊断功能的 doctor 命令,确认钩子已经在当前智能体交互会话中正常处于激活状态。
shim-cli 提供的保护级别取决于各个受支持编程客户端的架构限制。虽然 Claude Code 允许原生钩子在数据发送至语言模型之前,将文件内容和工具输出重写为占位符,但 Codex 并不允许钩子重写由用户直接输入的提示词。
在宿主智能体不支持直接脱敏的情况下,shim-cli 提供了告警报告功能以及可选的强制模式(enforce mode),以便在操作执行前进行拦截。在 VS Code 中,智能体读取的文件对该工具不可见;同时在 Codex 与 Copilot CLI 中,工具调用流量也无法被检查。
用自己的素材和工作流完成验证
核对了哪些信息以及核对时间
基于已核对产品资料的回答
shim-cli 支持运行 Python 3.10 或更高版本的 macOS 和 Linux 环境。目前不支持 Windows 原生系统,且对 WSL(Windows 的 Linux 子系统)的兼容性尚未经过验证。
直接在 Claude Code 中输入的用户提示词不会被脱敏,因为该客户端不允许钩子重写用户输入的内容;不过,在强制模式(enforce mode)下可以对其进行告警报告或直接拦截。
该工具可检测电子邮件、电话号码、信用卡号、经算法校验的 IBAN、土耳其身份证号和税号、API 密钥、密码、数据库连接 URI、IP 与 MAC 地址、美国社会安全码(SSN)以及自定义正则表达式模式。
不会。shim-cli 无需用户注册账户或提供 API 密钥,不包含任何遥测上报代码,所有敏感数据检测与代理操作均完全在用户的本地设备上独立运行。
audit 命令会直接检查保存在本地磁盘上的 Claude Code 历史会话日志,按项目和来源路径统计并计算敏感数据暴露指标,过程中不会修改本地文件或向外传输任何数据。