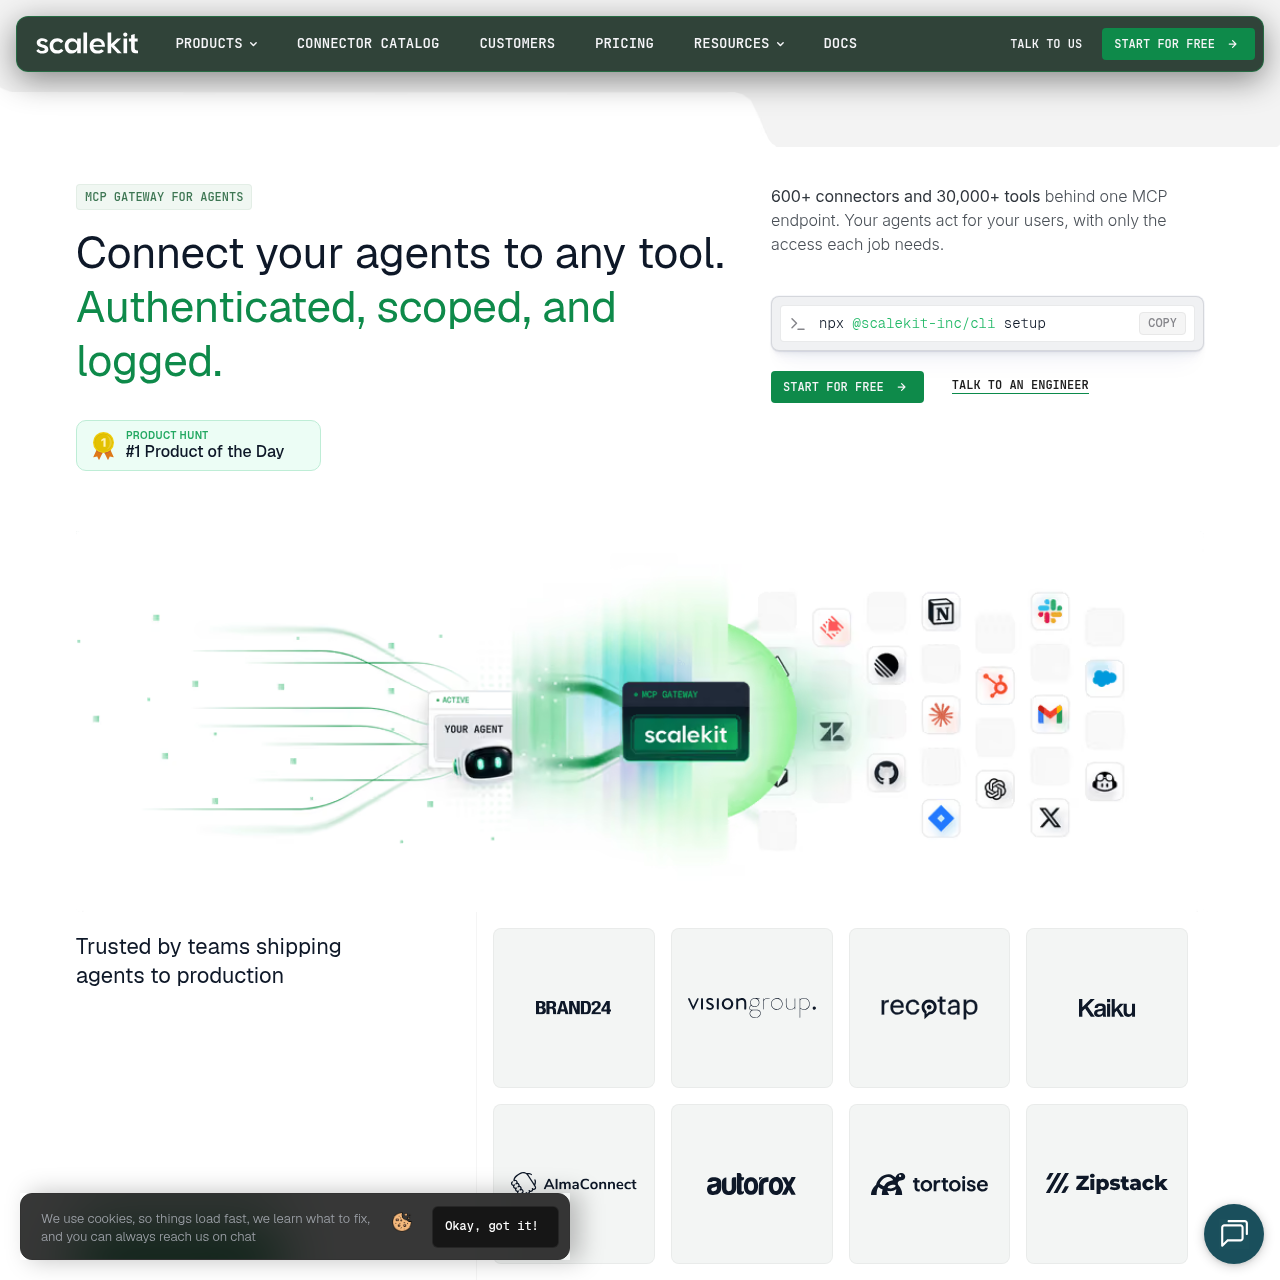
AgentKit by Scalekit
ScalekitのAgentKitは、AIエージェント向けのMCPゲートウェイであり、ユーザー認証の管理、ツールアクセスのスコープ制御、およびツール実行の監査ログ記録を一元的に提供します。
製品の機能と公式な位置づけ
ScalekitのAgentKitは、AIエージェントを外部アプリケーションやAPIに接続するためのマネージドModel Context Protocol(MCP)ゲートウェイです。認証情報の保管、トークンの自動更新、テナントの分離を管理し、エージェントのプロンプトやアプリケーションコードにアクセストークンを露出させることなく、認証済みエンドユーザーとしてアクションを実行できるようにします。
本プラットフォームは600以上のコネクタと30,000を超えるツールに対応しており、開発者は特定のエージェントに必要なツールのみを公開するVirtual MCP Serverを構築できます。組み込みの実行トリガー、カスタムコネクタの拡張、属性情報付きの監査ロギング、エンタープライズ向けのSIEMストリーミング機能を備えています。
公式情報で確認できる活用例
公式の導入事例によると、Von社は認証情報インフラを自前で再構築することなく、顧客に代わってSalesforce、Gong、Google Driveと対話するエージェントをデプロイしました。
同社はZ47などの導入事例を紹介しており、Scalekitのアイデンティティレイヤーを活用してエージェントごとに個別の識別情報を確立し、ロールごとにツールの利用可否を制御しています。
開発者はトリガーを活用して、商談ステージの変更やメール受信などの上位アプリケーションイベントの発生時に、接続ユーザーの権限下で自動的にエージェント実行を開始できます。
AgentKitは、AIエージェントフレームワークとサードパーティSaaSサービスの間で仲介ゲートウェイとして機能します。ツールの連携処理をMCPエンドポイントの背後に抽象化することで、送信リクエストごとに権限チェックと認証情報のインジェクションを実行します。ユーザートークンは暗号化された保管庫内に保持され、開発者のコード、コンテキストウィンドウ、モデルプロンプトから認証情報を保護します。
エンタープライズセキュリティ要件に対応するため、ScalekitはプライベートVPC内や完全なエアギャップ環境を含むセルフホスト導入オプションを提供しています。組織はAWS KMSやGCP KMSを通じて自社の暗号化キー(BYOK)を管理できるほか、ストレージ層での米国またはEUデータレジデンシーの遵守、IP許可リストによる運用アクセスの制限、リアルタイムのSIEMログストリーミングを利用可能です。
自分の素材とワークフローで確認したい項目
確認した情報源とその日時
情報源を確認した製品情報に基づく回答
AgentKit by Scalekitは、マネージド認証、スコープ制御、ロギング機能を備え、AIエージェントを外部ツールやAPIに接続するためのMCPゲートウェイです。
ユーザーはOAuth 2.0、APIキー、ベアラートークンなどの対応認証モデルを介して自身のアカウントを連携し、ゲートウェイがそれらを暗号化して保管し、自動で更新します。
Virtual MCP Serverとは、接続されたアプリから厳選されたツールのサブセットであり、コンテキストのオーバーヘッドを抑えエージェントのアクセスを制限するために単一エンドポイントとして公開されます。
はい、ツールの実行ログにはユーザー、エージェント、ツールの属性情報が含まれており、Datadog、Splunk、または任意のSIEMプラットフォームへ直接エクスポートやストリーミングが可能です。
はい、AgentKitは顧客のプライベートVPC内でのデプロイ、オンプレミスでのセルフホスト構成、および外部から隔離されたエアギャップ環境での運用に対応しています。