AgentKit by Scalekit favicon

AgentKit by Scalekit

AgentKit от Scalekit предоставляет шлюз MCP, который управляет аутентификацией пользователей, разграничивает доступ к инструментам и протоколирует их выполнение для ИИ-агентов.

Код и ITВыполнение вызовов инструментов…Классификация сбоев выполнения как…Обеспечение резидентности данных…Ограничение сетевого доступа к шлюзу и…
AgentKit by Scalekit product interface screenshot
Расчётные посещения в месяц
113 тыс.
Период данных:
Добавлено в AIToolly

Что такое AgentKit by Scalekit? Обзор продукта

Назначение продукта и его официальное позиционирование

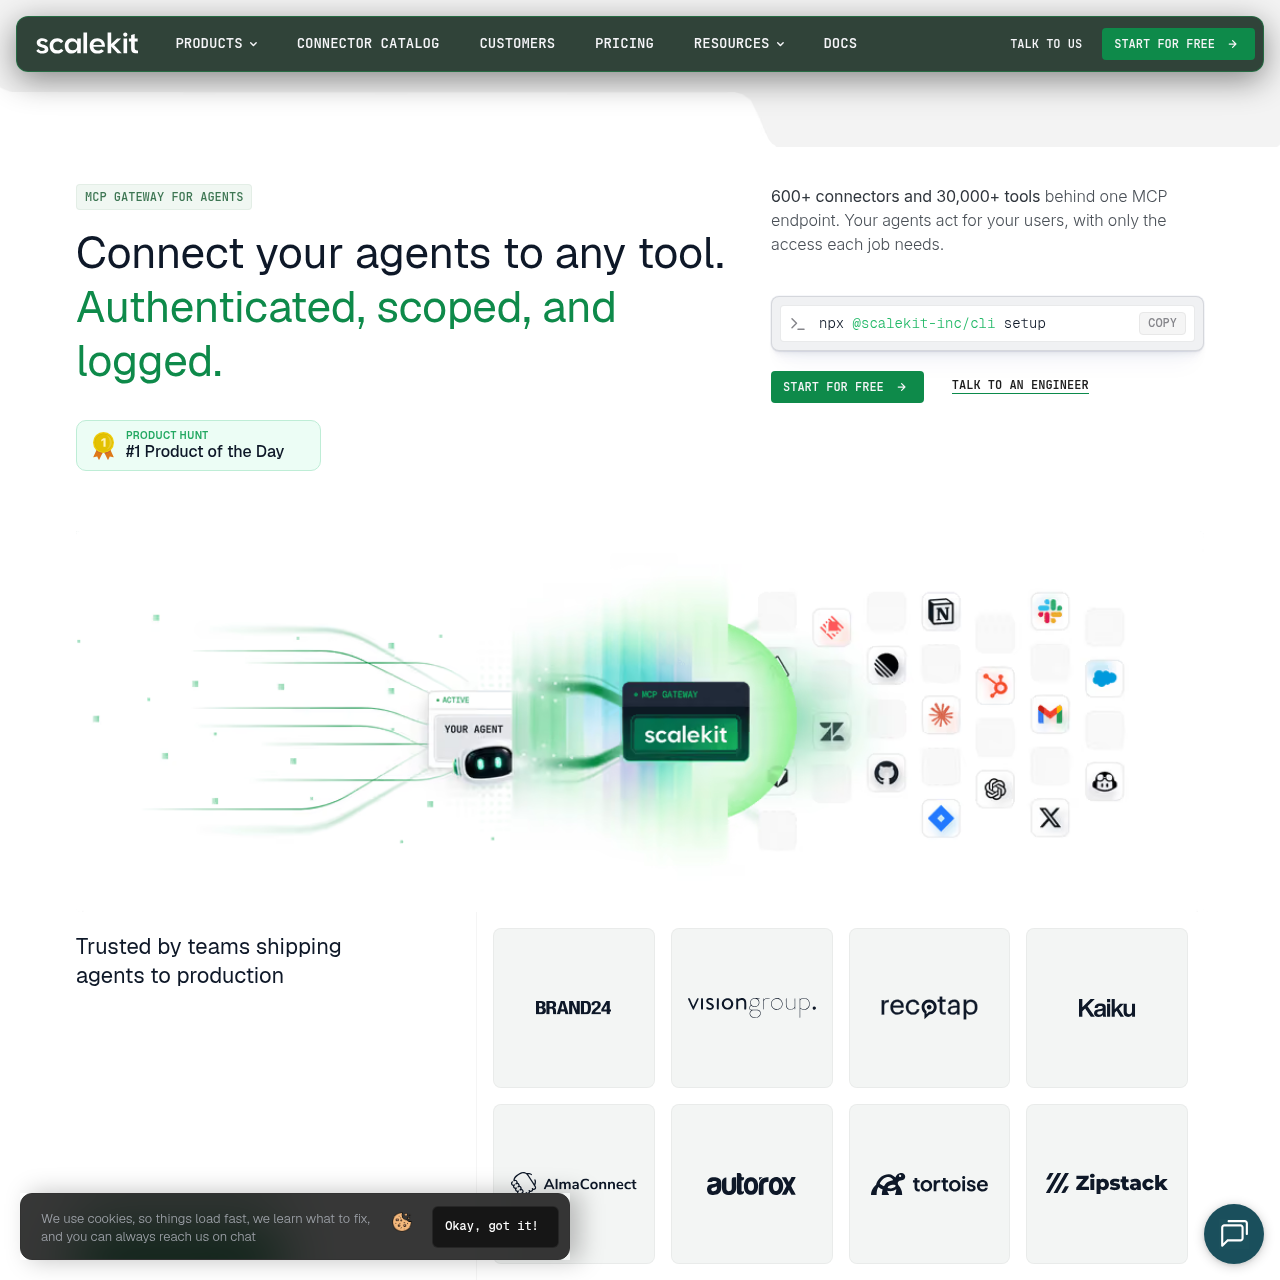
AgentKit от Scalekit служит управляемым шлюзом Model Context Protocol (MCP), который подключает ИИ-агентов к внешним приложениям и API. Он управляет хранением учетных данных, обновлением токенов и изоляцией арендаторов, позволяя агентам выполнять действия от имени аутентифицированных конечных пользователей без передачи токенов доступа в промпты или код приложения.

Платформа поддерживает более 600 коннекторов и 30 000 инструментов, позволяя разработчикам создавать виртуальные MCP-серверы, которые открывают конкретным агентам доступ только к необходимым инструментам. Она включает встроенные триггеры выполнения, поддержку пользовательских коннекторов, атрибутированное аудит-логирование и потоковую передачу данных в SIEM для мониторинга корпоративного уровня.

Для чего можно использовать AgentKit by Scalekit?

Сценарии, подтверждённые официальными источниками

Корпоративные интеграции с разграничением на уровне пользователей

Согласно официальной истории клиента, компания Von внедрила агентов, взаимодействующих с Salesforce, Gong и Google Drive от имени клиентов без необходимости заново создавать инфраструктуру учетных данных.

Разграничение прав агентов на основе ролей

Компания приводит примеры клиентских внедрений, таких как Z47, использующих уровень идентификации Scalekit для создания дискретных удостоверений агентов и контроля доступности инструментов в зависимости от роли.

Автоматизация рабочих процессов на основе событий

Разработчики используют триггеры для автоматического запуска агентов при возникновении событий в вышестоящих приложениях, таких как обновление сделки или входящее письмо, выполняя операции непосредственно с правами подключенного пользователя.

Архитектура шлюза и корпоративная безопасность

AgentKit функционирует как промежуточный шлюз между фреймворками ИИ-агентов и сторонними SaaS-сервисами. Абстрагируя взаимодействие с инструментами за единой конечной точкой MCP, он выполняет проверку прав доступа и внедряет учетные данные для каждого исходящего запроса. Токены пользователей хранятся в зашифрованном хранилище, изолирующем учетные данные от кода разработчика, контекстных окон и промптов модели.

Для обеспечения безопасности корпоративного уровня Scalekit предлагает варианты автономного развертывания, включая установку в частных VPC или полностью изолированных инфраструктурах без доступа к интернету (air-gapped). Организации могут управлять собственными ключами шифрования через AWS KMS или GCP KMS, обеспечивать хранение данных в США или ЕС на уровне хранилища и ограничивать операционный доступ с помощью белых списков IP-адресов и потоковой передачи логов в SIEM в реальном времени.

  • Изоляция шифрования токенов для каждого арендатора с автоматическими циклами обновления
  • Варианты управления ключами по схеме BYOK с использованием служб AWS KMS или GCP KMS
  • Поддержка развертывания в клиентских VPC, self-hosted средах и изолированных (air-gapped) сетях
  • Потоковая передача событий в реальном времени во внешние платформы мониторинга, такие как Splunk и Datadog

Что проверить перед выбором AgentKit by Scalekit

Проверки на собственных материалах и рабочих процессах

  • Убедитесь, что конкретные SaaS-инструменты, необходимые вашему агенту, представлены в каталоге или требуют создания пользовательского коннектора.
  • Подтвердите, принимает ли служба безопасности вашей организации параметры резидентности данных в США или ЕС, или требуется автономное развертывание в VPC.
  • Проверьте, поддерживает ли используемый фреймворк оркестрации агентов эндпоинты MCP или работает ли он с одной из поддерживаемых клиентских библиотек.
  • Ознакомьтесь с корпоративными требованиями к соглашению HIPAA BAA или интеграции с BYOK KMS перед началом внедрения.

Источники и дата проверки AgentKit by Scalekit

Какие источники и когда были проверены

Официальный источник
https://www.scalekit.com/
Последняя проверка
Категория
Код и IT

Часто задаваемые вопросы о AgentKit by Scalekit

Ответы на основе карточки продукта с проверенными источниками

Что представляет собой AgentKit от Scalekit?

AgentKit от Scalekit — это шлюз MCP, который соединяет ИИ-агентов с внешними инструментами и API, обеспечивая управляемую аутентификацию, разграничение прав и логирование.

Как AgentKit обрабатывает аутентификацию пользователей?

Пользователи подключают свои учетные записи через поддерживаемые механизмы авторизации, такие как OAuth 2.0, API-ключи или bearer-токены, а шлюз хранит их в зашифрованном виде и автоматически обновляет.

Что такое виртуальные MCP-серверы в AgentKit?

Виртуальные MCP-серверы представляют собой курируемые наборы инструментов из подключенных приложений, доступные через единую конечную точку для снижения нагрузки на контекст и разграничения доступа агента.

Можно ли экспортировать логи AgentKit в системы мониторинга?

Да, логи выполнения инструментов содержат атрибуты пользователя, агента и инструмента и могут экспортироваться или передаваться потоком напрямую в Datadog, Splunk или любую SIEM-систему.

Поддерживает ли AgentKit приватное или автономное развертывание?

Да, AgentKit поддерживает закрытое развертывание внутри клиентского VPC, локальные (self-hosted) конфигурации и изолированные среды без доступа к сети (air-gapped).

Посмотрите другие недавно добавленные инструменты в этой категории.









