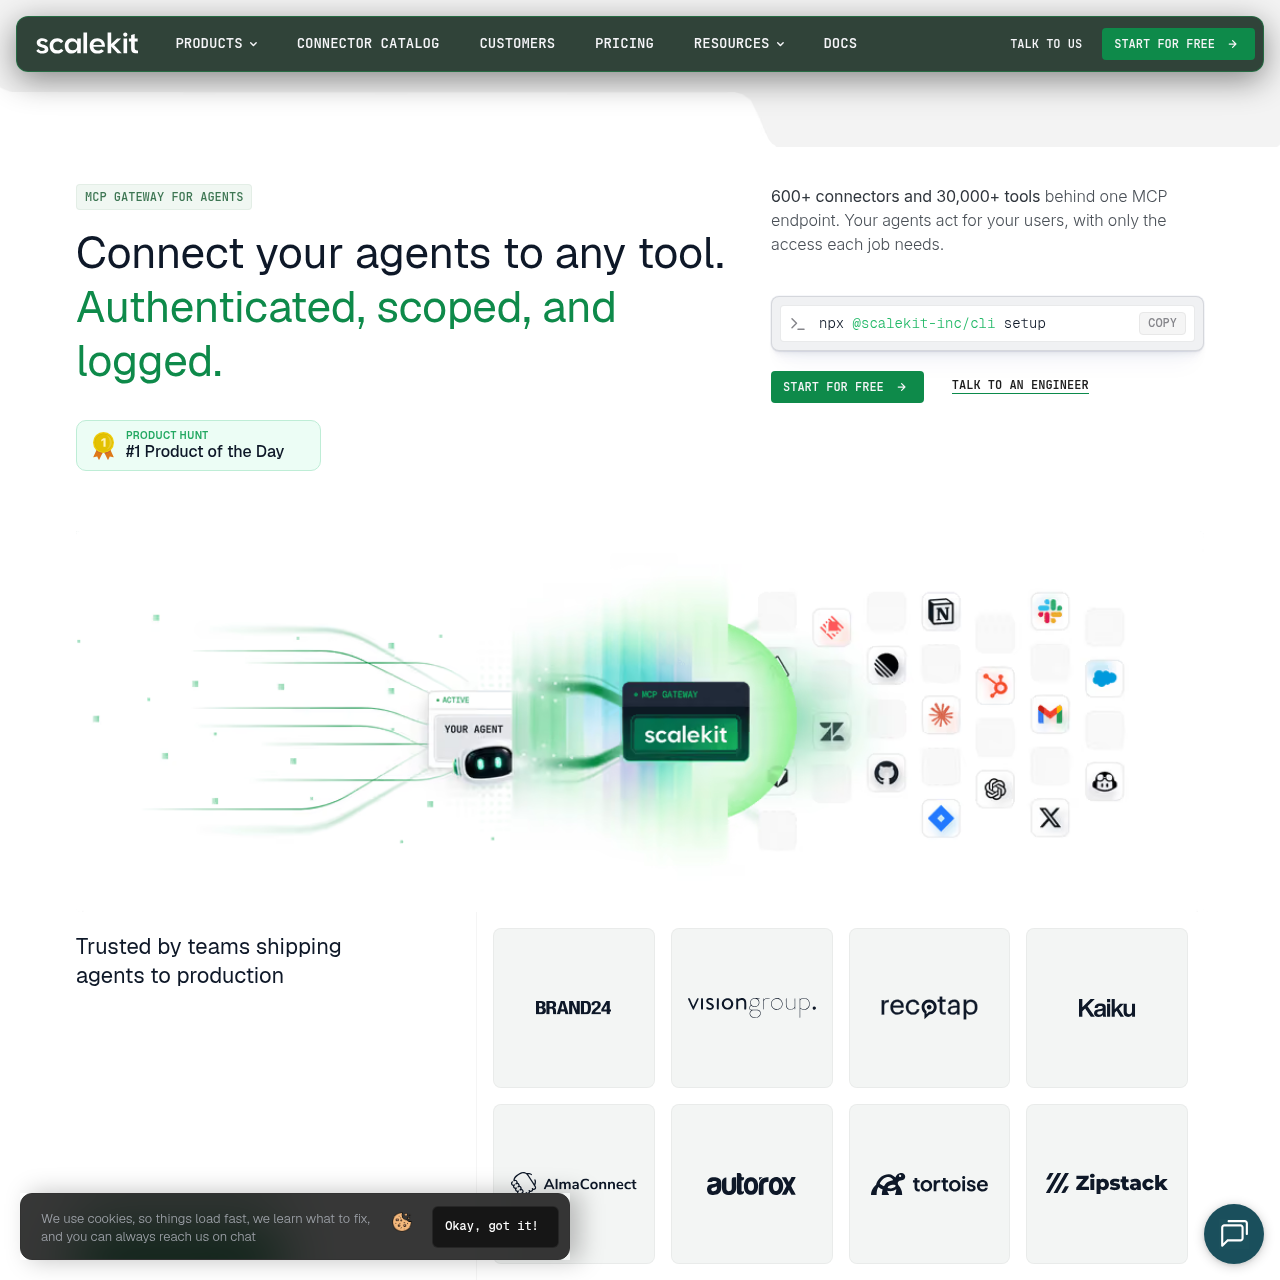
AgentKit von Scalekit bietet ein MCP-Gateway, das Benutzerauthentifizierung verwaltet, Tool-Zugriffe eingrenzt und Tool-Ausführungen für KI-Agenten protokolliert.
Code und ITAusführen von Agenten-Tool-Aufrufen im…Klassifizieren von Ausführungsfehlern…Durchsetzen der Mandanten-Datenresidenz…Einschränken des Netzwerkzugriffs auf…
Geschätzte monatliche Besuche
113.000
Datenzeitraum:
Bei AIToolly gelistet
Was ist AgentKit by Scalekit? Produktübersicht
Funktion und offizielle Positionierung des Produkts
AgentKit von Scalekit fungiert als verwaltetes Model Context Protocol (MCP)-Gateway, das KI-Agenten mit externen Anwendungen und APIs verbindet. Es verwaltet die Speicherung von Anmeldedaten, Token-Aktualisierungen und Mandantenisolierung, sodass Agenten Aktionen als authentifizierte Endbenutzer ausführen, ohne Zugriffstokens an Agenten-Prompts oder Anwendungscode offenzulegen.
Die Plattform unterstützt über 600 Konnektoren und 30.000 Tools und ermöglicht Entwicklern den Aufbau virtueller MCP-Server, die spezifischen Agenten nur die erforderlichen Tools bereitstellen. Sie umfasst integrierte Ausführungs-Trigger, benutzerdefinierte Konnektor-Erweiterungen, attributierte Audit-Protokollierung sowie SIEM-Streaming für unternehmensweite Observability.
Wofür kann AgentKit by Scalekit verwendet werden?
Durch offizielle Quellen belegte Anwendungsfälle
Benutzerbezogene Unternehmensintegrationen
Der offizielle Kundenbericht zeigt, dass Von Agenten implementiert hat, die im Namen von Kunden mit Salesforce, Gong und Google Drive interagieren, ohne die Anmeldeinfrastruktur neu aufbauen zu müssen.
Rollenbasierte Agenten-Eingrenzung
Das Unternehmen verweist auf Kundenimplementierungen wie Z47, die Scalekits Identitätsschicht nutzen, um diskrete Agentenidentitäten einzurichten und die Tool-Verfügbarkeit pro Rolle zu steuern.
Ereignisgesteuerte Workflow-Automatisierung
Entwickler nutzen Trigger, um Agentenläufe bei Ereignissen in Upstream-Anwendungen automatisch zu starten, beispielsweise bei Deal-Änderungen oder eingehenden E-Mails, und agieren dabei direkt unter den Berechtigungen des verbundenen Nutzers.
Gateway-Architektur und Unternehmenssicherheit
AgentKit fungiert als vermittelndes Gateway zwischen KI-Agenten-Frameworks und SaaS-Diensten von Drittanbietern. Durch die Abstraktion von Tool-Interaktionen hinter einem MCP-Endpunkt führt es Berechtigungsprüfungen durch und übernimmt die Injektion von Anmeldedaten für jede ausgehende Anfrage. Benutzertokens werden in einem verschlüsselten Tresor aufbewahrt, wodurch Anmeldedaten vor Entwicklercode, Kontextfenstern und Modell-Prompts geschützt bleiben.
Für Enterprise-Sicherheitsumgebungen bietet Scalekit selbst gehostete Bereitstellungsoptionen, einschließlich innerhalb privater VPCs oder vollständig isolierter Air-Gapped-Infrastrukturen. Organisationen können ihre eigenen Verschlüsselungsschlüssel über AWS KMS oder GCP KMS verwalten, Datenresidenz in den USA oder der EU auf Speicherebene durchsetzen und den operativen Zugriff durch IP-Allowlisting sowie Echtzeit-SIEM-Protokoll-Streaming beschränken.
Mandantenisolierte Token-Verschlüsselung mit automatischen Aktualisierungszyklen
BYOK-Schlüsselverwaltungsoptionen mit AWS oder GCP Key Management Services
Bereitstellungsunterstützung für Kunden-VPCs, selbst gehostete Umgebungen und Air-Gapped-Netzwerke
Echtzeit-Ereignis-Streaming zu externen Überwachungsplattformen wie Splunk und Datadog
Was Sie vor der Wahl von AgentKit by Scalekit testen sollten
Prüfungen mit eigenen Inhalten und Arbeitsabläufen
Prüfen Sie, ob die für Ihren Agenten erforderlichen SaaS-Tools im Katalog enthalten sind oder die Erstellung benutzerdefinierter Konnektoren erfordern.
Bestätigen Sie, ob Ihr Compliance-Team die US- oder EU-Speicherresidenzkonfigurationen akzeptiert oder eine selbst gehostete VPC-Bereitstellung verlangt.
Stellen Sie sicher, dass Ihr Agenten-Orchestrierungs-Framework MCP-Endpunkte unterstützt oder mit einer der unterstützten Client-Bibliotheken kompatibel ist.
Überprüfen Sie vor der Implementierung die Enterprise-Anforderungen für HIPAA BAA oder die BYOK-KMS-Integration.
Antworten auf Basis des quellengeprüften Produkteintrags
Was ist AgentKit von Scalekit?+
AgentKit von Scalekit ist ein MCP-Gateway, das KI-Agenten mit externen Tools und APIs verbindet und dabei Authentifizierung, Berechtigungsumfänge sowie Protokollierung zentral verwaltet.
Wie handhabt AgentKit die Benutzerauthentifizierung?+
Benutzer verknüpfen ihre eigenen Konten über unterstützte Authentifizierungsmodelle wie OAuth 2.0, API-Schlüssel oder Bearer-Tokens, die das Gateway verschlüsselt speichert und automatisch aktualisiert.
Was sind virtuelle MCP-Server in AgentKit?+
Virtuelle MCP-Server sind kuratierte Teilmengen von Tools aus angebundenen Anwendungen, die über einen einzelnen Endpunkt bereitgestellt werden, um Kontext-Overhead zu minimieren und Agentenzugriffe einzugrenzen.
Können AgentKit-Protokolle in Überwachungssysteme exportiert werden?+
Ja, Tool-Ausführungsprotokolle enthalten Benutzer-, Agenten- und Tool-Zuordnungen und können direkt an Datadog, Splunk oder beliebige SIEM-Systeme exportiert oder gestreamt werden.
Unterstützt AgentKit private oder selbst gehostete Bereitstellungen?+
Ja, AgentKit unterstützt private Bereitstellungen innerhalb einer Kunden-VPC, selbst gehostete Setups sowie vollständig isolierte Air-Gapped-Umgebungen.
Weitere KI-Tools für Code und IT
Entdecken Sie weitere kürzlich hinzugefügte Tools derselben Kategorie.