heal.dev
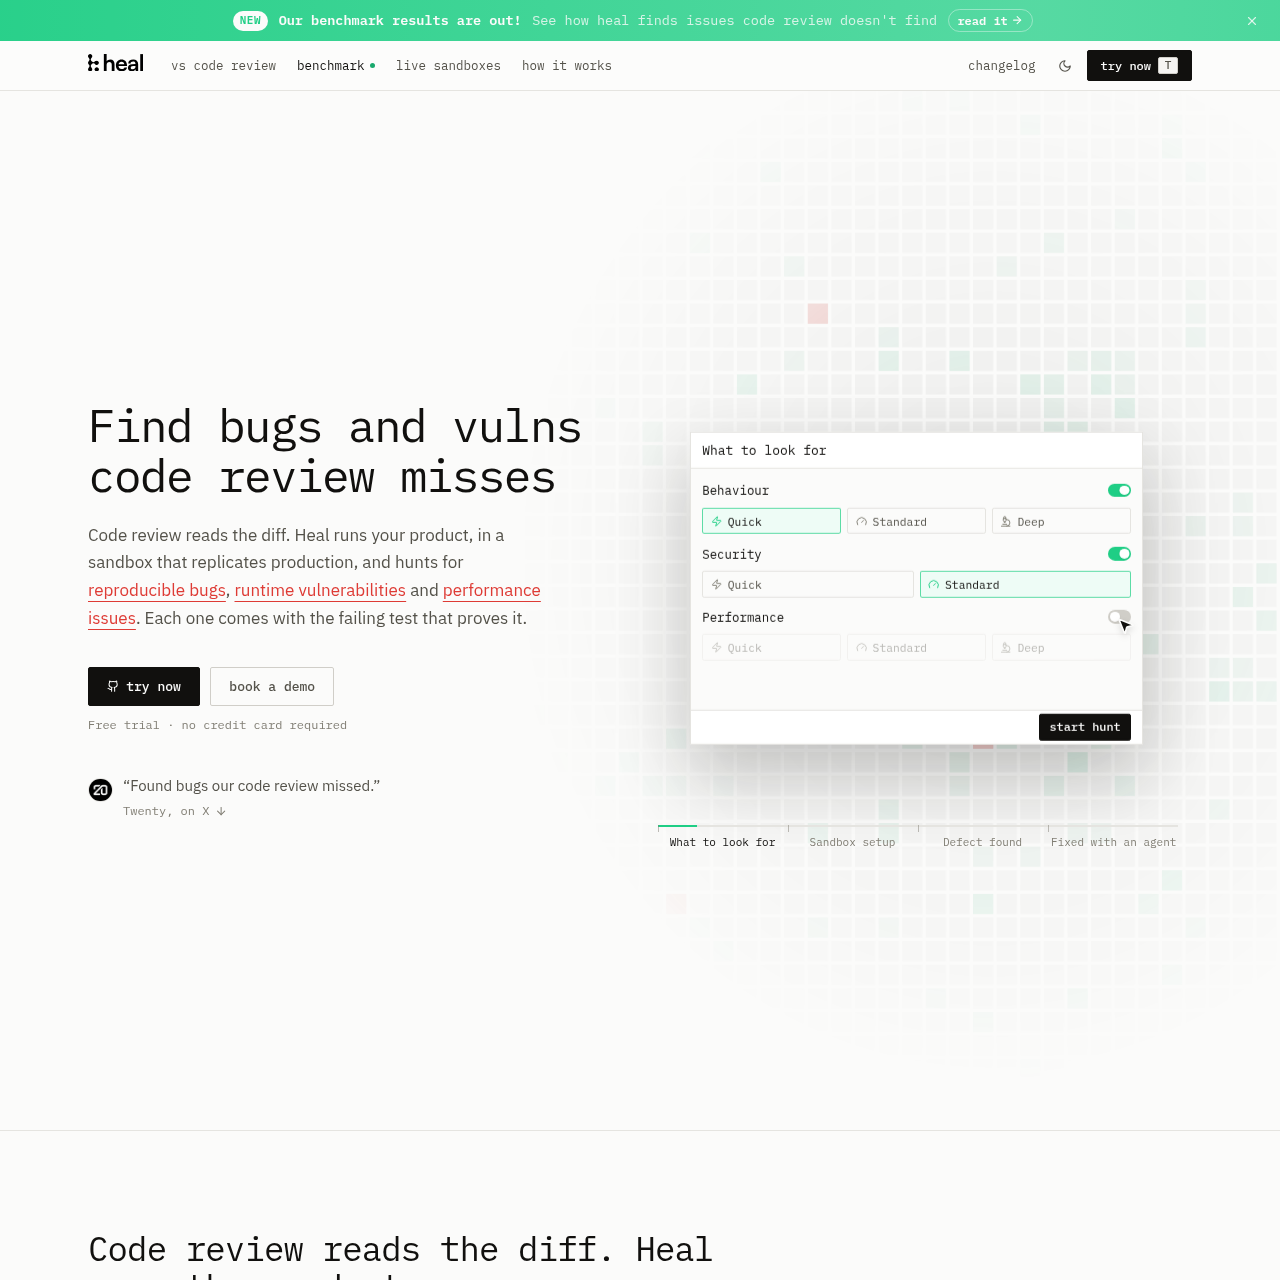
heal.devは本番環境に近いサンドボックスでアプリケーションを実行し、失敗テストや再現手順などの証拠とともに、再現可能なバグ、ランタイムの脆弱性、パフォーマンス問題を特定します。
製品の機能と公式な位置づけ
heal.devはリポジトリを調査し、アプリケーションのアーキテクチャをマッピングして、アプリケーション環境を表すサンドボックスを構築します。その後、フローを実行し、挙動、セキュリティ、パフォーマンスの問題を調査します。
レポートには、観測された状況、期待される結果、失敗した画面、再現経路、関連するコードの場所、そして不具合を再現するテストが記載されます。サンドボックスで実行できない外部サービスはモックまたはエミュレートされます。
公式情報で確認できる活用例
チームはリリース前または定期的なスケジュールで、製品全体に対するランタイムチェックを利用できます。
サンドボックスは、失敗、遅延、または繰り返しの応答を伴う決済、メール、サードパーティサービスのフローを実行します。
セキュリティチームは、サンドボックスへのエクスプロイトで再現された脆弱性を確認できます。
実行中のアプリケーションを巡回し、存在しないルート、デッドページ、読み込まれないアセットを特定します。
公式情報に記載された利用手順
Healはリポジトリを読み取り、アプリケーションのアーキテクチャ、機能、ルート、画面をマッピングします。
必要に応じてアプリケーションコンポーネント、テストデータ、モックまたはエミュレートされた依存関係を使い、本番環境に近い環境を作成します。
Healはアプリケーションのフローを実行し、挙動、セキュリティ、パフォーマンス、エッジケース、統合の条件を調査します。
システムは、テストで再現できる場合にのみ不具合を登録し、失敗テストとそれを裏付ける証拠を提供します。
heal.devは、再現性を必須とすることで、疑わしい問題と登録済みの不具合を区別します。レポートには、何が起きたか、何が起きるべきだったか、影響を受けた画面、再現手順、コード内で調査すべき場所を示せます。
自分の素材とワークフローで確認したい項目
確認した情報源とその日時
情報源を確認した製品情報に基づく回答
公式の製品説明によると、heal.devはリポジトリを読むだけでなく、実行中の製品、その機能、データ、呼び出されたサービスも分析します。
レポートには、状況、実際の挙動と期待される挙動、失敗した画面、再現手順、コードの場所、キャプチャ、失敗テストを含められます。
決済、メール、サードパーティAPIは、本番環境に近いサンドボックスでモックまたはエミュレートでき、失敗、遅延、繰り返しの応答として再生されます。
はい。ソースには、サンドボックスに対してセキュリティエクスプロイトを実行し、テストで再現されたセキュリティ問題を報告すると記載されています。
公式サイトによると、製品はローカルまたはクラウドで実行でき、GitHubを通じてリポジトリを接続できます。