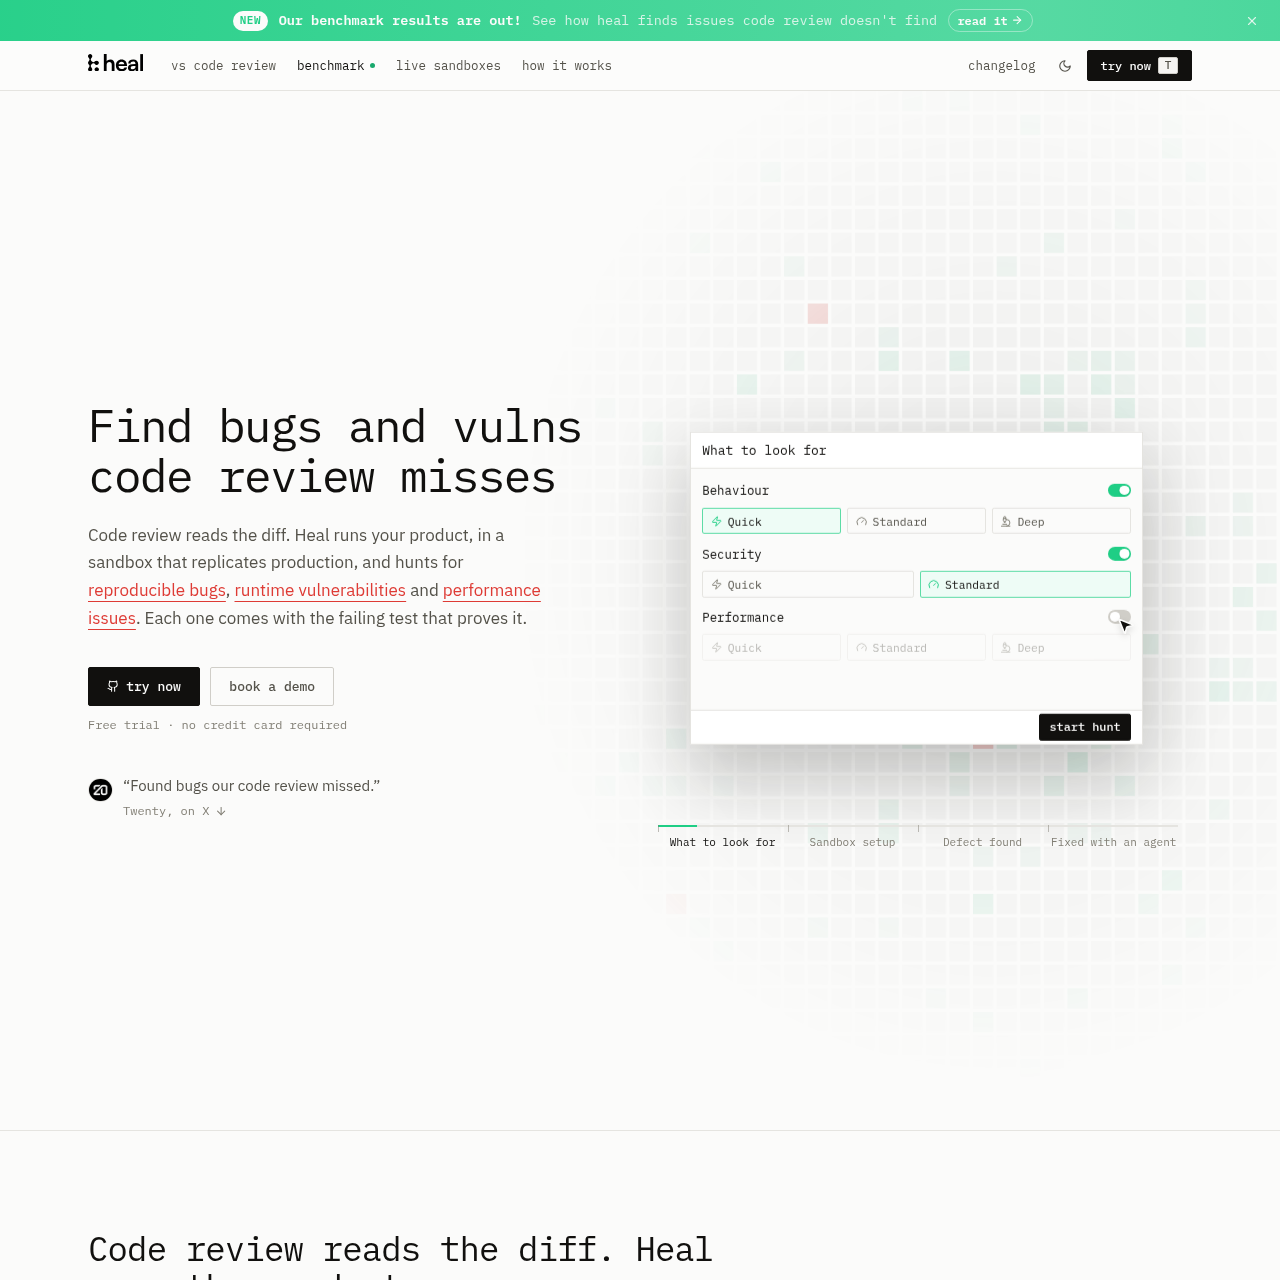
heal.dev ejecuta una aplicación en un entorno aislado similar a producción para identificar errores reproducibles, vulnerabilidades en ejecución y problemas de rendimiento, con evidencias como pruebas fallidas y pasos de reproducción.
Código e ITMapea la arquitectura y las pantallas…Crea un entorno aislado que puede…Simula o emula respuestas de pagos,…Comprueba flujos con respuestas…
Publicado en AIToolly
¿Qué es heal.dev? Descripción del producto
Qué hace el producto y cómo se presenta oficialmente
heal.dev examina un repositorio, mapea la arquitectura de la aplicación y crea un entorno aislado que representa el entorno de la aplicación. Después ejecuta flujos e investiga problemas de comportamiento, seguridad y rendimiento.
Los informes describen la situación observada, el resultado esperado, la pantalla fallida, la ruta de reproducción, la ubicación relevante en el código y una prueba que reproduce el defecto. Los servicios externos que no pueden ejecutarse en el entorno aislado se simulan o emulan.
¿Para qué se puede usar heal.dev?
Casos de uso respaldados por fuentes oficiales
Comprobaciones del producto antes de lanzamientos y recurrentes
Los equipos pueden usar comprobaciones en ejecución en todo el producto antes de un lanzamiento o según un calendario recurrente.
Pruebas de integraciones y rutas de fallo
El entorno aislado ejercita flujos que incluyen pagos, correo y servicios de terceros con respuestas fallidas, lentas o repetidas.
Validación de seguridad en ejecución
Los equipos de seguridad pueden revisar vulnerabilidades reproducidas mediante exploits contra el entorno aislado.
Revisión de la navegación de la aplicación
El producto recorre la aplicación en ejecución para identificar rutas faltantes, páginas inactivas y recursos que no se cargan.
Cómo usar heal.dev
El proceso documentado, cuando está disponible
1
Mapear el producto
Heal lee el repositorio y mapea la arquitectura, las funciones, las rutas y las pantallas de la aplicación.
2
Crear un entorno aislado
Crea un entorno similar a producción usando componentes de la aplicación, datos de prueba y dependencias simuladas o emuladas cuando es necesario.
3
Buscar problemas
Heal ejecuta flujos de la aplicación e investiga condiciones de comportamiento, seguridad, rendimiento, casos límite e integración.
4
Verificar los hallazgos
El sistema registra un defecto solo cuando una prueba lo reproduce y proporciona la prueba fallida y las evidencias de respaldo.
Informes de defectos basados en evidencias
heal.dev distingue un problema sospechoso de un defecto registrado al exigir reproducibilidad. Sus informes pueden mostrar qué ocurrió, qué debería haber ocurrido, la pantalla afectada, la secuencia de reproducción y dónde investigar en el código.
Cada defecto registrado incluye una prueba fallida.
El sitio muestra capturas y evidencias a nivel de pantalla como parte del informe.
Heal vuelve a ejecutar la prueba para confirmar que el problema sigue siendo reproducible.
Qué probar antes de elegir heal.dev
Comprobaciones con tus propios materiales y flujo de trabajo
Confirma que el repositorio y el entorno de la aplicación pueden representarse en el entorno aislado.
Verifica qué servicios externos se simularán o emularán en lugar de ejecutarse como implementaciones activas.
Comprueba si los flujos deseados de comportamiento, seguridad y rendimiento están cubiertos por la configuración disponible del entorno aislado.
Revisa si los hallazgos registrados incluyen las pruebas fallidas y las evidencias necesarias para el proceso de evaluación del equipo.
Respuestas basadas en el registro de producto con fuentes verificadas
¿Qué analiza heal.dev?+
La descripción oficial del producto indica que heal.dev analiza un producto en ejecución, sus funciones, datos y servicios llamados, además de leer el repositorio.
¿Qué contiene un informe de defectos?+
Un informe puede incluir la situación, el comportamiento real y el esperado, la pantalla fallida, los pasos de reproducción, la ubicación del código, capturas y una prueba fallida.
¿Cómo gestiona heal.dev los servicios de terceros?+
Los pagos, el correo y las API de terceros pueden simularse o emularse en el entorno aislado similar a producción, con respuestas repetidas como fallidas, lentas o repetidas.
¿Heal.dev realiza pruebas de seguridad?+
Sí. La fuente indica que ejecuta exploits de seguridad contra el entorno aislado e informa de los problemas de seguridad que una prueba reproduce.
¿Dónde puede ejecutarse heal.dev?+
El sitio oficial indica que el producto puede ejecutarse localmente o en la nube, y que un repositorio puede conectarse mediante GitHub.
Más herramientas de IA de Código e IT
Explora otras herramientas añadidas recientemente en la misma categoría.