
heal.dev
heal.dev 会在类似生产环境的沙箱中运行应用,发现可复现的错误、运行时漏洞和性能问题,并提供失败测试与复现步骤等证据。
heal.dev 会在类似生产环境的沙箱中运行应用,发现可复现的错误、运行时漏洞和性能问题,并提供失败测试与复现步骤等证据。
产品用途与官方定位
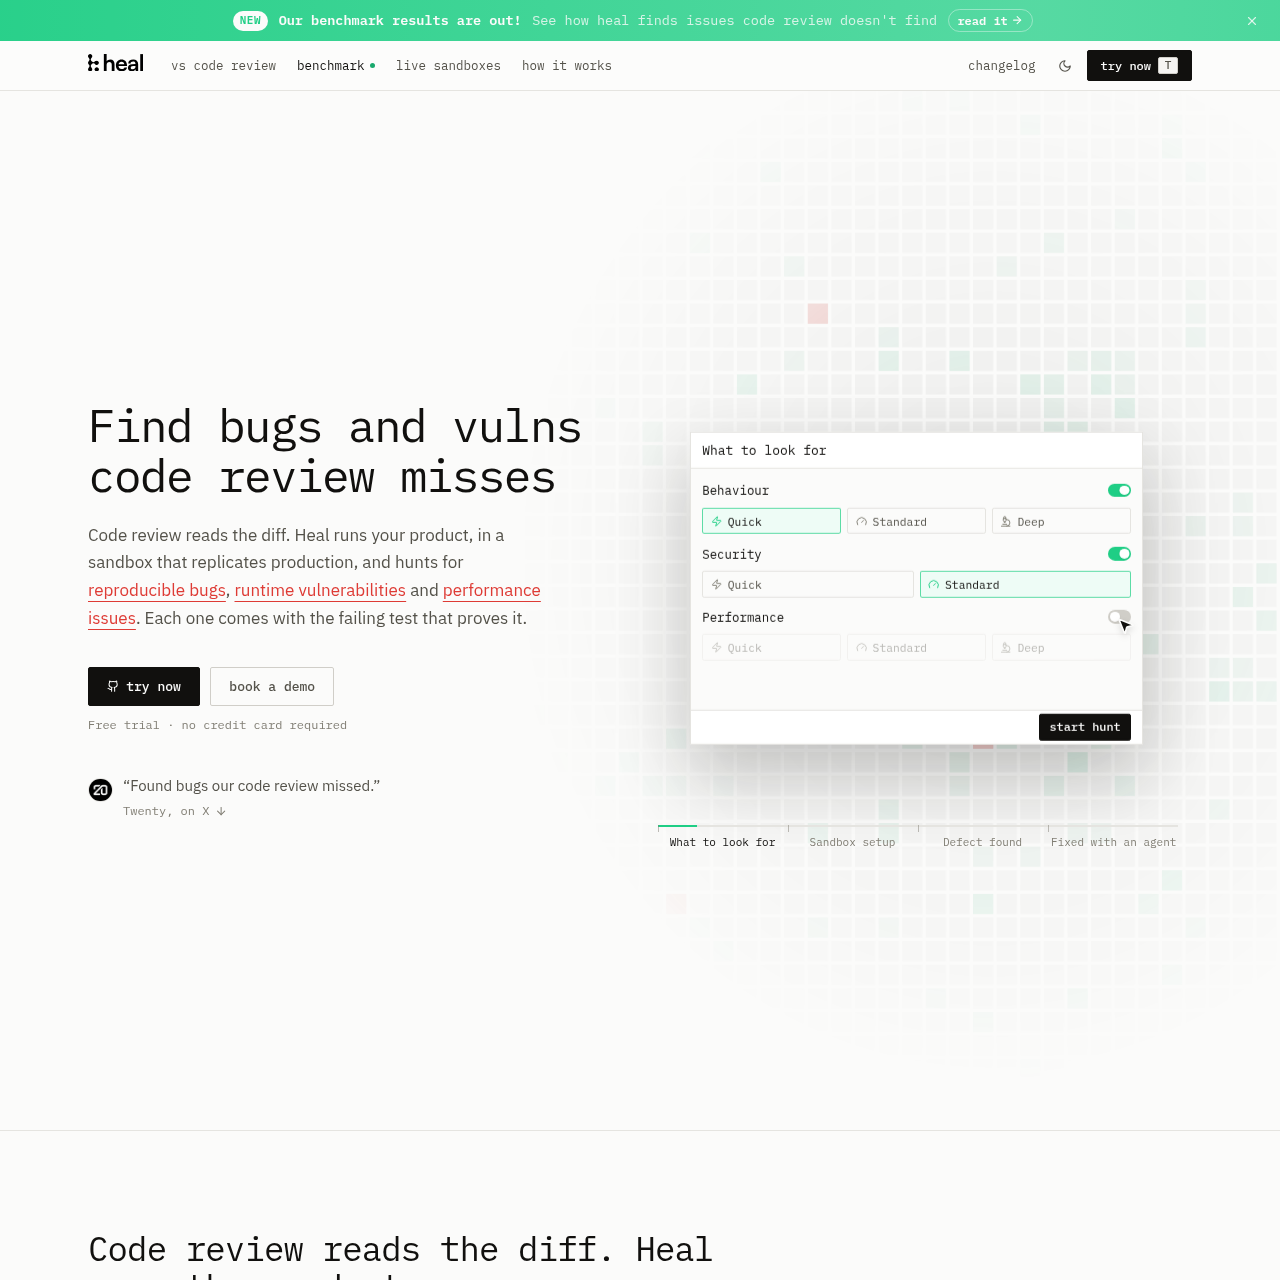
heal.dev 检查代码仓库,绘制应用架构,并构建代表应用环境的沙箱。随后它运行流程,并调查行为、安全和性能问题。
报告会描述观察到的情况、预期结果、失败界面、复现路径、相关代码位置,以及能够复现缺陷的测试。无法在沙箱中运行的外部服务会被模拟或仿真。
有官方来源支持的使用场景
团队可以在发布前或按周期对整个产品运行时检查。
沙箱会使用失败、缓慢或重复的响应,执行涉及支付、邮件和第三方服务的流程。
安全团队可以审查通过针对沙箱的漏洞利用而复现的安全漏洞。
产品会遍历运行中的应用,以识别缺失的路由、失效页面和未加载的资源。
官网提供的使用流程
Heal 读取代码仓库,并绘制应用的架构、功能、路由和界面。
它使用应用组件、测试数据,以及必要时经过模拟或仿真的依赖项,创建类似生产环境的环境。
Heal 运行应用流程,并调查行为、安全、性能、边界情况和集成条件。
系统仅在测试能够复现问题时提交缺陷,并提供失败测试和支持性证据。
heal.dev 要求问题具备可复现性,以区分疑似问题和已提交的缺陷。其报告可以展示实际发生的情况、应有的结果、受影响的界面、复现顺序,以及代码中需要调查的位置。
用自己的素材和工作流完成验证
核对了哪些信息以及核对时间
基于已核对产品资料的回答
官方产品描述称,heal.dev 会分析运行中的产品、其功能、数据和所调用的服务,同时也会读取代码仓库。
报告可以包含问题情况、实际行为和预期行为、失败界面、复现步骤、代码位置、捕获内容以及失败测试。
支付、邮件和第三方 API 可以在类似生产环境的沙箱中被模拟或仿真,并以失败、缓慢或重复的响应进行重放。
会。来源称,它会针对沙箱运行安全漏洞利用,并报告由测试复现的安全问题,而不是提交无法复现的问题。
官方网站表示,该产品可以在本地或云端运行,也可以通过 GitHub 连接代码仓库,具体取决于应用环境的设置。









