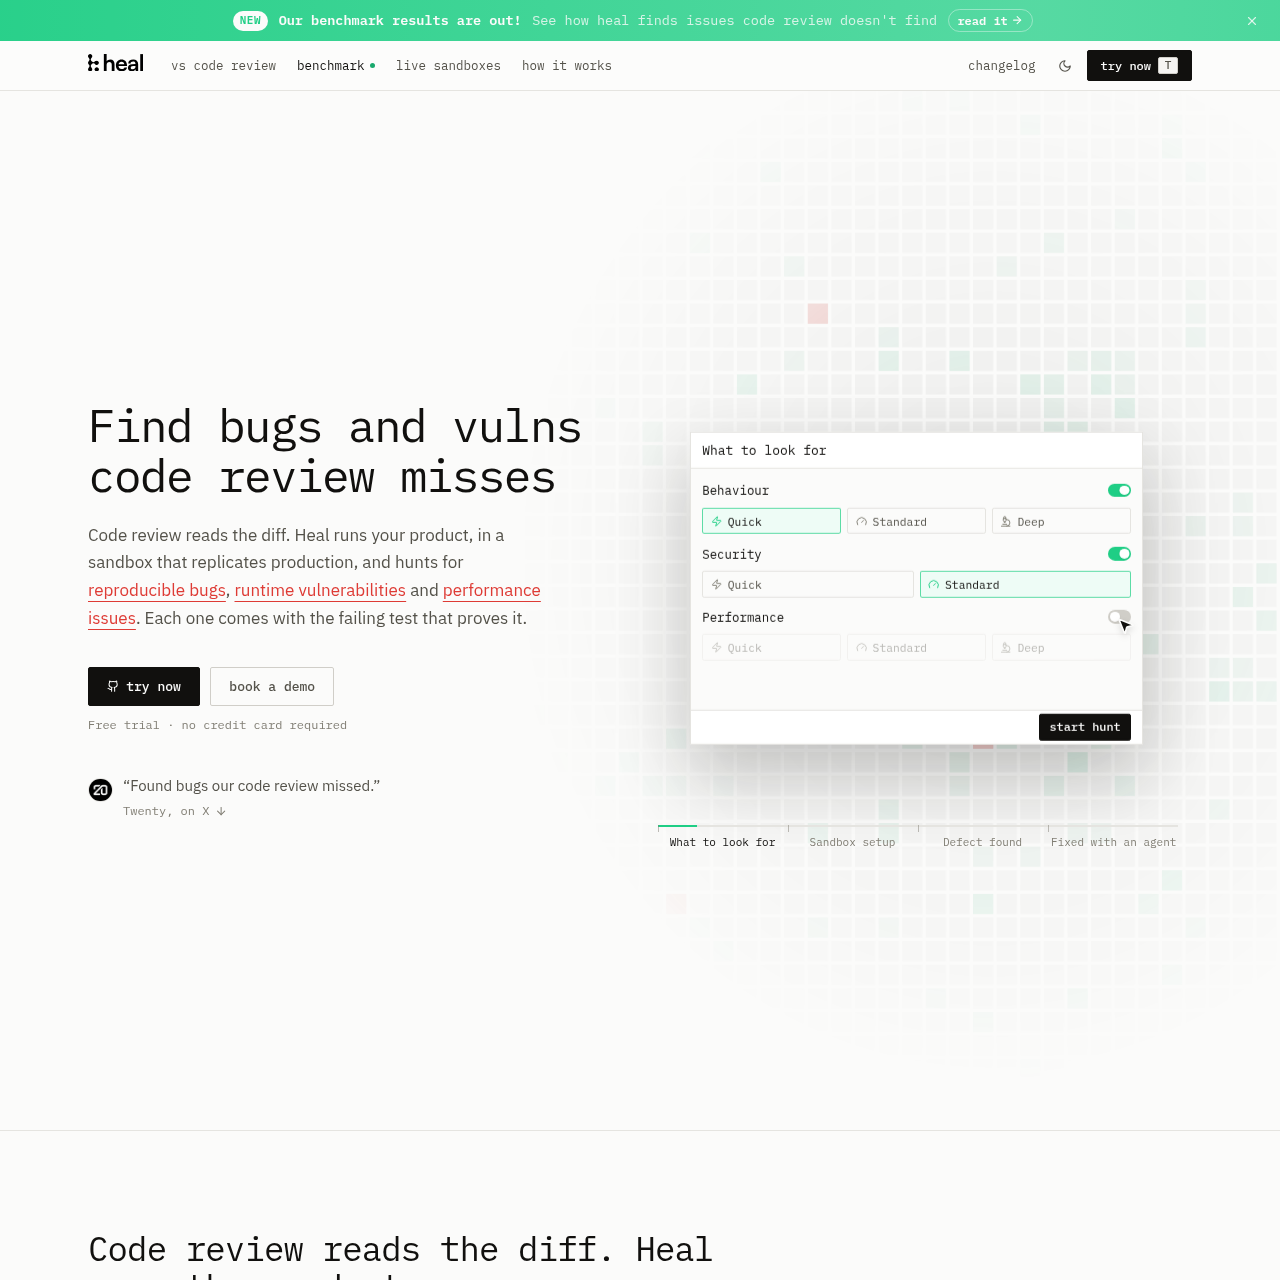
heal.dev führt eine Anwendung in einer produktionsähnlichen Sandbox aus, um reproduzierbare Fehler, Schwachstellen zur Laufzeit und Leistungsprobleme mit Belegen wie fehlschlagenden Tests und Reproduktionsschritten zu identifizieren.
Code und ITErfasst die Anwendungsarchitektur und…Erstellt eine Sandbox, die echte…Simuliert oder emuliert Zahlungen,…Prüft Abläufe mit fehlgeschlagenen,…
Bei AIToolly gelistet
Was ist heal.dev? Produktübersicht
Funktion und offizielle Positionierung des Produkts
heal.dev untersucht ein Repository, erfasst die Anwendungsarchitektur und erstellt eine Sandbox, die die Anwendungsumgebung abbildet. Anschließend führt das Produkt Abläufe aus und untersucht Verhaltens-, Sicherheits- und Leistungsprobleme.
Berichte beschreiben die beobachtete Situation, das erwartete Ergebnis, den fehlerhaften Bildschirm, den Reproduktionsweg, die relevante Codeposition und einen Test, der den Fehler reproduziert. Externe Dienste, die nicht in der Sandbox laufen können, werden simuliert oder emuliert.
Wofür kann heal.dev verwendet werden?
Durch offizielle Quellen belegte Anwendungsfälle
Prüfungen vor Releases und regelmäßig wiederkehrende Produktprüfungen
Teams können Laufzeitprüfungen vor einem Release oder nach einem regelmäßigen Zeitplan für das gesamte Produkt verwenden.
Integrationstests und Tests von Fehlerpfaden
Die Sandbox führt Abläufe mit Zahlungen, E-Mails und Drittanbieterdiensten sowie mit fehlerhaften, langsamen oder wiederholten Antworten aus.
Validierung der Sicherheit zur Laufzeit
Sicherheitsteams können Schwachstellen prüfen, die durch Angriffe gegen die Sandbox reproduziert werden.
Überprüfung der Anwendungsnavigation
Das Produkt durchsucht die laufende Anwendung, um fehlende Routen, nicht erreichbare Seiten und nicht geladene Ressourcen zu identifizieren.
So verwenden Sie heal.dev
Der dokumentierte Ablauf, sofern verfügbar
1
Produkt erfassen
Heal liest das Repository und erfasst Architektur, Funktionen, Routen und Bildschirme der Anwendung.
2
Sandbox erstellen
Das System erstellt eine produktionsähnliche Umgebung mit Anwendungskomponenten, Testdaten und bei Bedarf simulierten oder emulierten Abhängigkeiten.
3
Nach Problemen suchen
Heal führt Anwendungsabläufe aus und untersucht Verhalten, Sicherheit, Leistung, Grenzfälle und Integrationsbedingungen.
4
Ergebnisse belegen
Das System meldet einen Fehler nur, wenn ein Test ihn reproduziert, und stellt den fehlschlagenden Test sowie zusätzliche Belege bereit.
Belegbasierte Fehlerberichte
heal.dev unterscheidet ein vermutetes Problem von einem gemeldeten Fehler, indem Reproduzierbarkeit vorausgesetzt wird. Die Berichte können zeigen, was passiert ist, was hätte passieren sollen, welcher Bildschirm betroffen war, wie die Reproduktion ablief und wo im Code untersucht werden sollte.
Jeder gemeldete Fehler enthält einen fehlschlagenden Test.
Die Website zeigt Aufzeichnungen und bildschirmbezogene Belege als Teil des Berichts.
Heal führt den Test erneut aus, um zu bestätigen, dass das Problem weiterhin reproduzierbar ist.
Was Sie vor der Wahl von heal.dev testen sollten
Prüfungen mit eigenen Inhalten und Arbeitsabläufen
Bestätigen, dass das Repository und die Anwendungsumgebung in der Sandbox abgebildet werden können.
Prüfen, welche externen Dienste simuliert oder emuliert werden, statt als produktive Implementierungen zu laufen.
Prüfen, ob die gewünschten Abläufe für Verhalten, Sicherheit und Leistung von der verfügbaren Sandbox-Konfiguration abgedeckt werden.
Bewerten, ob gemeldete Ergebnisse die für den Triage-Prozess des Teams erforderlichen Tests und Belege enthalten.
Antworten auf Basis des quellengeprüften Produkteintrags
Was analysiert heal.dev?+
Die offizielle Produktbeschreibung besagt, dass heal.dev neben dem Repository ein laufendes Produkt, seine Funktionen, Daten und aufgerufenen Dienste analysiert.
Was enthält ein Fehlerbericht?+
Ein Bericht kann die Situation, das tatsächliche und erwartete Verhalten, den fehlerhaften Bildschirm, Reproduktionsschritte, die Codeposition, Aufzeichnungen und einen fehlschlagenden Test enthalten.
Wie behandelt heal.dev Drittanbieterdienste?+
Zahlungen, E-Mails und Drittanbieter-APIs können in der produktionsähnlichen Sandbox simuliert oder emuliert werden; Antworten werden als fehlerhaft, langsam oder wiederholt wiedergegeben.
Führt heal.dev Sicherheitstests durch?+
Ja. Die Quelle besagt, dass heal.dev Sicherheitsangriffe gegen die Sandbox ausführt und Sicherheitsprobleme meldet, die durch einen Test reproduziert werden.
Wo kann heal.dev ausgeführt werden?+
Die offizielle Website gibt an, dass das Produkt lokal oder in der Cloud ausgeführt werden kann und ein Repository über GitHub verbunden werden kann.
Weitere KI-Tools für Code und IT
Entdecken Sie weitere kürzlich hinzugefügte Tools derselben Kategorie.