GitBot
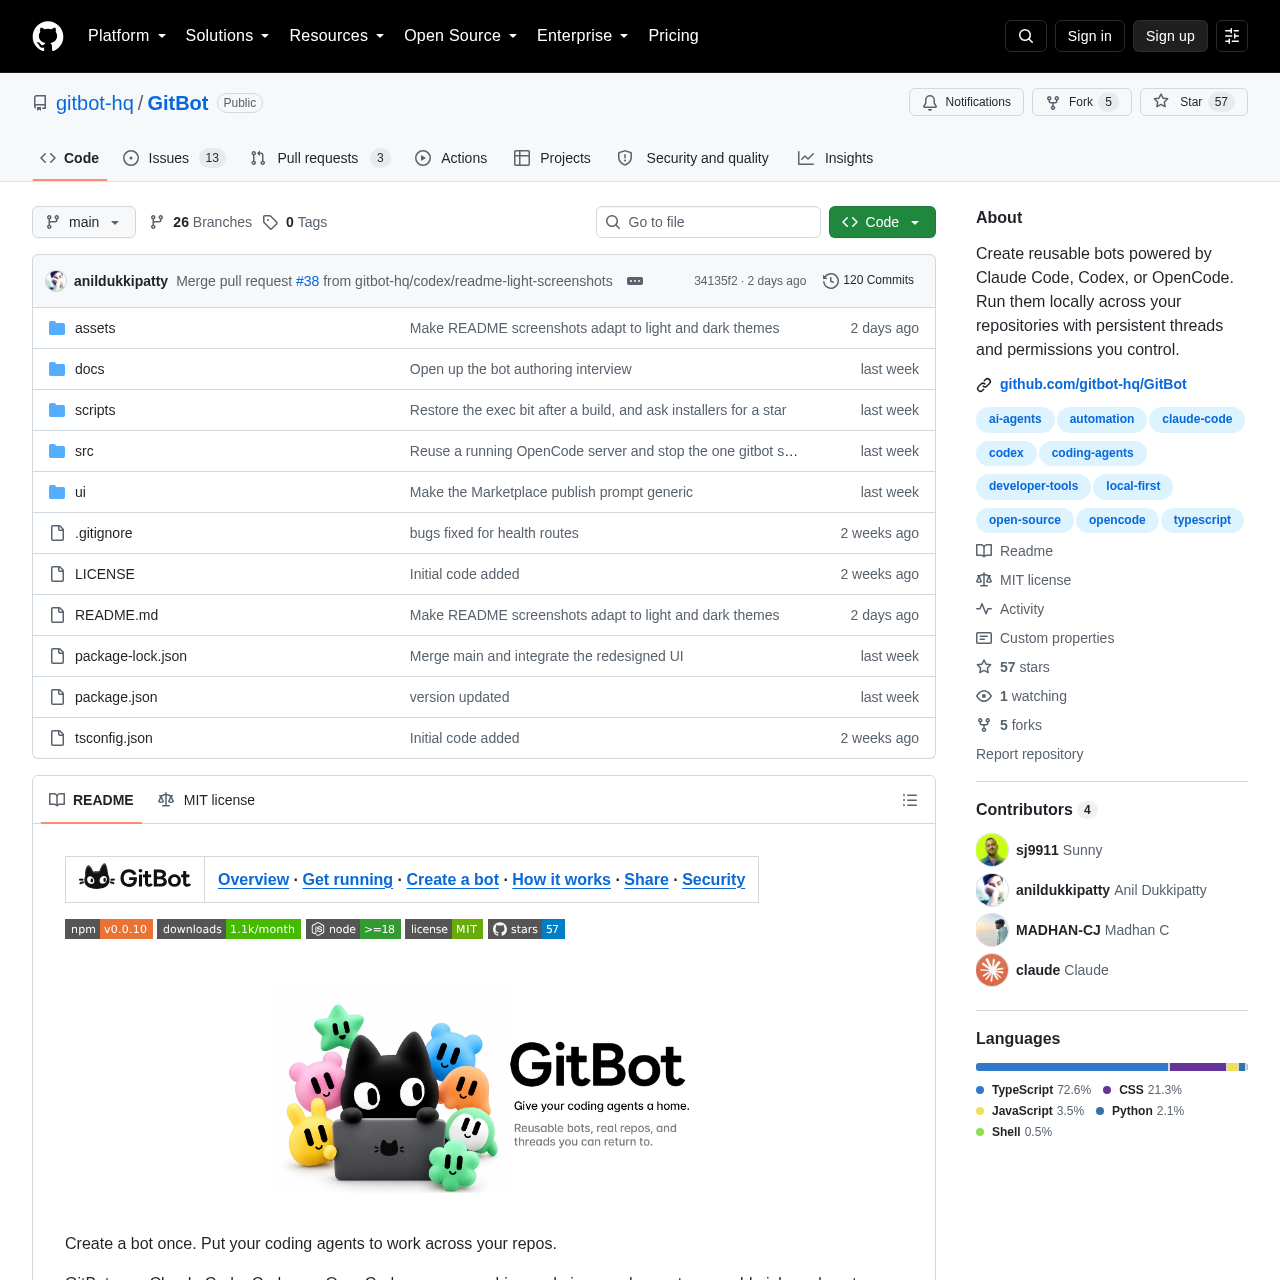
GitBot 是一款开源的本地服务端与 Web 界面工具,能够在设定权限边界与持久化对话线程的同时,运行本地安装的 Claude Code、Codex 和 OpenCode 编程智能体。
GitBot 是一款开源的本地服务端与 Web 界面工具,能够在设定权限边界与持久化对话线程的同时,运行本地安装的 Claude Code、Codex 和 OpenCode 编程智能体。
产品用途与官方定位
GitBot 充当了 Web 浏览器工作区与用户计算机上安装的命令行编程智能体之间的本地桥梁。它可以直接协同调度 Claude Code、Codex 和 OpenCode,无需注册外部 GitBot 平台账户,而是完全依赖各个已安装 CLI 的现有本地凭据进行身份验证。
用户可以为 Bot 配置可复用的指令集、可选的初始化运行流程以及针对特定代码仓库的对话线程。根据所选的底层智能体引擎,GitBot 既能在界面中实时弹出工具调用审批提示,也可以将智能体限制在指定的目录沙箱运行模式之中。
有官方来源支持的使用场景
开发者可指派智能体持续审计代码仓库以发现代码与文档之间的不一致,并在实际执行修改前仔细审查建议的文件变更。
工程师可以在不同本地目录中并行运行专用的 Bot 来处理独立的编程任务,同时为各个代码仓库保持相互隔离的对话上下文记录。
官网提供的使用流程
在本地安装 Node.js 18 或更高版本,完成所选编程智能体 CLI 的认证登录,全局安装 GitBot 软件包,并通过 gitbot start 命令启动本地服务。
打开 Web 用户界面,为 Bot 命名,编写固定通用指令,选择底层驱动的智能体,并设定默认的执行权限模式。
选择本地代码仓库目录,在新建线程中发送任务指令,实时监控输出回复,并在工具调用请求弹出时决定批准或拒绝。
GitBot 会根据底层智能体的具体架构采取不同的权限与安全管控策略。针对 Claude Code 和 OpenCode,平台提供了交互式审批机制:当工具需要明确的用户授权时会弹出审批卡片。此外,这两个智能体还支持明确的允许与禁止工具白名单,以便严格限制智能体能够调用的操作范围。
由于 Codex 本身不提供单步操作审批通道,GitBot 改为通过指定更宽泛的运行沙箱来确保安全性,例如只读规划模式或仅限工作目录内编辑模式。权限模式可直接在对话输入栏中随时调整,对 Claude Code 和 OpenCode 当前待处理的审批即时生效,而对 Codex 则会在下一条消息中生效。
用自己的素材和工作流完成验证
核对了哪些信息以及核对时间
基于已核对产品资料的回答
GitBot 不需要注册 GitBot 平台账户,也没有任何中心化注册流程。它完全作为本地程序运行,直接复用用户在本地为 Claude Code、Codex 或 OpenCode 配置的既有命令行登录凭证与计费方式。
默认情况下,所有的 Bot 配置文件与对话线程历史均保存在宿主机本地的 ~/.gitbot 目录下。系统不会使用云端托管数据库,也不会向外部上传或收集任何遥测与追踪数据。
是的,GitBot 作为后台本地服务端进程独立运行。用户在智能体执行任务期间即使关闭浏览器标签页,任务仍会继续进行,后续重新打开对应对话线程即可完整查看生成的执行输出与结果。
GitBot 本身不包含任何内置的用户身份验证机制。凡是能够通过网络访问其监听端口的用户,均能以宿主机系统的当前用户权限调用智能体并执行操作,因此必须仅将其限制在受信任的专用网络中。
使用分享码导出或共享 Bot 时,只会打包该 Bot 的配置元数据与设定的提示词指令,绝不会包含本地代码仓库中的代码文件,也不会泄露任何历史对话聊天记录或本地敏感数据。