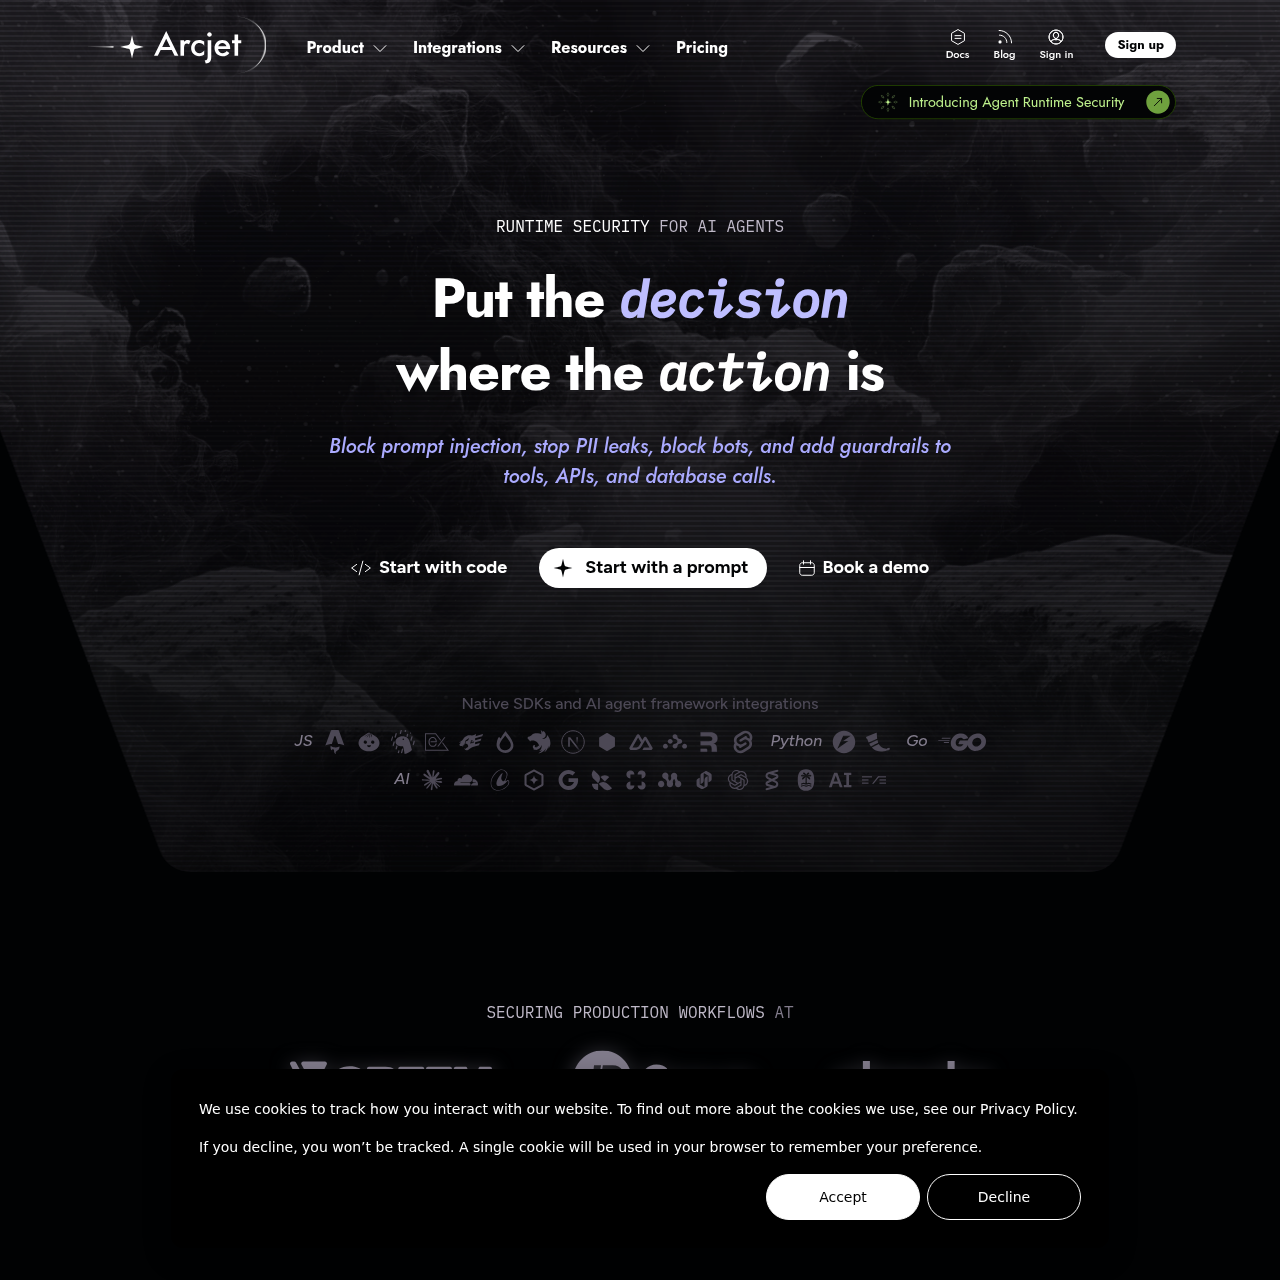
Arcjet — это встраиваемый в код SDK для безопасности среды выполнения и система защитных барьеров для агентов, которая выявляет инъекции промптов, применяет политики вызова инструментов, призвана снижать риски утечки данных и управляет бюджетом токенов.
Код и ITОграничивает и блокирует…Выявляет попытки инъекций промптов во…Определяет и удаляет персональные (PII)…Отслеживает дрейф последовательностей и…
Расчётные посещения в месяц
80 тыс.
Период данных:
Добавлено в AIToolly
Что такое Arcjet? Обзор продукта
Назначение продукта и его официальное позиционирование
Arcjet предоставляет встроенные средства контроля безопасности среды выполнения, разработанные для современных веб-приложений и автономных ИИ-агентов. В отличие от периметровых обратных прокси-серверов или шлюзов, система интегрируется непосредственно в обработчики приложений и рабочие процессы агентов для проверки типизированных аргументов и контекста в момент вызова действия.
Система отслеживает идентификаторы пользователей, входные аргументы и историю последовательного выполнения, возвращая программные решения, такие как разрешение, блокировка, редактирование или отправка на проверку. Она сочетает внутрипроцессные вычисления с централизованным аудитом и поддерживает как правила, заданные в коде, так и удаленные политики.
Для чего можно использовать Arcjet?
Сценарии, подтверждённые официальными источниками
Разграничение инструментов автономных агентов
Ограничение действий инструментов агента на основе ролей пользователей и лимитов типизированных параметров для снижения риска несанкционированных финансовых или системных операций.
Инъекции промптов и DLP контекста
Фильтрация ненадежных выводов инструментов и пользовательских входных данных для предотвращения атак типа prompt injection и защиты от попадания персональных данных в контекст LLM.
Ограничение расходов и циклов агентов
Применение общих бюджетов маркерной корзины для многошаговых запусков агентов во избежание неконтролируемых рекурсивных циклов, истощающих квоты токенов.
Как использовать Arcjet
Описанный в документации процесс, если он доступен
1
Наблюдение
Фиксирует действия приложения, сессии, маршруты, субъектов, метки инструментов, аргументы и предшествующие шаги выполнения внутри приложения.
2
Применение
Оценивает контекст действия на соответствие политикам безопасности и возвращает решение (разрешить, заблокировать, скрыть данные или передать на проверку) перед выполнением.
3
Аудит
Регистрирует решения, версии политик, субъектов, входные данные и историю прогонов для аудита, сохраняя проверку конфиденциальных данных внутри процесса.
Безопасность среды выполнения и архитектура двойных политик
Arcjet размещает оценку безопасности непосредственно на границе вызова функций внутри кода приложения, а не на внешнем сетевом прокси. Такое расположение обеспечивает механизму безопасности доступ к идентификатору субъекта, типизированным параметрам и предшествующим действиям в цепочке рабочего процесса до выполнения любой функции.
Архитектура разделяет реализацию правил на два взаимодополняющих направления. Инженерные команды могут объявлять версионируемые правила в репозиториях кодовой базы с возможностью модульного тестирования и тестовых прогонов, в то время как команды безопасности могут настраивать удаленные облачные политики, обновляя операционные пороговые значения в реальном времени без повторного развертывания ПО.
Обеспечивает задержку локального принятия решений менее 1 мс, при этом проверки через облачный API требуют от 20 до 30 мс.
Сопоставляет последовательные действия между прогонами для обнаружения дрейфа последовательностей с течением времени.
Поддерживает режим имитации (dry-run) для проверки влияния политик до активации режима блокировки.
Что проверить перед выбором Arcjet
Проверки на собственных материалах и рабочих процессах
Подтвердите совместимость со средой выполнения проекта, такой как Node.js, Bun, Deno, Python или Go.
Проверьте, укладывается ли дополнительная задержка около 100 мс от модели обнаружения инъекций промптов в целевые показатели производительности рабочего процесса.
Убедитесь, что внутрипроцессная проверка персональных данных (PII) соответствует стандартам комплаенса и суверенитета данных вашей организации.
Ответы на основе карточки продукта с проверенными источниками
Как Arcjet предотвращает выполнение небезопасных действий ИИ-агентами?+
Arcjet проводит проверки безопасности на границе действий внутри приложения, не полагаясь только на текст промпта, и разграничивает вызовы инструментов по идентификатору, роли, маршруту и типизированным входным данным перед их выполнением.
Чем Arcjet отличается от плоскости управления ИИ или шлюза MCP?+
Шлюзы и плоскости управления находятся вне приложений и не видят входящие аргументы функций, тогда как Arcjet работает внутри кода, где анализирует личность пользователя, типизированные параметры и контекст предшествующего выполнения.
Как в системе работает обнаружение инъекций промптов?+
Arcjet анализирует пользовательский ввод и результаты внешних инструментов с помощью специализированной модели обнаружения до передачи данных в LLM, добавляя около 100 мс задержки и возвращая типизированное решение для обработки в коде.
Как система контролирует бюджеты токенов и расходов для агентов?+
Она применяет ограничение скорости по алгоритму маркерной корзины, привязанное к идентификаторам пользователей или организаций, на протяжении всего цикла выполнения, благодаря чему бесконечные циклы расходуют единую общую квоту, а не сбрасывают лимиты на каждом эндпоинте.
Можно ли изменять политики безопасности без повторного развертывания кода?+
Да, команды безопасности могут управлять удаленными политиками в облаке, которые вступают в силу немедленно для всех сервисов, позволяя обновлять пороговые значения без создания пулреквестов и выпуска новых релизов кода.
Другие ИИ-инструменты в категории Код и IT
Посмотрите другие недавно добавленные инструменты в этой категории.