Arcjet
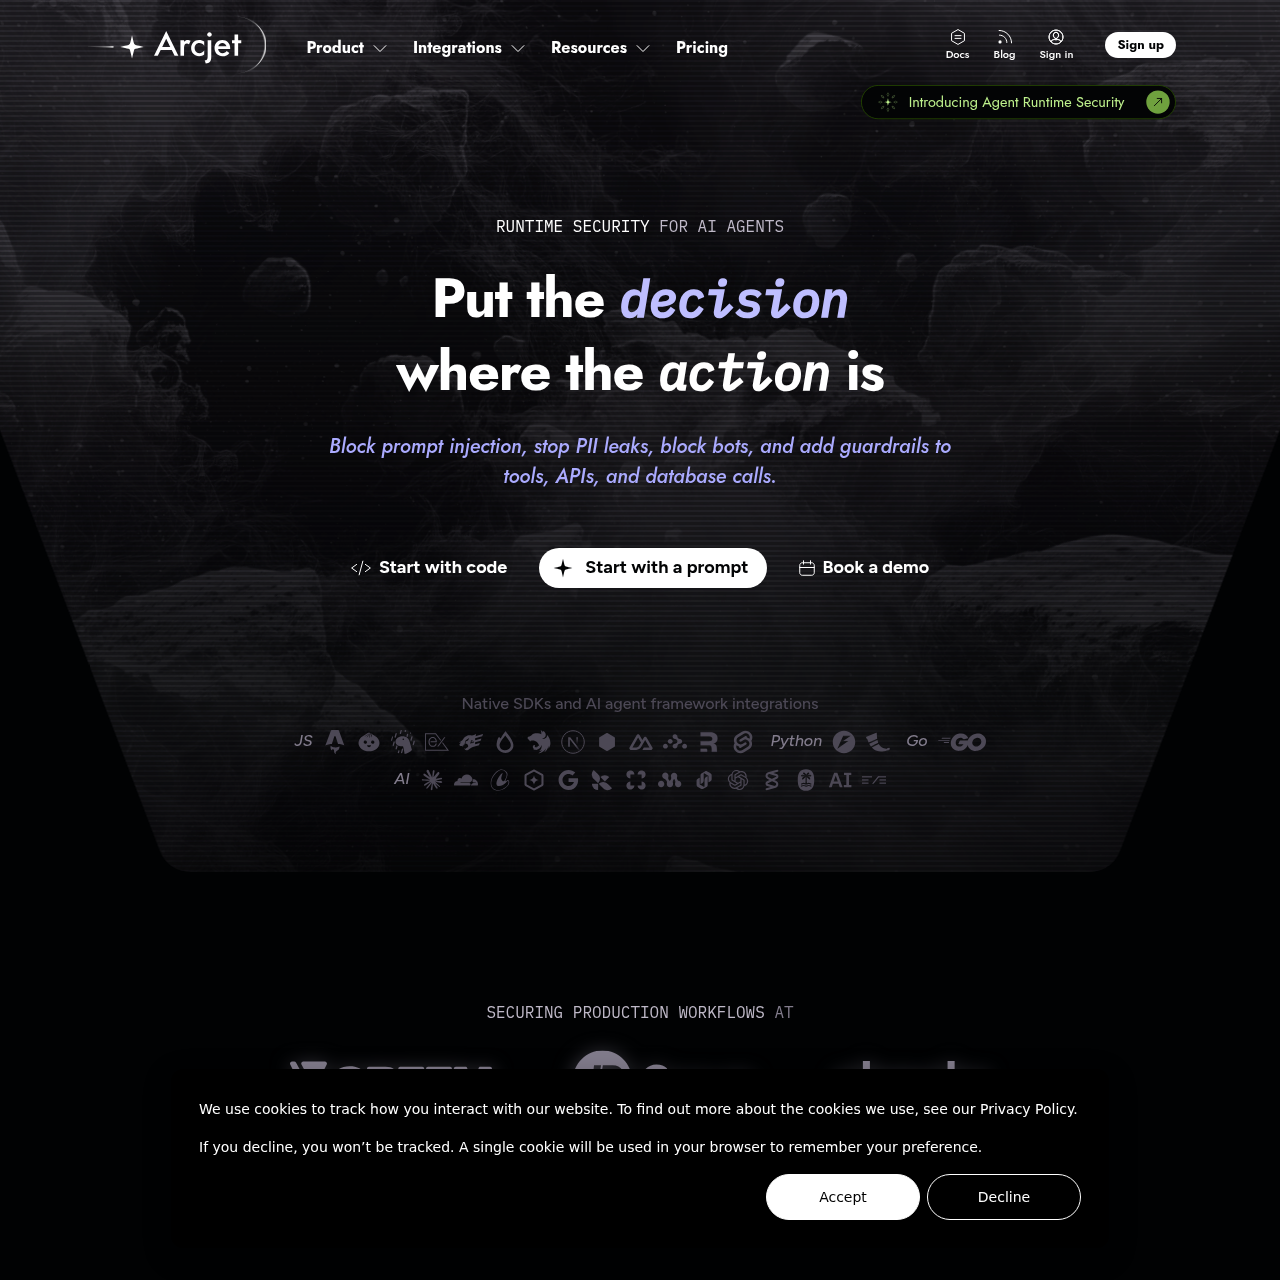
Arcjet ist ein codebasiertes Runtime-Security-SDK und Agent-Guardrail-System, das Prompt-Injections erkennt, Tool-Ausführungsrichtlinien durchsetzt, Datenlecks reduzieren soll und Token-Budgets verwaltet.
Funktion und offizielle Positionierung des Produkts
Arcjet bietet integrierte Sicherheitskontrollen zur Laufzeit, die speziell für moderne Webanwendungen und autonome KI-Agenten entwickelt wurden. Im Gegensatz zu vorgelagerten Reverse-Proxys oder Gateways integriert es sich direkt in die Anwendungs-Handler und Agenten-Workflows, um typisierte Argumente und den Kontext genau in dem Moment zu prüfen, in dem eine Aktion aufgerufen wird.
Das System überwacht Benutzeridentitäten, Eingabeargumente sowie sequentielle Ausführungshistorien, um programmatische Entscheidungen wie Zulassen, Blockieren, Schwärzen oder Zurückhalten zur Überprüfung zurückzugeben. Es kombiniert prozessinterne Auswertungen mit einer zentralisierten Prüfpfadverfolgung und unterstützt sowohl im Code definierte Regeln als auch Remote-Richtlinien.
Durch offizielle Quellen belegte Anwendungsfälle
Beschränkung von Agent-Tool-Aktionen anhand von Benutzerrollen und typisierten Parametergrenzen, um unbefugte Finanz- oder Systemoperationen zu reduzieren.
Filtern nicht vertrauenswürdiger Tool-Ausgaben und Benutzereingaben, um Prompt-Injection-Angriffe zu stoppen und zu verhindern, dass sensible Daten in den LLM-Kontext gelangen.
Durchsetzung geteilter Token-Bucket-Budgets über mehrstufige Agentenläufe hinweg, um zu verhindern, dass unkontrollierte rekursive Schleifen Token-Kontingente aufbrauchen.
Der dokumentierte Ablauf, sofern verfügbar
Erfasst Anwendungsaktionen, Sitzungen, Routen, Akteure, Tool-Bezeichnungen, Argumente und vorherige Ausführungsschritte innerhalb der Anwendung.
Bewertet den Aktionskontext anhand von Sicherheitsrichtlinien und gibt vor der Ausführung eine Entscheidung wie Zulassen, Blockieren, Schwärzen oder Zurückhalten zurück.
Protokolliert Entscheidungen, Richtlinienversionen, Akteure, Eingaben und Ausführungshistorien als Nachweise, während sensible Prüfungen im Prozess verbleiben.
Arcjet platziert die Sicherheitsprüfung direkt an der Grenze des Funktionsaufrufs innerhalb des Anwendungscodes statt an einem externen Netzwerk-Proxy. Diese Positionierung verschafft der Sicherheits-Engine Zugriff auf die Akteur-Identität, typisierte Parameter und vorherige Aktionen in einer Workflow-Sequenz, noch bevor eine Funktion ausgeführt wird.
Die Architektur teilt die Regelumsetzung in zwei sich ergänzende Pfade auf. Entwicklungsteams können versionskontrollierte Regeln innerhalb von Codebase-Repositories deklarieren, die Unit-Tests und Probeläufe durchlaufen, während Sicherheitsteams Remote-Cloud-Richtlinien konfigurieren können, die betriebliche Schwellenwerte in Echtzeit und ohne Software-Redeployments anpassen.
Prüfungen mit eigenen Inhalten und Arbeitsabläufen
Welche Quellen wann geprüft wurden
Antworten auf Basis des quellengeprüften Produkteintrags
Arcjet führt Sicherheitsprüfungen an der Aktionsgrenze innerhalb der Anwendung durch, anstatt sich auf Prompt-Text zu verlassen, und grenzt Tool-Aufrufe vor der Ausführung nach Identität, Rolle, Route und typisierten Eingaben ein.
Gateways und Control-Planes befinden sich außerhalb von Anwendungen und haben keinen Einblick in eingehende Funktionsargumente, wohingegen Arcjet direkt im Code läuft und dort Benutzeridentitäten, typisierte Parameter sowie historische Ausführungskontexte prüft.
Arcjet analysiert Benutzereingaben und externe Tool-Ausgaben mit einem spezialisierten Erkennungsmodell, bevor die Nutzlast das LLM erreicht, was eine Latenz von etwa 100 ms hinzufügt und eine typisierte Entscheidung zur Weiterverarbeitung im Code zurückgibt.
Es wendet einen Token-Bucket-Ratenbegrenzer an, der an Benutzer- oder Organisationskennungen über den gesamten Ausführungslauf gekoppelt ist, sodass unkontrollierte Schleifen ein gemeinsames Kontingent verbrauchen, anstatt Limits an jedem Endpunkt zurückzusetzen.
Ja, Sicherheitsteams können Remote-Richtlinien in der Cloud verwalten, die dienstübergreifend sofort in Kraft treten, wodurch Schwellenwertanpassungen ohne Pull-Requests der Entwickler oder Code-Releases möglich sind.