Arcjet favicon

Arcjet

Arcjetは、プロンプトインジェクションを検出し、ツール実行ポリシーを適用し、データ漏えいの低減を意図し、トークン予算を管理する、コード内ランタイムセキュリティSDKおよびエージェントガードレールシステムです。

コードとITユーザーセッションのロールと入力スキーマに基づき、承認されていないエージェントツー…受信プロンプトと取得したツールコンテンツ内のプロンプトインジェクションの試みを特定…外部 t に到達する前に、アプリケーションの実行環境内で個人情報と財務情報を特定し…共有された実行相関識別子を使用して、シーケンスの変化と複数ステップのアクションパタ…
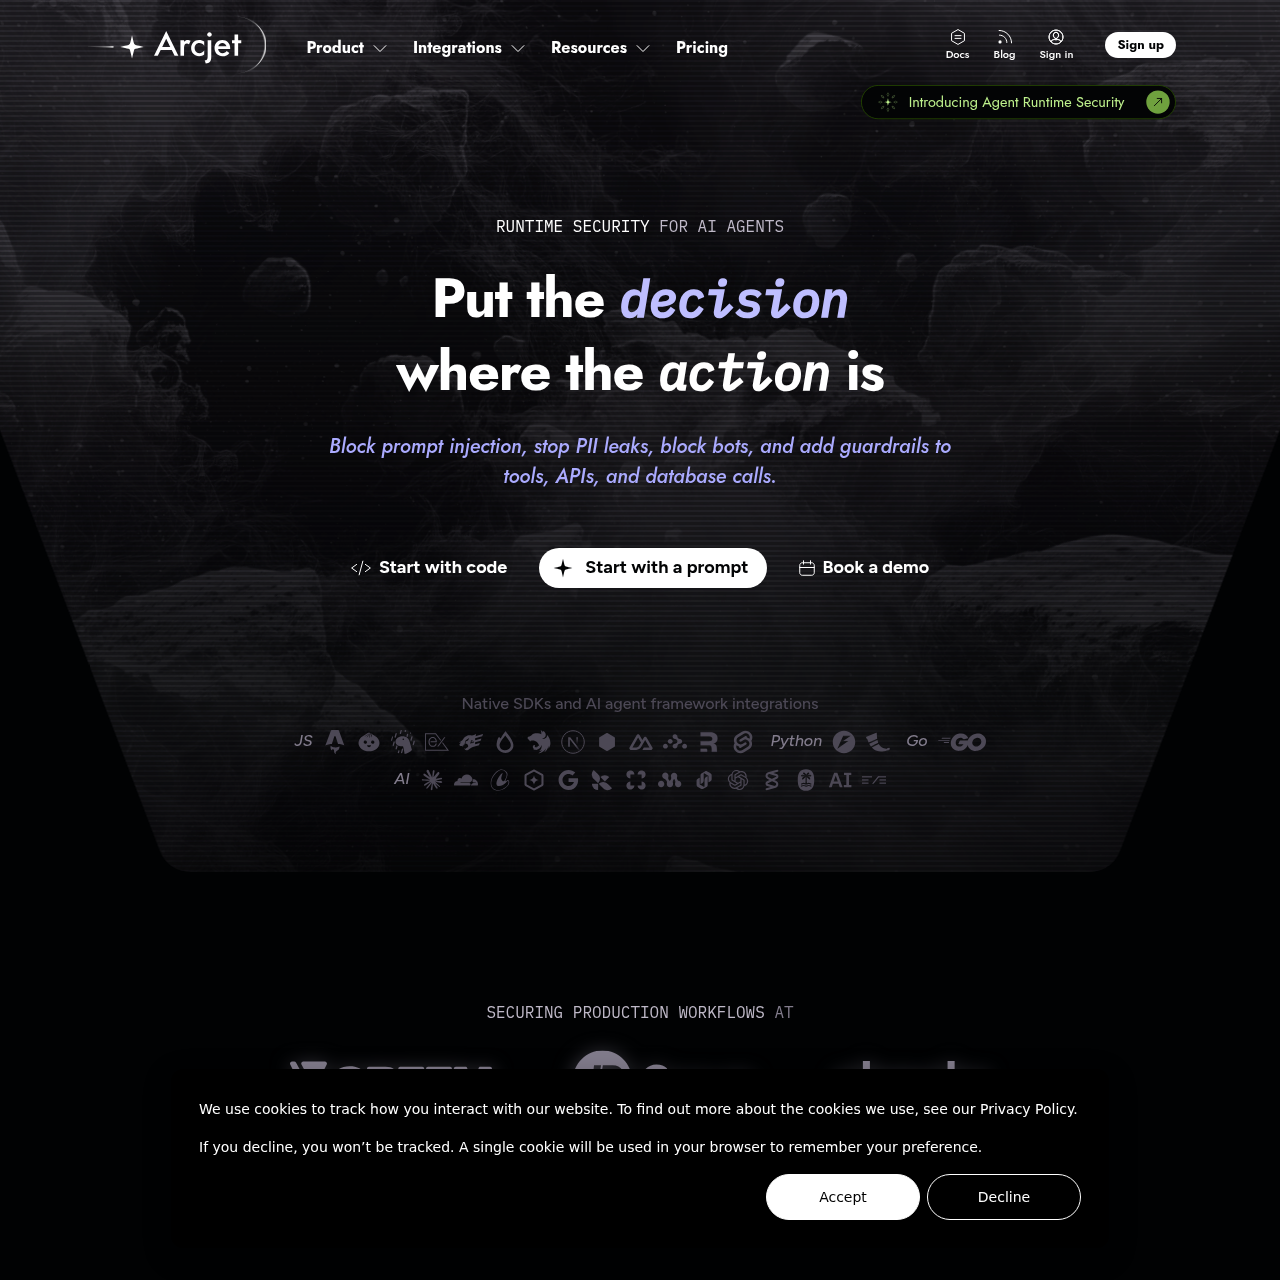
Arcjet product interface screenshot
推定月間訪問数
8万
データ期間:
AIToolly 掲載日

Arcjetとは?製品概要

製品の機能と公式な位置づけ

Arcjetは、現代的なWebアプリケーションと自律型AIエージェント向けに設計された、組み込み型のランタイムセキュリティ制御を提供します。外部のリバースプロキシやゲートウェイとは異なり、アプリケーションハンドラーとエージェントワークフローに直接統合され、アクションが呼び出される正確な時点で型付き引数とコンテキストを検査します。

このシステムは、ユーザーの識別情報、入力引数、連続した実行履歴を監視し、許可、ブロック、秘匿化、レビュー保留などのプログラムによる判定を返します。プロセス内評価と一元化された監査追跡を組み合わせ、コードで定義したルールとリモートポリシーの両方をサポートします。

Arcjetで何ができますか?

公式情報で確認できる活用例

自律型エージェントのツール範囲設定

ユーザーロールと型付きパラメータの制限によってエージェントのツール操作を制限し、承認されていない金融操作やシステム操作の低減を支援します。

プロンプトインジェクションとコンテキストDLP

信頼されていないツール出力とユーザー入力をフィルタリングし、プロンプトインジェクション攻撃を阻止して、LLMコンテキストへの個人情報の混入を防ぎます。

エージェントの利用量とループ上限

複数ステップのエージェント実行全体に共有トークンバケット予算を適用し、制御不能な再帰ループによるトークン割り当て量の消耗を防ぎます。

Arcjetの使い方

公式情報に記載された利用手順

  1. 1

    観測

    アプリケーション内で、アプリケーションのアクション、セッション、ルート、アクター、ツールラベル、引数、過去の実行ステップを取得します。

  2. 2

    適用

    実行前にアクションのコンテキストをセキュリティポリシーと照合し、許可、ブロック、秘匿化、レビュー保留などの判定を返します。

  3. 3

    監査

    機密性の確認をプロセス内で維持しながら、判定、ポリシーバージョン、アクター、入力、実行履歴を証跡として記録します。

ランタイムセキュリティとデュアルポリシーアーキテクチャ

Arcjetは、外部ネットワークプロキシではなく、アプリケーションコード内の関数呼び出し境界にセキュリティ評価を直接配置します。この配置により、セキュリティエンジンは関数が実行される前に、ワークフロー内のアクター識別情報、型付きパラメータ、過去のアクションへアクセスできます。

このアーキテクチャでは、ルールの実装を相互補完する2つの経路に分離します。開発チームは、単体テストとドライランを行うコードベースのリポジトリ内でバージョン管理されたルールを宣言できます。一方、セキュリティチームは、ソフトウェアの再デプロイを行わずに運用上のしきい値をリアルタイムで更新するリモートクラウドポリシーを設定できます。

  • ローカル判定のオーバーヘッドを1ミリ秒未満に抑え、クラウドAPIチェックには20〜30ミリ秒を要します。
  • 実行間で連続するアクションを関連付け、時間の経過に伴うシーケンスの変化を検出します。
  • ブロック動作を有効化する前にポリシーの影響を検証できる、ドライラン運用モードをサポートします。

Arcjetを選ぶ前に確認すること

自分の素材とワークフローで確認したい項目

  • Node.js、Bun、Deno、Python、Goなど、プロジェクトの実行環境との互換性を確認します。
  • プロンプトインジェクションモデルによる100ミリ秒の遅延オーバーヘッドが、ワークフローの性能目標に適合するか検証します。
  • プロセス内の個人情報検査が、組織固有のコンプライアンス要件とデータ主権基準を満たすか確認します。

Arcjetの情報源と確認日

確認した情報源とその日時

公式情報源
https://arcjet.com/
最終確認日
カテゴリー
コードとIT

Arcjetのよくある質問

情報源を確認した製品情報に基づく回答

ArcjetはAIエージェントによる安全でないアクションの実行をどのように防ぎますか?

Arcjetはプロンプトテキストだけに依存せず、アプリケーション内のアクション境界でセキュリティチェックを評価し、実行前に識別情報、ロール、ルート、型付き入力によってツール呼び出しの範囲を設定します。

ArcjetはAIコントロールプレーンやMCPゲートウェイとどのように異なりますか?

ゲートウェイとコントロールプレーンはアプリケーションの外部に配置され、受信する関数引数を可視化できません。一方Arcjetはコード内で動作し、ユーザー識別情報、型付きパラメータ、過去の実行コンテキストを検査します。

プロンプトインジェクション検出はシステム内でどのように機能しますか?

Arcjetは、ペイロードがLLMに到達する前に、特殊な検出モデルでユーザー入力と外部ツール出力を分析します。約100ミリ秒の遅延が追加され、コード内で処理できる型付き判定を返します。

システムはエージェントのトークン予算と利用量予算をどのように適用しますか?

ユーザーまたは組織の識別子に関連付けたトークンバケット方式のレートリミッターを実行全体に適用します。そのため、制御不能なループは各エンドポイントで制限がリセットされるのではなく、単一の共有割り当て量を消費します。

新しいコードをデプロイせずにセキュリティポリシーを変更できますか?

はい。セキュリティチームはクラウド内のリモートポリシーを管理でき、変更はサービス全体に直ちに反映されます。これにより、エンジニアリングのプルリクエストやコードリリースなしでしきい値を更新できます。

同じカテゴリーに最近追加されたツールをチェックできます。