Elva favicon

Elva

Elvaはソースコード内のAPIを自動検出して対象者別のコントラクトを適用し、AIエージェント向けに統制されたModel Context Protocol(MCP)サーバーを展開するプラットフォームです。

コードとITCLIコマンドを介してコードリポジトリをスキャンし、エンドポイントを自動的にカタロ…事前のAPI定義がなくても、ソースコードから直接OpenAPI…設計、セキュリティ、パフォーマンス、AI対応度、開発者体験に基づいてエンドポイント…AIエージェントを使用して、不足しているエンドポイントの説明文、レスポンススキーマ…
Elva product interface screenshot
AIToolly 掲載日

Elvaとは?製品概要

製品の機能と公式な位置づけ

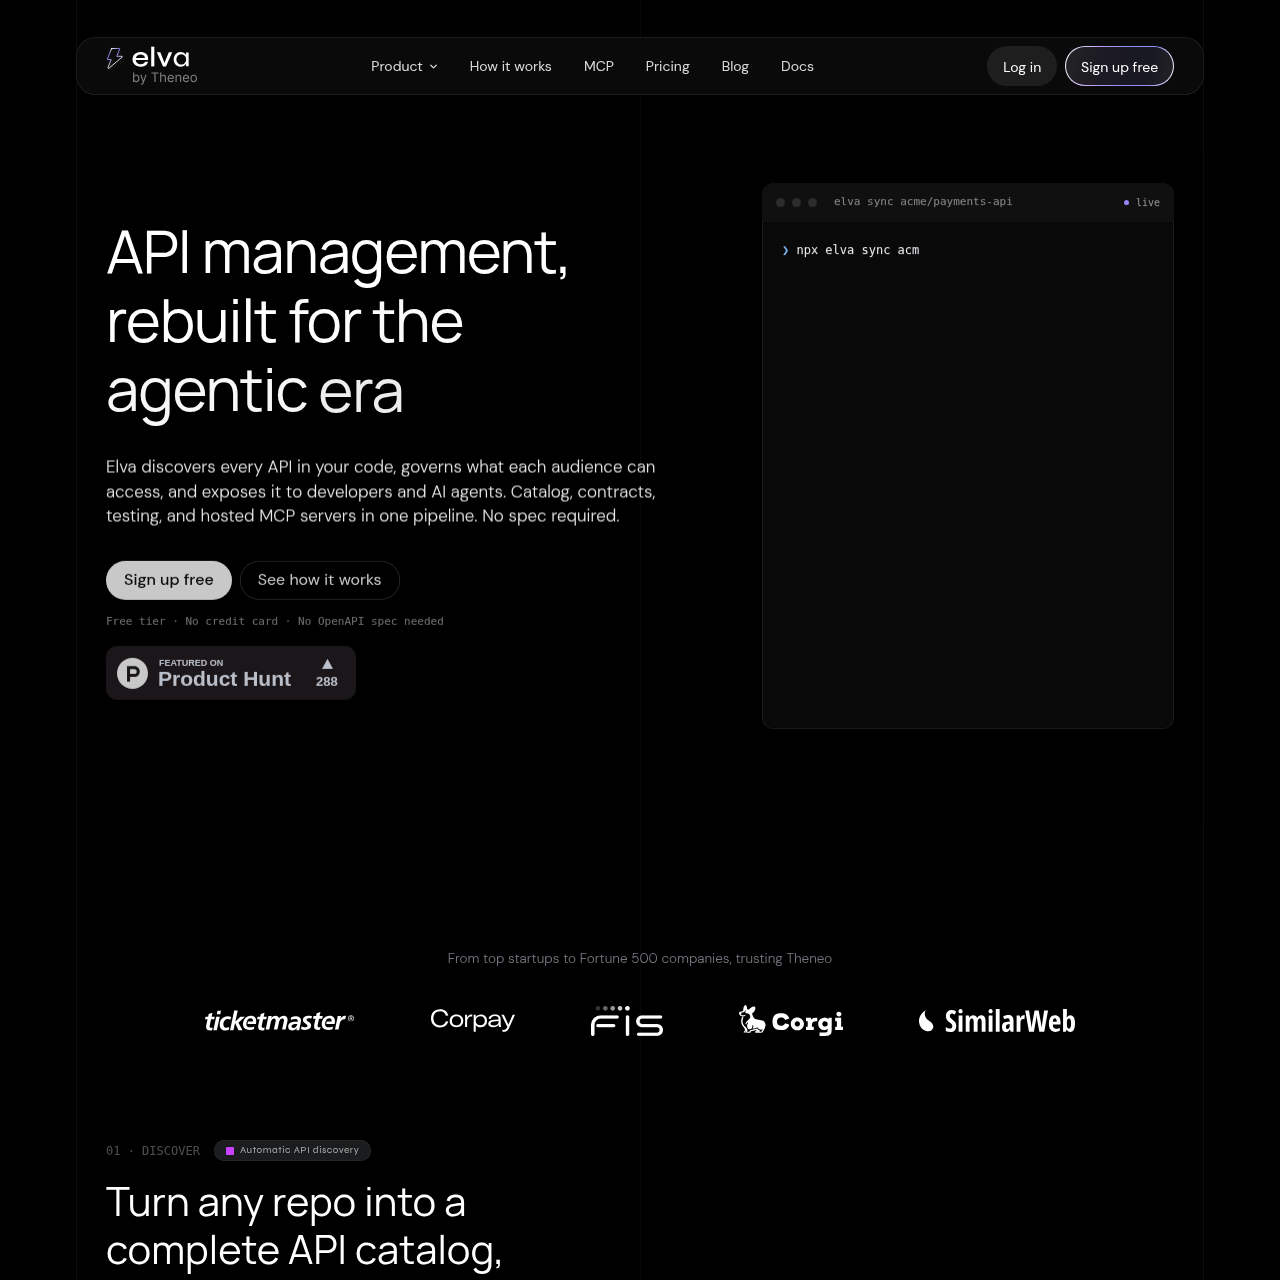
Elvaは、人間の開発者、マイクロサービス、そして自律型AIエージェントに対してAPIを検出、統制、公開するために設計されたAPI管理プラットフォームです。Theneoの開発チームによって構築された本プラットフォームは、事前に書かれたAPIドキュメントやスキーマを必要とせず、ソースコードリポジトリを直接スキャンしてAPIカタログを構築し、OpenAPI 3.1仕様を自動生成します。

システムは検出されたエンドポイントを設計、セキュリティ、パフォーマンス、AI対応度に基づいてスコアリングし、スキーマの不足を補完し、レスポンスフィールドの型定義を行い、認証ルートを文書化する自動AI修復機能を提供します。対象者に焦点を当てたコントラクトと管理型ゲートウェイを通じて、Elvaは破壊的変更を阻止し、ツールごとの権限と実行ログを備えたホスト型のModel Context Protocolインフラストラクチャを提供します。

Elvaで何ができますか?

公式情報で確認できる活用例

カタログ作成と仕様生成の自動化

開発チームはコードベースをスキャンして未カタログのAPIエンドポイントを発見し、準拠したOpenAPI 3.1仕様を自動生成できます。

統制されたMCPサーバーの展開

ツールごとの認証を備えたホスト型ゲートウェイを通じて、ClaudeやCursorなどのAIクライアント向けのツールとして社内APIを公開します。

破壊的変更の防止

API所有者は対象者別のコントラクトを設定し、コミットとアクティブなスキーマを比較することで、意図しない破壊的変更を未然に阻止します。

非推奨エンドポイントの安全な廃止

公式の顧客事例によると、あるチームはコントラクト追跡を利用して非推奨エンドポイントを参照するアクティブな利用者がいないことを確認し、31個の不要なエンドポイントを安全に廃止しました。

Elvaの使い方

公式情報に記載された利用手順

  1. 1

    リポジトリのスキャン

    CLIを使用してコードリポジトリを接続し、ソースファイルをスキャンして既存のすべてのAPIエンドポイントを発見します。

  2. 2

    仕様書の自動生成

    事前の仕様書を必要とせず、検出されたコードエンドポイントから完全なOpenAPI 3.1仕様を自動的に生成します。

  3. 3

    エンドポイントのスコアリングとフラグ付け

    設計、セキュリティ、AI対応度にわたるベースラインスコアを確認し、強調表示された破壊的変更や型定義のないフィールドをレビューします。

  4. 4

    AIによる自動修復

    AIを活用した修正を適用して、不足しているエンドポイントの説明文を生成し、スキーマの型定義を完了し、認証パラメータを文書化します。

  5. 5

    MCPサーバーの公開

    ツールごとの認証スコープと包括的な実行ロギングを備えた、ホスト型またはセルフホスト型のModel Context Protocolサーバーを展開します。

対象者別コントラクトガバナンスとドリフト検出

ElvaはAPIコントラクトを適用して、特定のコンシューマーグループに合わせてカスタマイズされたエンドポイントの公開を定義および強制します。組織はパートナー連携、内部サービス、公開API利用者、AIエージェント向けに固有のコントラクトルールを設定し、セグメントごとに異なる承認ワークフローとフィールドレベルのアクセス許可を確立します。

エンジニアが新しいコードをコミットすると、プラットフォームはアクティブなコントラクトと変更内容を直接比較します。コードの改訂によってエンドポイントが削除されたり、認証スコープが変更されたり、スキーマプロパティが変更されたりした場合、Elvaはコンシューマーへの影響を計算し、定義されたコントラクトポリシーに従って公開をブロックします。

  • 外部パートナー向けコントラクトに対して正式な承認と厳格なバージョニングを要求します。
  • 社内マイクロサービス向けに軽量なガバナンスと迅速な反復開発サイクルを可能にします。
  • Gitコミットを監視して、本番環境に到達する前にスキーマのドリフトや削除されたフィールドを検出します。
  • パートナー、マイクロサービス、AIエージェントツール全体で下流のコンシューマーへの影響をマッピングします。

マネージドModel Context Protocolゲートウェイとエージェント分析

このプラットフォームは、Claude Desktop、Cursor IDE、カスタムエージェントなどのAI環境にバックエンドエンドポイントを接続するためのマネージドModel Context Protocolサーバーインフラストラクチャを提供します。マネージドゲートウェイとして機能するElvaは、認証資格情報を安全に保持し、ツールごとの認可スコープを通じてエージェントのアクセスを制限します。

すべてのゲートウェイトラフィックは、呼び出し元エージェント、APIキー、ツール呼び出し、応答レイテンシ、障害状態をカバーする詳細なテレメトリとともに記録されます。開発者はインタラクティブなMCP Playground内でツールの動作をテストし、曖昧なパラメータやサービスのタイムアウトに関して接続されたエージェントから直接送信されたフィードバックを検査できます。

  • 標準的な開発環境全体で、1行のコマンドによるエージェントツールのインストールを可能にします。
  • エージェントの活動、トークン使用量、応答レイテンシを詳述した詳細な監査ログを記録します。
  • エージェントによるツールの選択と出力検証をテストするためのインタラクティブなプレイグラウンドを提供します。
  • わかりにくい説明やツールの失敗に関して、接続されたエージェントからの自動フィードバックを集約します。

Elvaを選ぶ前に確認すること

自分の素材とワークフローで確認したい項目

  • CLIリポジトリスキャナーが、自社で使用している特定のプログラミング言語内のエンドポイントとデータモデルを正確に検出できることを検証する。
  • 対象者別のコントラクトポリシーが、破壊的なスキーマ変更を含むプルリクエストを正常にブロックできることを確認する。
  • MCPゲートウェイのロギングと認証スコープをレビューし、外部エージェントのアクセスが組織の認証資格情報ポリシーに準拠していることを確認する。
  • ホステッドSaaS、プライベートクラウドVPC、またはエアギャップされたオンプレミスの展開オプションが、組織のコンプライアンス要件を満たしているか確認する。

Elvaの情報源と確認日

確認した情報源とその日時

公式情報源
https://getelva.ai/
最終確認日
カテゴリー
コードとIT

Elvaのよくある質問

情報源を確認した製品情報に基づく回答

Elvaを使用開始するために、既存のOpenAPI仕様は必要ですか?

いいえ、必要ありません。Elvaはコードリポジトリを直接スキャンし、コードベース内のエンドポイントを検出して、事前の仕様書がなくてもOpenAPI 3.1仕様を自動的に生成できます。

ElvaにおけるAPIコントラクトの目的は何ですか?

APIコントラクトは、パートナー、社内チーム、一般ユーザー、AIエージェントなどの特定の対象者に公開するエンドポイントとスキーマフィールドを定義し、破壊的変更を自動的にブロックするために使用されます。

ElvaはどのようにしてAPIをAIエージェントに公開しますか?

Elvaは、ClaudeやCursorなどのクライアント向けに、ツールごとの認証スコープ、出力スキーマ検証、実行ロギングを備えたホスト型またはセルフホスト型のModel Context Protocol(MCP)サーバーを生成して公開します。

どのような導入環境とセキュリティ標準がサポートされていますか?

ElvaはホステッドSaaS、顧客VPC内のプライベートクラウド、およびエアギャップ環境のオンプレミス展開をサポートしています。そのインフラストラクチャはSOC 2 Type II、ISO 27001、ISO 27701、およびGDPRに準拠しています。

MCP Playgroundはツールのテストにどのように役立ちますか?

MCP Playgroundを使用すると、開発者は実際のAIエージェントでホストされたMCPツールをテストし、個々の実行呼び出しを検査し、出力スキーマを検証し、接続されたエージェントによって記録されたフィードバックを確認できます。

同じカテゴリーに最近追加されたツールをチェックできます。