Elva
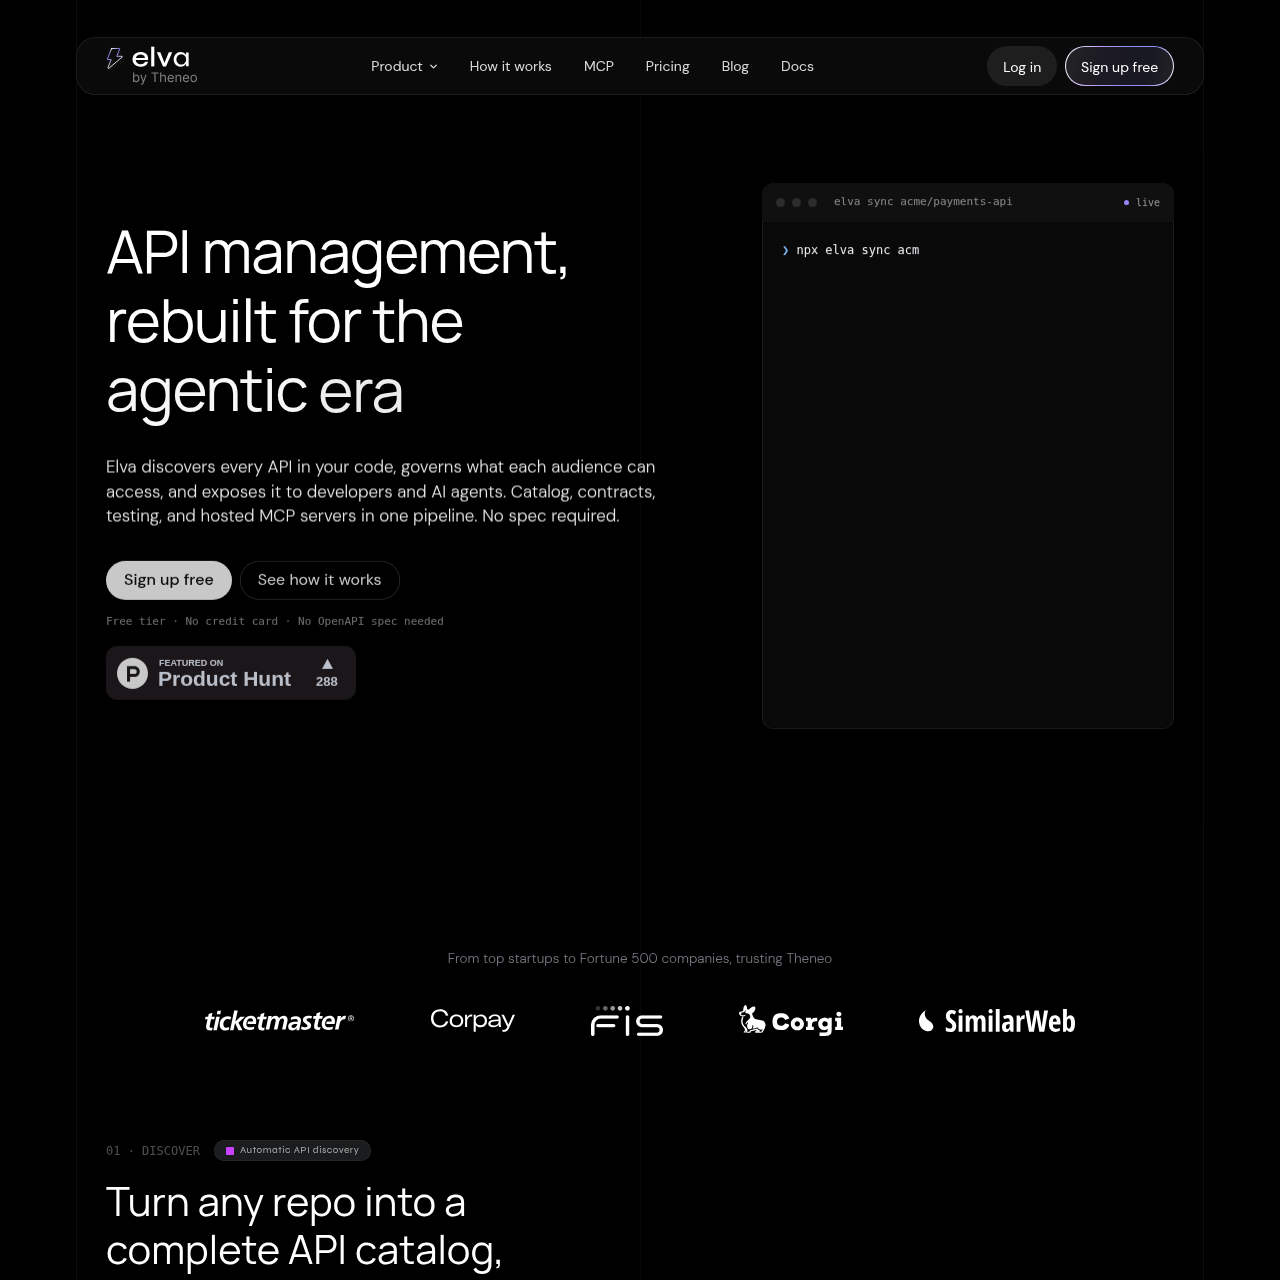
Elva 能够自动发现源代码中的 API 端点,实施面向特定受众的契约管控,并为 AI 智能体部署受治理的 Model Context Protocol(MCP)服务器,全面防止破坏性变更。
编程&IT通过 CLI 命令扫描代码仓库以自动编目端点。在无需预先定义 API 的情况下,直接从源代码生成 OpenAPI 3.1 架构。在设计、安全性、性能、AI 就绪度和开发者体验方面为端点评分。利用 AI 智能体起草缺失的端点描述、响应架构和身份验证细节。
Elva 能够自动发现源代码中的 API 端点,实施面向特定受众的契约管控,并为 AI 智能体部署受治理的 Model Context Protocol(MCP)服务器,全面防止破坏性变更。
产品用途与官方定位
Elva 是一个专为向人类开发者、微服务以及自主 AI 智能体发现、治理和公开 API 而构建的 API 管理平台。该平台由 Theneo 团队打造,可直接扫描源代码仓库以建立 API 目录并生成 OpenAPI 3.1 规范,无需依赖预先编写的 API 文档或架构定义。
系统在设计、安全性、性能和 AI 就绪度等多维度对发现的端点进行评分,并通过自动化 AI 修复填补架构缺漏、标注响应字段类型并记录身份验证路由。借助面向受众的契约和托管网关,Elva 能够拦截破坏性修改,并提供具备工具级权限与执行日志的托管 Model Context Protocol 基础设施。
有官方来源支持的使用场景
开发团队可扫描代码库以挖掘未编入目录的 API 端点,并自动生成完全符合标准的 OpenAPI 3.1 规范。
组织能够通过具备单工具身份验证的托管网关,将内部 API 作为工具安全公开给 Claude 和 Cursor 等 AI 客户端。
API 负责人可配置面向特定受众的契约,通过将代码提交与活跃架构进行比对,有效阻断非预期的破坏性修改。
官方客户案例显示,某团队利用契约追踪验证了没有活跃消费者引用废弃接口,从而安全下线了 31 个僵尸端点。
官网提供的使用流程
使用 CLI 连接代码仓库以全面扫描源文件,识别并发现所有现存的 API 端点。
直接从发现的代码端点自动生成完整的 OpenAPI 3.1 规范,无需依赖任何初始文档。
审查涵盖设计、安全性和 AI 就绪度的基准评分,同时检查标记出的破坏性变更与未类型化字段。
应用 AI 驱动的自动修复来补充缺失的端点描述、完善架构类型定义并记录认证参数。
部署配备各工具专属认证范围和完备执行日志的托管或自托管 Model Context Protocol 服务器。
Elva 应用 API 契约来定义并执行针对特定消费者群体量身定制的端点公开策略。企业可以为合作伙伴集成、内部服务、公开 API 消费者和 AI 智能体配置独立的契约规则,为各个受众群体确立专门的审批工作流和字段级访问权限。
当工程师提交新代码时,该平台会直接将变更与当前生效的契约进行比对。如果代码修订删除了端点、修改了身份验证范围或更改了架构属性,Elva 会精确计算其对消费者的影响,并根据预设的契约策略拦截发布流程。
该平台提供托管式 Model Context Protocol 服务器基础设施,将后端端点直接连接至包括 Claude Desktop、Cursor IDE 及自定义智能体在内的 AI 环境。作为托管网关,Elva 能够安全保护凭据并对智能体访问施加按工具划分的授权范围。
所有经过网关的流量均记录有详尽的遥测数据,涵盖调用智能体、API 密钥、工具调用细节、响应延迟以及失败状态。开发者可在交互式 MCP Playground 中测试工具行为,并直接查看连接智能体针对模糊参数或服务超时反馈的信息。
用自己的素材和工作流完成验证
核对了哪些信息以及核对时间
基于已核对产品资料的回答
不需要。Elva 可以直接扫描代码仓库,全面发现代码库中的 API 端点,并在没有任何预先规范的情况下自动生成 OpenAPI 3.1 规范。
API 契约用于定义向特定受众(如合作伙伴、内部团队、公开用户或 AI 智能体)公开哪些端点与架构字段,并能够自动拦截非预期的破坏性变更。
Elva 可以生成托管或自托管的 Model Context Protocol(MCP)服务器,为 Claude 和 Cursor 等客户端提供单工具认证范围、输出架构验证以及执行日志。
Elva 支持托管型 SaaS、客户 VPC 内的私有云以及物理隔离的本地部署模式。其底层基础设施已通过 SOC 2 Type II、ISO 27001、ISO 27701 认证并符合 GDPR 规范。
MCP Playground 允许开发者使用真实的 AI 智能体测试托管的 MCP 工具,审查单次执行调用,验证输出架构,并查看已连接智能体提交的问题反馈。