Elva favicon

Elva

Elva découvre automatiquement les API dans le code source, applique des contrats par audience et déploie des serveurs Model Context Protocol gouvernés pour les agents IA.

Code et ITAnalyse les dépôts de code via des…Génère des schémas OpenAPI 3.1 à partir…Attribue un score aux points de…Utilise des agents IA pour rédiger les…
Elva product interface screenshot
Référencé sur AIToolly

Qu’est-ce que Elva ? Présentation du produit

Fonction du produit et positionnement officiel

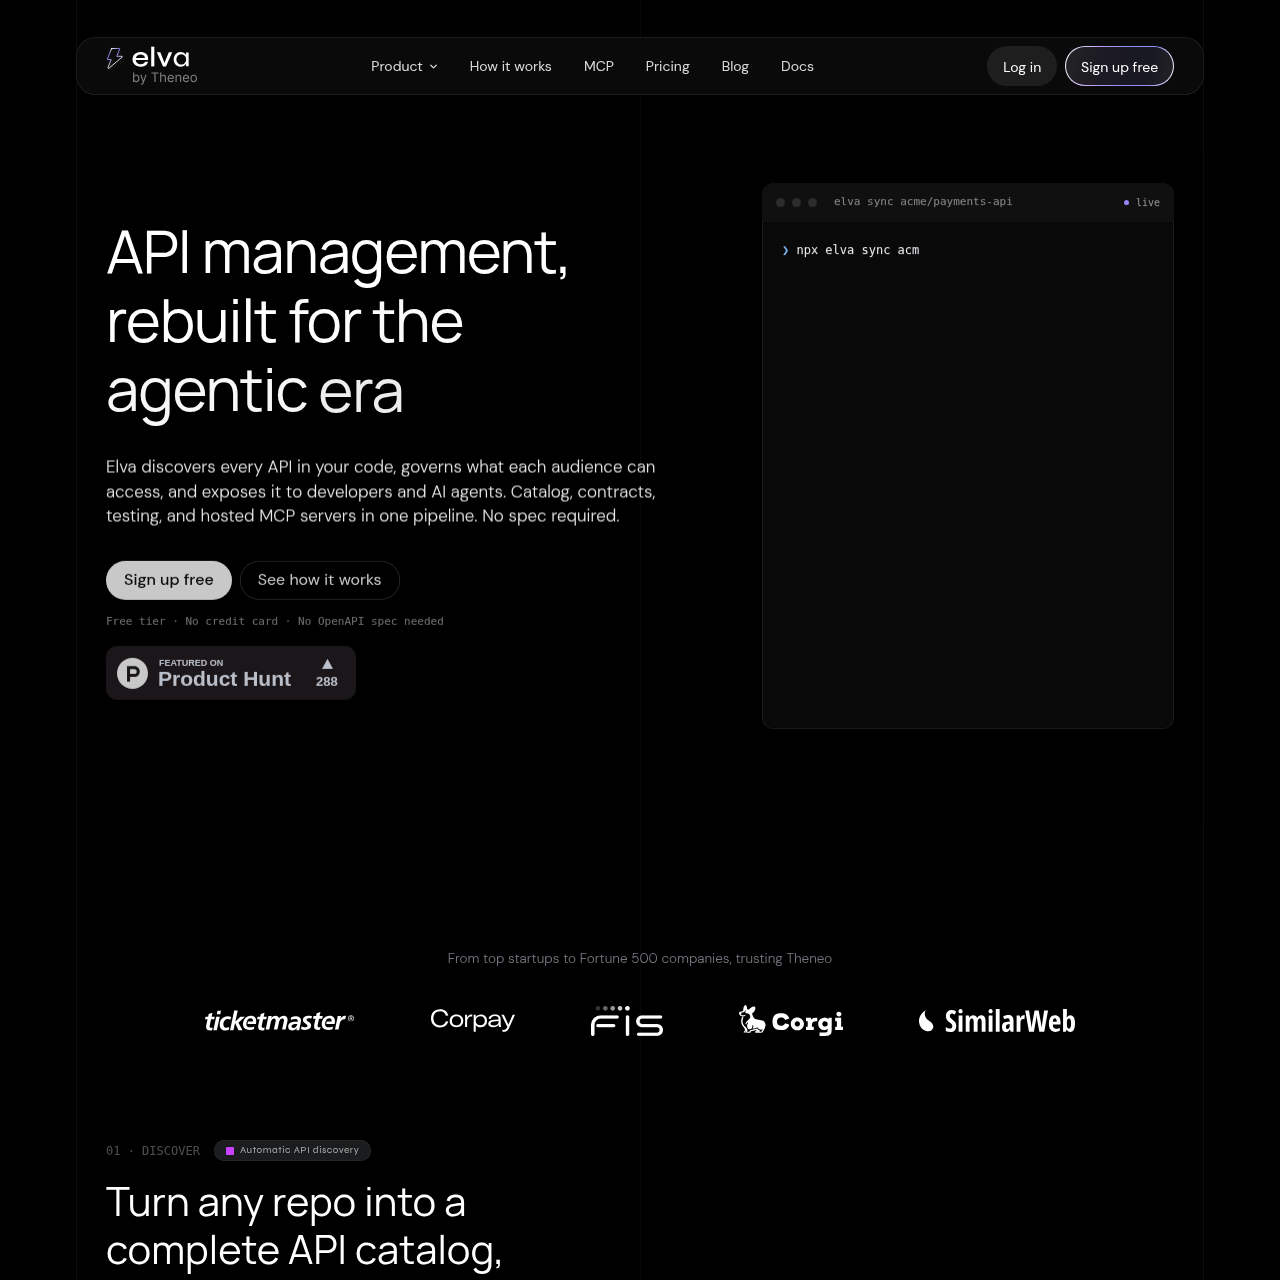
Elva est une plateforme de gestion d'API conçue pour découvrir, gouverner et exposer des API aux développeurs humains, aux microservices et aux agents IA autonomes. Conçue par l'équipe à l'origine de Theneo, la plateforme analyse directement les dépôts de code source pour établir un catalogue d'API et générer des spécifications OpenAPI 3.1 sans exiger de documentation ni de schémas préalables.

Le système note les points de terminaison découverts selon leur conception, leur sécurité, leurs performances et leur préparation pour l'IA, tout en offrant une remédiation automatisée par IA pour combler les manques dans les schémas, typer les champs de réponse et documenter les routes d'authentification. Grâce à des contrats ciblés par audience et une passerelle gérée, Elva bloque les modifications cassantes et fournit une infrastructure Model Context Protocol hébergée avec autorisations par outil et journaux d'exécution.

À quoi peut servir Elva ?

Cas d’usage étayés par les sources officielles

Catalogage automatisé et génération de spécifications

Les équipes de développement analysent les bases de code pour découvrir les points de terminaison non répertoriés et générer automatiquement des spécifications OpenAPI 3.1 conformes.

Déploiement gouverné de serveurs MCP

Les organisations exposent leurs API internes en tant qu'outils pour des clients IA comme Claude et Cursor via une passerelle hébergée avec authentification par outil.

Prévention des changements cassants

Les responsables d'API configurent des contrats spécifiques à chaque audience qui comparent les commits aux schémas actifs afin de bloquer les modifications cassantes involontaires.

Retrait des points de terminaison obsolètes

Le retour client officiel indique qu'une équipe a utilisé le suivi des contrats pour s'assurer qu'aucun consommateur actif n'utilisait les points de terminaison obsolètes, permettant de retirer 31 points zombies en toute sécurité.

Comment utiliser Elva

Le parcours documenté, lorsqu’il est disponible

  1. 1

    Analyse du dépôt

    Connectez un dépôt de code à l'aide du CLI pour analyser les fichiers sources et découvrir chaque point de terminaison d'API existant.

  2. 2

    Génération de spécifications

    Générez automatiquement des spécifications OpenAPI 3.1 complètes à partir du code découvert sans nécessiter de spécifications initiales.

  3. 3

    Évaluation et signalement des points de terminaison

    Consultez les scores initiaux de conception, de sécurité et d'adéquation à l'IA tout en examinant les modifications cassantes et les champs non typés mis en évidence.

  4. 4

    Remédiation automatisée

    Appliquez des correctifs guidés par l'IA pour générer les descriptions manquantes, compléter le typage des schémas et documenter les paramètres d'authentification.

  5. 5

    Publication du serveur MCP

    Déployez un serveur Model Context Protocol hébergé ou auto-hébergé, équipé de portées d'authentification par outil et d'une journalisation complète des exécutions.

Gouvernance de contrats par audience et détection de dérive

Elva applique des contrats d'API pour définir et encadrer l'exposition des points de terminaison en fonction de groupes d'utilisateurs spécifiques. Les organisations configurent des règles contractuelles dédiées pour les intégrations partenaires, les services internes, les utilisateurs publics d'API et les agents IA, établissant des flux de validation distincts ainsi que des autorisations au niveau des champs pour chaque segment.

Lorsque les ingénieurs effectuent un commit de code, la plateforme compare directement les modifications au contrat actif. Si une révision de code supprime un point de terminaison, modifie une portée d'authentification ou altère une propriété de schéma, Elva calcule l'impact sur les consommateurs et bloque la publication conformément aux règles contractuelles établies.

  • Exige des approbations formelles et un versionnage strict pour les contrats destinés aux partenaires externes.
  • Permet une gouvernance légère et des cycles d'itération rapides pour les microservices internes.
  • Surveille les commits Git pour signaler les dérives de schéma et les champs supprimés avant le déploiement en production.
  • Cartographie les répercussions en aval sur les partenaires, les services et les outils d'agents IA.

Infrastructure de passerelle Model Context Protocol gérée et analytique des agents

La plateforme fournit une infrastructure de serveurs Model Context Protocol gérée pour connecter les points de terminaison dorsaux à des environnements d'IA tels que Claude Desktop, l'IDE Cursor et des agents personnalisés. En agissant comme une passerelle gérée, Elva conserve les identifiants d'authentification de manière sécurisée et restreint l'accès des agents grâce à des portées d'autorisation par outil.

Tout le trafic transitant par la passerelle est enregistré avec une télémétrie détaillée précisant l'agent appelant, la clé d'API, l'outil invoqué, la latence de réponse et les états d'échec. Les développeurs peuvent tester le comportement des outils dans un MCP Playground interactif et examiner les retours transmis directement par les agents connectés concernant des paramètres ambigus ou des dépassements de délai.

  • Permet l'installation en une seule ligne d'outils d'agent dans les environnements de développement standards.
  • Capture des journaux d'audit précis détaillant l'activité des agents, la consommation de jetons et les latences de réponse.
  • Fournit un environnement d'essai interactif pour tester la sélection des outils par les agents et la validation des sorties.
  • Regroupe les retours automatisés des agents connectés concernant les descriptions ambiguës et les pannes d'outils.

Points à tester avant de choisir Elva

Vérifications à effectuer avec vos contenus et votre flux de travail

  • Vérifiez que le scanner de dépôts CLI détecte avec précision les points de terminaison et les modèles de données dans vos langages de programmation.
  • Confirmez que les politiques contractuelles par audience bloquent efficacement les pull requests contenant des modifications de schéma cassantes.
  • Examinez les journaux de la passerelle MCP et les portées d'authentification pour vous assurer que l'accès des agents externes respecte vos exigences de sécurité.
  • Vérifiez si les options de déploiement en SaaS hébergé, en VPC sur cloud privé ou sur site en environnement isolé répondent aux exigences de conformité de votre organisation.

Sources et date de vérification de Elva

Sources vérifiées et date de la vérification

Source officielle
https://getelva.ai/
Dernière vérification
Catégorie
Code et IT

Questions fréquentes sur Elva

Réponses fondées sur la fiche produit dont les sources ont été vérifiées

Elva nécessite-t-il une spécification OpenAPI existante pour démarrer ?

Non. Elva peut analyser directement les dépôts de code, découvrir les points de terminaison dans le code source et générer automatiquement des spécifications OpenAPI 3.1 sans aucune spécification préalable.

Quel est le rôle des contrats d'API dans Elva ?

Les contrats d'API définissent les points de terminaison et les champs de schéma exposés à des audiences spécifiques, telles que les partenaires, les équipes internes, les utilisateurs publics ou les agents IA, et bloquent automatiquement les changements cassants.

Comment Elva expose-t-il les API aux agents IA ?

Elva génère des serveurs Model Context Protocol (MCP) hébergés ou auto-hébergés, dotés de portées d'authentification par outil, d'une validation des schémas de sortie et d'une journalisation des exécutions pour des clients comme Claude et Cursor.

Quels environnements de déploiement et normes de sécurité sont pris en charge ?

Elva prend en charge le SaaS hébergé, le cloud privé au sein des VPC clients et l'hébergement sur site isolé (air-gapped). Son infrastructure est certifiée SOC 2 Type II, ISO 27001, ISO 27701 et conforme au RGPD.

Comment le MCP Playground facilite-t-il les tests d'outils ?

Le MCP Playground permet aux développeurs de tester les outils MCP hébergés avec de véritables agents IA, d'inspecter chaque appel d'exécution, de vérifier les schémas de sortie et de consulter les retours enregistrés par les agents connectés.

Découvrez d’autres outils récemment ajoutés dans la même catégorie.