
Backenly favicon

Backenly

Backenlyは、AIコーディングエージェントがMCP経由でリソースをプロビジョニングできるように設計された自律型PostgreSQLバックエンドプラットフォームであり、自動化されたガードレールによって監査、自己修復、およびリスクの高い変更の制御を安全に行います。

コードとITMCPコマンドを介したスキーママイグレーション、ポリシー更新、リアルタイム機能の切…定期チェックに基づく付加的なデータベースインデックス追加と外部キー提案の自動化単一ステートメントでのロールバックを可能にする修正前のデータベーススナップショット…ユーザーの最終承認を要求する前に、テーブルコピー上でスキーマのリファクタリング操作…
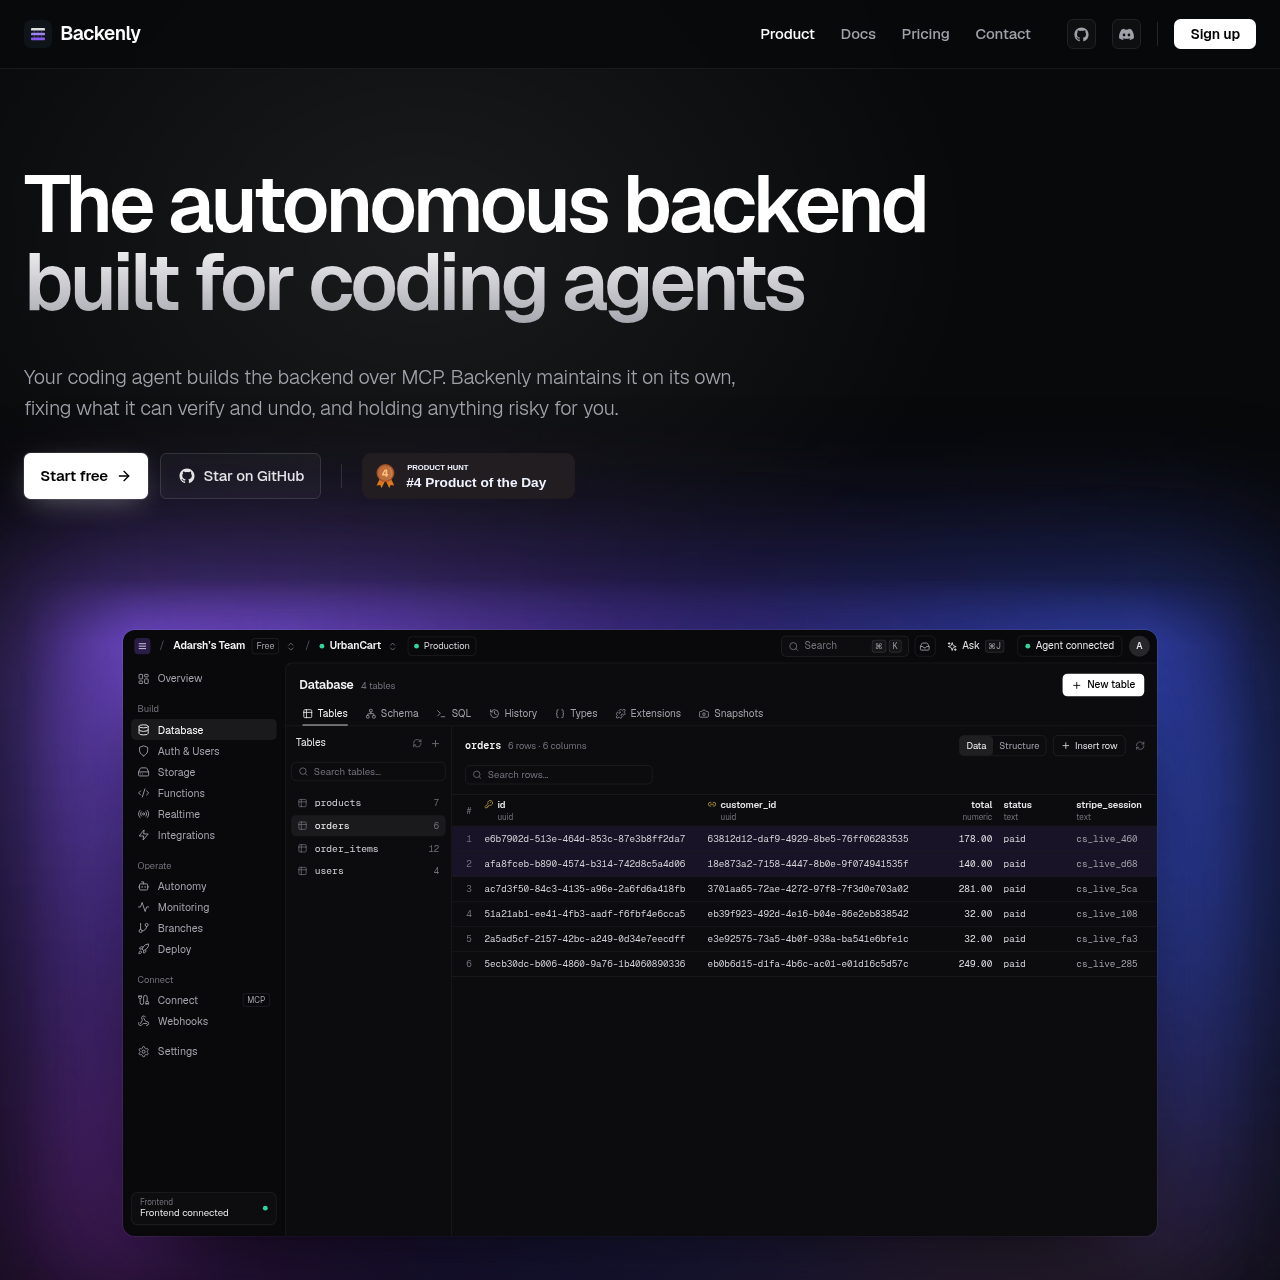
Backenly product interface screenshot
AIToolly 掲載日

Backenlyとは?製品概要

製品の機能と公式な位置づけ

Backenlyは、Claude Code、Cursor、Codex、ClineなどのAIコーディングエージェントと連携して動作するように設計された自律型バックエンドプラットフォームです。コーディングエージェントはModel Context Protocol(MCP)やコマンドラインインターフェースを介して、スキーマのプロビジョニング、行レベルセキュリティの設定、ユーザー認証の構築、リアルタイム配信の有効化を行います。

初期生成にとどまらず、Backenlyはバックエンドの健全性を毎分評価する継続的な監視ループを実行します。不足しているインデックスの追加など安全な性能向上は特定時点の取り消しスナップショットとともに自動適用されますが、破壊的な変更やスキーマ削除は管理者の必須承認によって確実に保護されます。

Backenlyで何ができますか?

公式情報で確認できる活用例

エージェント主導のバックエンドプロビジョニング

開発者はMCP経由で接続されたコーディングエージェントを使用して、分離されたPostgreSQLスキーマに対してテーブルの生成、行レベルセキュリティポリシーの定義、認証スキームのアクティブ化を直接実行します。

継続的なデータベース最適化

チームは低速クエリや不足しているインデックスを検出する毎分の継続的チェックを実行し、プラットフォームが安全で付加的なデータベース最適化を自律的に適用できるようにします。

保護されたスキーマの再構築

オペレーターは、実際の行の複製上で構造変更をリハーサルし、本番環境に反映する前に非破壊的なデータ同期を確認することで、複数の責務を持つテーブルを安全に分割できます。

Backenlyの使い方

公式情報に記載された利用手順

  1. 1

    エージェントの接続

    公式のMCPサーバー統合またはCLIツールを使用して、サポートされているコーディングエージェントをBackenlyに接続します。

  2. 2

    スキーマとサービスの生成

    エージェントに指示を出し、データベーステーブルの生成、行レベルセキュリティルールの指定、認証の設定、ストレージやリアルタイム配信の連携を行います。

  3. 3

    継続的な監視

    Backenlyは毎分ヘルスチェックを実行し、アクティブなデータベースクエリとリレーショナル構造を評価します。

  4. 4

    自律的な修復と変更の保留

    安全で付加的なインデックス更新を自動取り消しポイントとともに適用する一方、破壊的または書き込み動作を変更するリクエストは手動レビューのために保留します。

  5. 5

    承認とデプロイ

    管理者はステージングされた変更を検査し、スキーマ再構築のリハーサル結果を確認した上で、プロジェクトダッシュボード経由でアクションを承認します。

自律エンジンと変更検証

Backenlyは、システム更新をリスクに基づいて分類することにより、エージェントによる自動化と厳格な運用安全性のバランスをとっています。バックエンド全体のシステムパフォーマンスを検査する自己修復ループが毎分実行されます。不足しているインデックスなど安全な最適化が検出されると、Backenlyは直前の状態のスナップショットを生成し、付加的な変更を実行して、クエリの実行状況を検証した上で問題を解決済みとして記録します。

高リスクな変更は安全ガードレールによって意図的にブロックされます。テーブルの削除、書き込み動作を変更する外部キーの追加、認証の調整、破壊的なステートメントを含む操作は保留状態になります。構造的なリファクタリングの場合、プラットフォームは行の複製上で操作をリハーサルし、人間のレビューを待つ間も既存のアプリケーションが正常に機能し続けることを保証します。

  • 毎分自動的にヘルスチェックを実行
  • 自動インデックス追加の実行前に取り消し用スナップショットを取得
  • 自動修復後の検証チェックによってクエリの改善を確認
  • 破壊的な操作やテーブル削除には明示的なユーザー確認が必須
  • スキーマの再構築では人間の承認前にデータコピー上で変更をリハーサル

Backenlyを選ぶ前に確認すること

自分の素材とワークフローで確認したい項目

  • 選択したコーディングエージェント環境において、MCPサーバーへの接続とツール実行が円滑に機能することを確認します。
  • デプロイアーキテクチャがBackenly Cloudの各地域ロケーションまたはセルフホスト環境の要件を満たしているか確認します。
  • 付加的なインデックス最適化が発生した際に、自動スナップショットと取り消し動作が想定どおりに機能することを確認します。
  • 管理承認ダッシュボードを確認し、破壊的な操作や削除リクエストが確実に保留されることを検証します。

Backenlyの情報源と確認日

確認した情報源とその日時

公式情報源
https://backenly.com/
最終確認日
カテゴリー
コードとIT

Backenlyのよくある質問

情報源を確認した製品情報に基づく回答

AIコーディングエージェントはBackenlyとどのように連携しますか?

コーディングエージェントは、BackenlyのModel Context Protocol(MCP)サーバー、専用のコマンドラインインターフェース、または事前定義されたエージェントスキルを使用して接続し、スキーマ、認証、および各種統合を管理します。

エージェントが破壊的なコマンドを実行した場合はどうなりますか?

破壊的な操作、スキーマの削除、および認証設定の変更は安全ガードレールによってブロックされ、ダッシュボード上で人間による手動承認を待つ保留状態になります。

プロジェクト間でテナントデータはどのように分離されますか?

アプリケーションレベルのWHERE句で共有テーブルをフィルタリングするのではなく、プロジェクトごとに専用のPostgreSQLスキーマと個別の署名シークレットがプロビジョニングされます。

サポートされているデプロイオプションとリージョンは何ですか?

Backenly Cloudはムンバイ、フランクフルト、米国東部、米国西部、シンガポールの各リージョンで稼働しており、Apache-2.0ライセンスのオープンソース版を独自のサーバーにセルフホストすることも可能です。

自律的な自己修復プロセスはどのように機能しますか?

Backenlyはデータベースの健全性を毎分評価し、状態スナップショットを取得した後に安全で付加的な修正を適用し、最初のチェックを再実行して問題の解決を確認します。

同じカテゴリーに最近追加されたツールをチェックできます。









