
Backenly
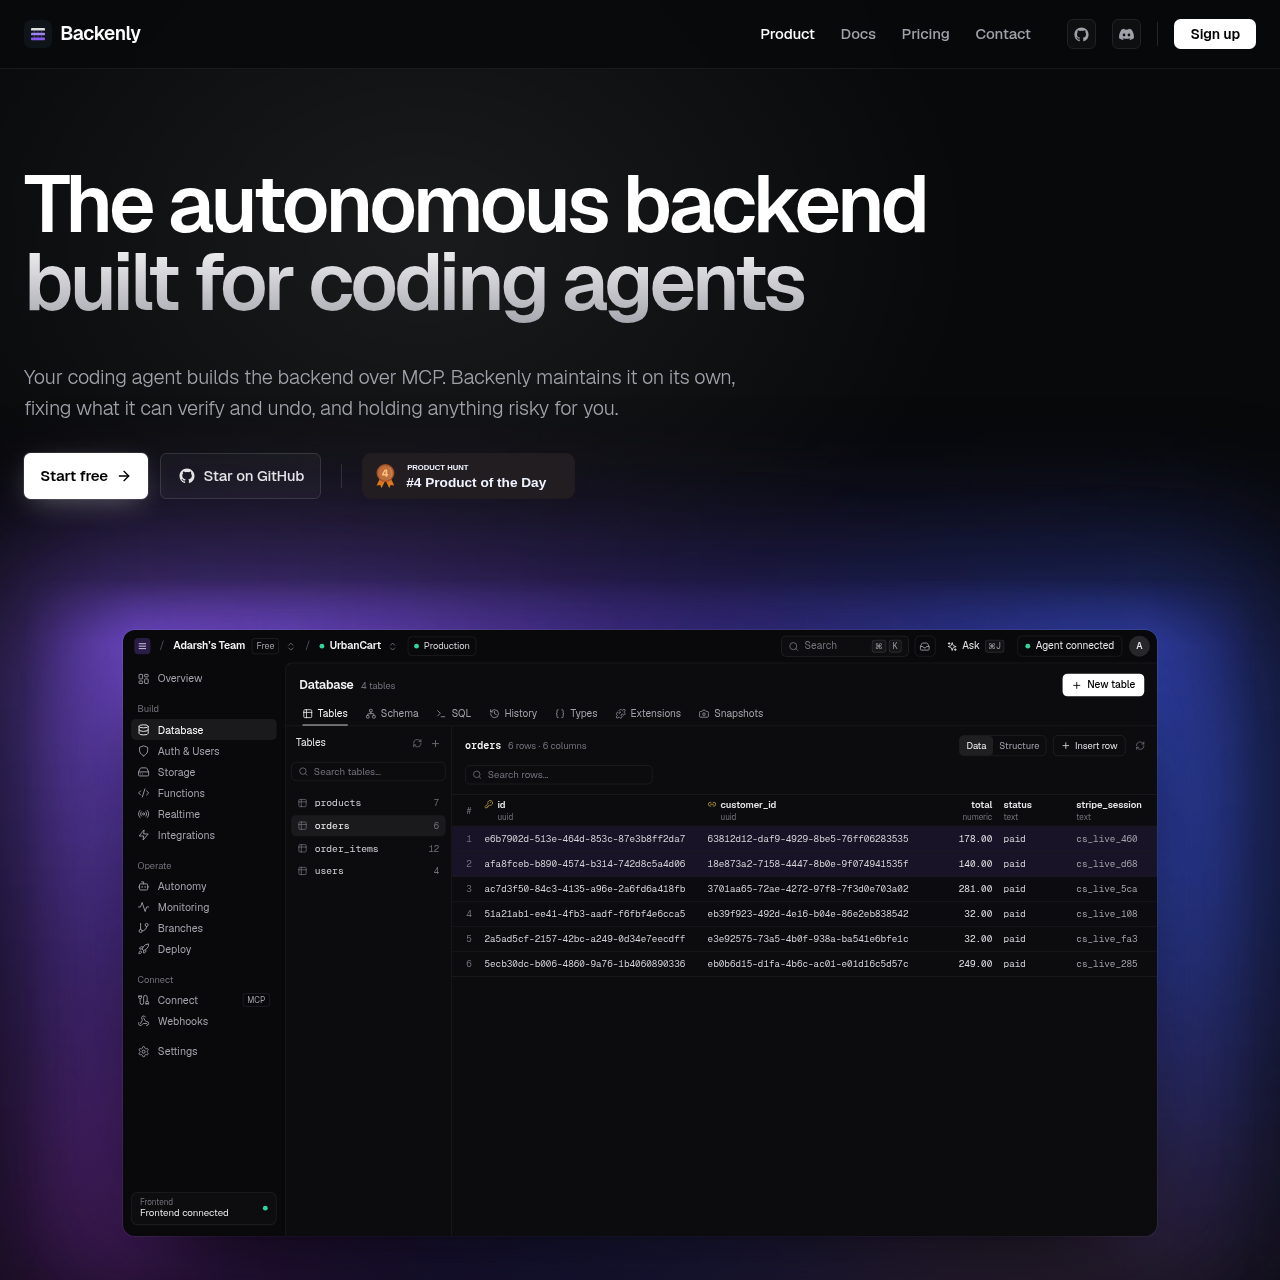
Backenly 是一款面向 AI 编程智能体的自主式 PostgreSQL 后端平台。智能体可通过 MCP 协议直接配置和管理后端资源,同时系统内置的自动化防护机制能够安全地执行审计、自动修复故障并严格拦截高风险变更。
编程&IT通过 MCP 命令执行模式迁移、策略更新和实时服务开关基于周期性检查自动添加增量数据库索引并提供外键建议保留修复前的数据库快照以实现单语句回滚在要求用户审批之前,在数据表副本上暂存并预演模式重构操作
Backenly 是一款面向 AI 编程智能体的自主式 PostgreSQL 后端平台。智能体可通过 MCP 协议直接配置和管理后端资源,同时系统内置的自动化防护机制能够安全地执行审计、自动修复故障并严格拦截高风险变更。
产品用途与官方定位
Backenly 是一款专为 Claude Code、Cursor、Codex 和 Cline 等 AI 编程智能体设计的自主式后端平台。智能体可通过模型上下文协议(MCP)或命令行界面自主配置数据库模式、设置行级安全性、配置用户身份验证并启用实时流传输。
除了初始生成之外,Backenly 还运行着一个持续观察闭环,每分钟评估一次后端健康状况。系统会自动应用无破坏性的性能优化(例如缺失的索引)并生成可回滚的时间点快照,而潜在的破坏性修改和模式删除则必须经过管理员审批。
有官方来源支持的使用场景
开发者使用通过 MCP 连接的编程智能体直接在隔离的 PostgreSQL 模式中生成数据表、定义行级安全策略并激活身份验证方案。
团队利用系统运行的每分钟持续健康检查来检测慢查询和缺失索引,使平台能够完全自主地应用增量数据库优化操作。
运维人员通过在真实行数据副本上预演结构迁移来拆分多重职责的数据表,在正式发布到生产环境前全面审核非破坏性的数据同步过程。
官网提供的使用流程
使用官方 MCP 服务器集成或 CLI 工具将受支持的 AI 编程智能体连接至 Backenly 平台。
指导智能体生成数据库表、指定行级安全规则、配置身份验证机制,并接入对象存储或实时流传输服务。
Backenly 每分钟自动执行健康检查,全面评估当前活跃的数据库查询性能与关系数据结构。
系统在自动创建回滚点的前提下应用安全的增量索引更新,同时拦截所有破坏性或影响写入关系的请求以待人工审核。
管理员可以在项目控制面板中检查暂存的变更提案、审查模式重构预演结果,并最终批准执行相关操作。
Backenly 通过根据风险级别对系统更新进行细致分类,在智能体自动化与严格的操作安全性之间取得了平衡。系统运行的自愈闭环每分钟检查一次整个后端的运行性能。当发现诸如缺失索引等安全的优化点时,Backenly 会生成当前状态的快照,执行增量修改,并在将问题标记为已解决前重新验证查询执行效果。
潜在的高风险变更会被安全防护机制严格拦截。凡是涉及删除数据表、改变写入行为的外键调整、身份验证修改或任何破坏性语句的操作,均会被置于挂起状态。对于结构性模式重构,平台会在数据行副本上进行预演,以确保在等待人工审核期间现有应用程序仍能正常运行。
用自己的素材和工作流完成验证
核对了哪些信息以及核对时间
基于已核对产品资料的回答
编程智能体可以通过 Backenly 提供的模型上下文协议(MCP)服务器、专用命令行工具(CLI)或预定义的智能体技能进行连接,从而自主管理数据库模式、用户身份验证及各项集成服务。
所有破坏性操作、模式删除指令以及身份验证变更都会被安全防护机制直接拦截,并暂存保留在项目控制面板中,必须由人工管理员显式审核批准后方可执行。
每个项目都会分配专属且相互隔离的 PostgreSQL 模式和专用的私有签名密钥,而不是在应用层依赖简单的 WHERE 子句对共享数据表进行过滤隔离。
Backenly Cloud 目前在孟买、法兰克福、美东、美西以及新加坡等区域提供托管服务,同时用户也可以基于 Apache-2.0 开源协议在私有服务器上进行完全自托管部署。
Backenly 每分钟自动评估一次数据库健康状态;当检测到问题时,系统会在记录状态快照后应用安全的增量修复方案,并随后重新运行初始检查以确认问题是否彻底解决。









