Pushary for Teams
Pushary for Teams 是一款专为 AI 编程 Agent 打造的审批与审计层工具,能够在执行高风险命令前暂停操作以等待人工签批,并在全团队范围内记录每一项决策。
编程&IT在执行前暂停来自 Claude Code、Codex 和 Cursor 等…将审批提示推送至 Mac 桌面通知以及手机锁屏界面在集中式团队日志中保留 Agent 操作与用户响应记录长达 365 天将特定工具模式和代码仓库的操作路由至指定的审查人员
Pushary for Teams 是一款专为 AI 编程 Agent 打造的审批与审计层工具,能够在执行高风险命令前暂停操作以等待人工签批,并在全团队范围内记录每一项决策。
产品用途与官方定位
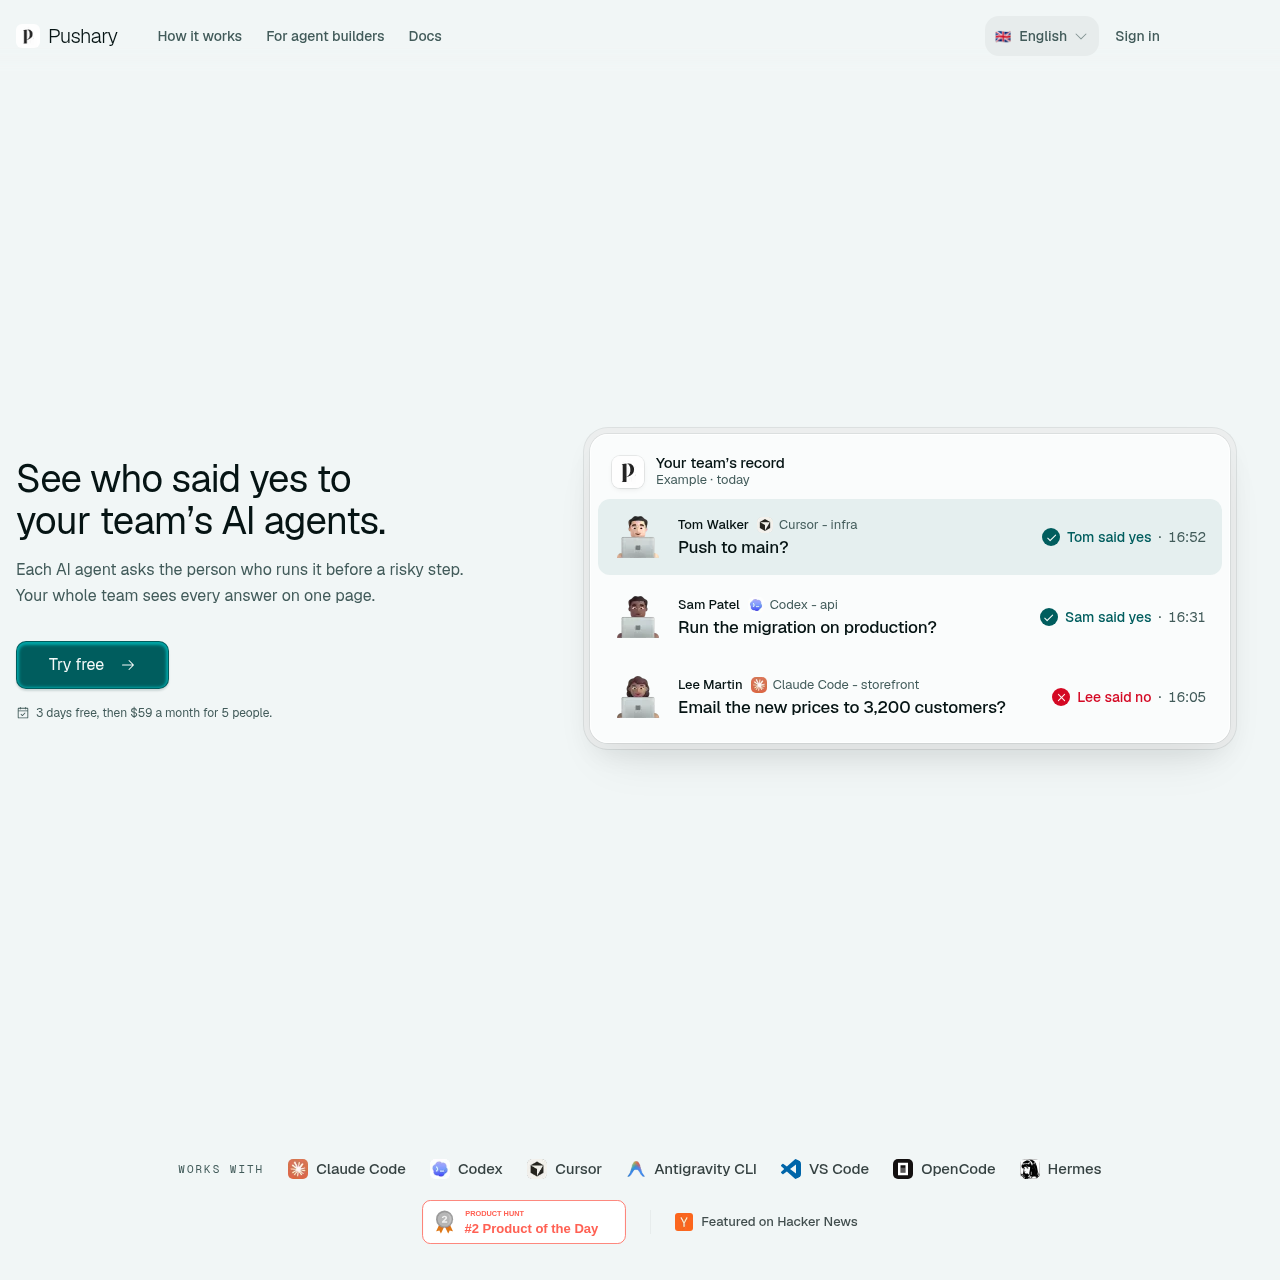
Pushary for Teams 是一款用于监管自主编程与终端 Agent 操作的管理工具。当集成的 AI Agent 尝试执行高风险操作(例如数据库迁移或直接向代码仓库推送代码)时,系统会暂停执行并请求人工操作员审批。
通过 Mac 桌面或移动端通知提交的响应会记录在整个团队可见的统一仪表板中。该活动日志会详细记录哪个 Agent 发起了请求、尝试了何种操作、由谁进行了应答以及具体时间戳,方便团队审计 Agent 行为并将特定工具的授权路由给指定人员。
有官方来源支持的使用场景
在 AI Agent 运行数据库迁移或向生产分支推送更改之前,强制要求获得明确的人工确认。
在事后复盘过程中查看统一日志,查明由哪个 Agent 发起操作、由谁批准以及具体何时执行。
官网提供的使用流程
连接 Mac 应用程序或命令行界面(CLI),随后配对移动端应用程序。
将协作人员添加到工作区,以便每位成员关联各自的客户端应用程序。
运行 Agent 命令,在代码推送或迁移等敏感步骤之前系统将自动暂停。
直接在 Mac 界面或手机锁屏界面上批准或拒绝已暂停的操作。
在共享日志中查看全团队的审批响应,或定义基于模式的路由规则将敏感操作分配给指定负责人。
Pushary for Teams 可在执行前拦截来自 Cursor、Codex 和 Claude Code 等受支持 AI Agent 的终端命令。当 Agent 尝试执行敏感命令时,系统将暂停执行,直到用户通过 Mac 桌面界面或移动端提醒提交明确的批准或拒绝决定。
所有决策都会索引至长达 365 天的团队日志中,该日志会将每项操作明确归属于发起 Agent、目标代码仓库以及对应的审批人员。团队能够以 CSV 或 JSON 格式导出这些审计记录,并配置基于模式的路由规则将敏感仓库操作指派给指定负责人。
用自己的素材和工作流完成验证
核对了哪些信息以及核对时间
基于已核对产品资料的回答
该平台已集成 Claude Code、Codex、Cursor、Antigravity CLI、VS Code、OpenCode 和 Hermes。
提示会直接显示在 Mac 桌面界面或用户的手机锁屏界面上,团队成员可以在任一位置直接进行批准或拒绝操作。
是的,团队可以根据工具模式和代码仓库创建路由规则,从而让特定的敏感操作交由指定的负责人审批,而非由 Agent 运行者自行决定。
团队记录会保留 365 天的历史事件,其中详细包含是谁发起了操作请求、由谁进行了应答以及具体的操作时间戳。
活动日志和后续跟进条目均可以导出为 CSV 或 JSON 格式,以便团队进行事后复盘分析或交由外部系统审查。