Pushary for Teams ist eine Genehmigungs- und Auditebene für KI-Coding-Agenten, die riskante Befehle für eine menschliche Freigabe pausiert und jede Entscheidung im gesamten Team protokolliert.
Code und ITPausiert Befehle von Agenten wie Claude…Übermittelt Genehmigungsaufforderungen…Führt ein zentralisiertes Teamprotokoll…Leitet spezifische Werkzeugmuster und…
Geschätzte monatliche Besuche
16.000
Datenzeitraum:
Bei AIToolly gelistet
Was ist Pushary for Teams? Produktübersicht
Funktion und offizielle Positionierung des Produkts
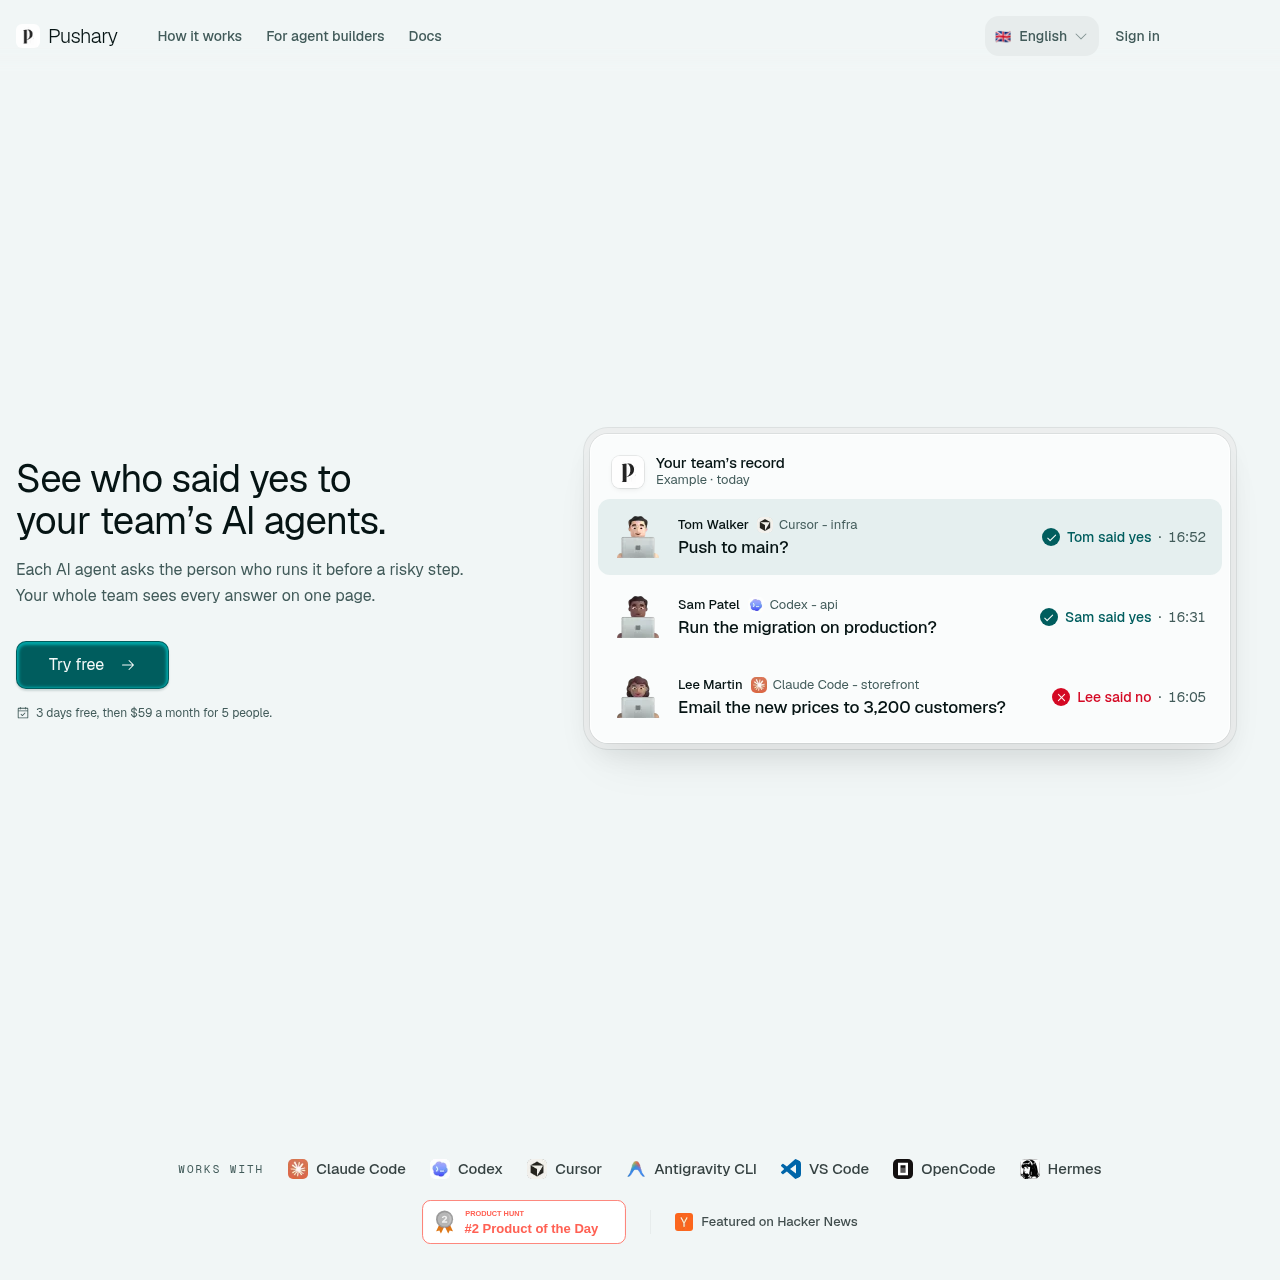
Pushary for Teams ist ein operatives Kontrollwerkzeug zur Verwaltung von Aktionen autonomer Programmier- und Terminal-Agenten. Wenn ein integrierter KI-Agent versucht, eine risikoreiche Operation wie eine Datenbankmigration oder einen direkten Repository-Push auszuführen, pausiert das System die Ausführung, um die Genehmigung durch einen menschlichen Operator anzufordern.
Antworten, die über Mac-Desktop- oder Mobil-Benachrichtigungen gegeben werden, werden in einem zentralen Dashboard erfasst, das für das gesamte Team sichtbar ist. Dieses Aktivitätsprotokoll erfasst, welcher Agent die Anfrage initiiert hat, welche Aktion versucht wurde, wer geantwortet hat und den genauen Zeitstempel, wodurch Teams das Verhalten von Agenten auditieren und Autorisierungen bestimmter Werkzeuge an vorgesehene Personen weiterleiten können.
Wofür kann Pushary for Teams verwendet werden?
Durch offizielle Quellen belegte Anwendungsfälle
Schutzmaßnahmen für Produktiv-Deployments
Erfordert eine explizite menschliche Bestätigung, bevor ein KI-Agent Datenbankmigrationen durchführt oder Änderungen in Produktions-Branches überträgt.
Retrospektiven nach Vorfällen
Ermöglicht in Post-Mortem-Analysen die Überprüfung des zentralen Protokolls, um festzustellen, welcher Agent eine Aktion veranlasst hat, wer sie genehmigt hat und wann die Ausführung stattfand.
So verwenden Sie Pushary for Teams
Der dokumentierte Ablauf, sofern verfügbar
1
Client-Anwendungen verbinden
Die Mac-Anwendung oder das Befehlszeileninterface verbinden und anschließend die mobile Anwendung koppeln.
2
Teammitglieder einladen
Mitarbeiter zum Arbeitsbereich hinzufügen, sodass jedes Mitglied seine eigenen Client-Anwendungen verknüpft.
3
Agentenaufgabe ausführen
Einen Agentenbefehl ausführen, der vor sensiblen Schritten wie Code-Pushes oder Migrationen automatisch pausiert.
4
Prüfen und reagieren
Die pausierte Aktion über die Mac-Benutzeroberfläche oder den mobilen Sperrbildschirm genehmigen oder ablehnen.
5
Auditieren und weiterleiten
Teamweite Antworten im geteilten Protokoll einsehen oder musterbasierte Routing-Regeln definieren, um sensible Schritte an vorgesehene Leads zu leiten.
Genehmigungs-Routing und Audit-Trail-Architektur
Pushary for Teams fängt Terminalbefehle von unterstützten KI-Agenten wie Cursor, Codex und Claude Code vor der tatsächlichen Ausführung ab. Versucht ein Agent einen sensiblen Befehl, wird die Ausführung angehalten, bis eine explizite Genehmigung oder Ablehnung über die Mac-Desktop-Oberfläche oder einen mobilen Hinweis übermittelt wird.
Alle Entscheidungen werden in einem 365-tägigen Teamprotokoll indexiert, das jede Aktion dem initiierenden Agenten, dem betroffenen Repository sowie der einzelnen genehmigenden Person zuordnet. Teams können diese Audit-Datensätze im CSV- oder JSON-Format exportieren und musterbasierte Routing-Regeln konfigurieren, um sensible Repository-Operationen an benannte Team-Leads zu leiten.
Werkzeugmuster- und Repository-Routing leitet Genehmigungsanfragen an bestimmte Personen weiter.
Das zentralisierte Teamprotokoll speichert Genehmigungs- und Ablehnungsereignisse für 365 Tage.
Unterstützt Exporte in den Formaten CSV und JSON für externe Prüfungen und Retrospektiven.
Desktop-Aufforderungen erscheinen in der Mac-Oberfläche, während mobile Benachrichtigungen auf Sperrbildschirmen angezeigt werden.
Was Sie vor der Wahl von Pushary for Teams testen sollten
Prüfungen mit eigenen Inhalten und Arbeitsabläufen
Prüfen Sie die Kompatibilität mit den spezifischen KI-Coding-Agenten Ihres Entwicklungsteams, wie beispielsweise Claude Code, Cursor oder Codex.
Stellen Sie sicher, dass Mac-Desktop-Umgebungen oder mobile Benachrichtigungskanäle die betrieblichen Anforderungen Ihres Teams für den Empfang von Warnungen erfüllen.
Überprüfen Sie, ob die 365-tägige Aufbewahrungsrichtlinie des Teamprotokolls mit den internen Compliance- und Audit-Log-Standards übereinstimmt.
Vergewissern Sie sich, dass benutzerdefinierte Werkzeugmuster und Repository-Routing-Regeln den zuständigen Prüfern Ihres Unternehmens zugewiesen werden können.
Antworten auf Basis des quellengeprüften Produkteintrags
Welche KI-Agenten und Programmierwerkzeuge funktionieren mit Pushary for Teams?+
Die Plattform integriert sich mit Claude Code, Codex, Cursor, Antigravity CLI, VS Code, OpenCode und Hermes.
Wie werden Genehmigungsaufforderungen an Teammitglieder zugestellt?+
Aufforderungen erscheinen direkt auf der Mac-Desktop-Oberfläche oder auf dem Sperrbildschirm des Mobiltelefons eines Benutzers, sodass Genehmigungen oder Ablehnungen von beiden Orten aus erfolgen können.
Können Genehmigungsanfragen an bestimmte Team-Leads weitergeleitet werden?+
Ja, Teams können Routing-Regeln basierend auf Werkzeugmustern und Repositories einrichten, sodass sensible Aktionen die Genehmigung durch einen bestimmten Lead anstelle des Agenten-Ausführenden erfordern.
Wie lange werden Teamaktivitäten im Audit-Protokoll gespeichert?+
Das Teamprotokoll speichert den Ereignisverlauf, einschließlich der Information, wer eine Aktion angefordert hat, wer geantwortet hat und des Zeitstempels, für 365 Tage.
Welche Exportformate stehen für Teamprotokolle zur Verfügung?+
Aktivitätsprotokolle und Nachverfolgungseinträge können für retrospektive Analysen entweder im CSV- oder im JSON-Format exportiert werden.
Weitere KI-Tools für Code und IT
Entdecken Sie weitere kürzlich hinzugefügte Tools derselben Kategorie.