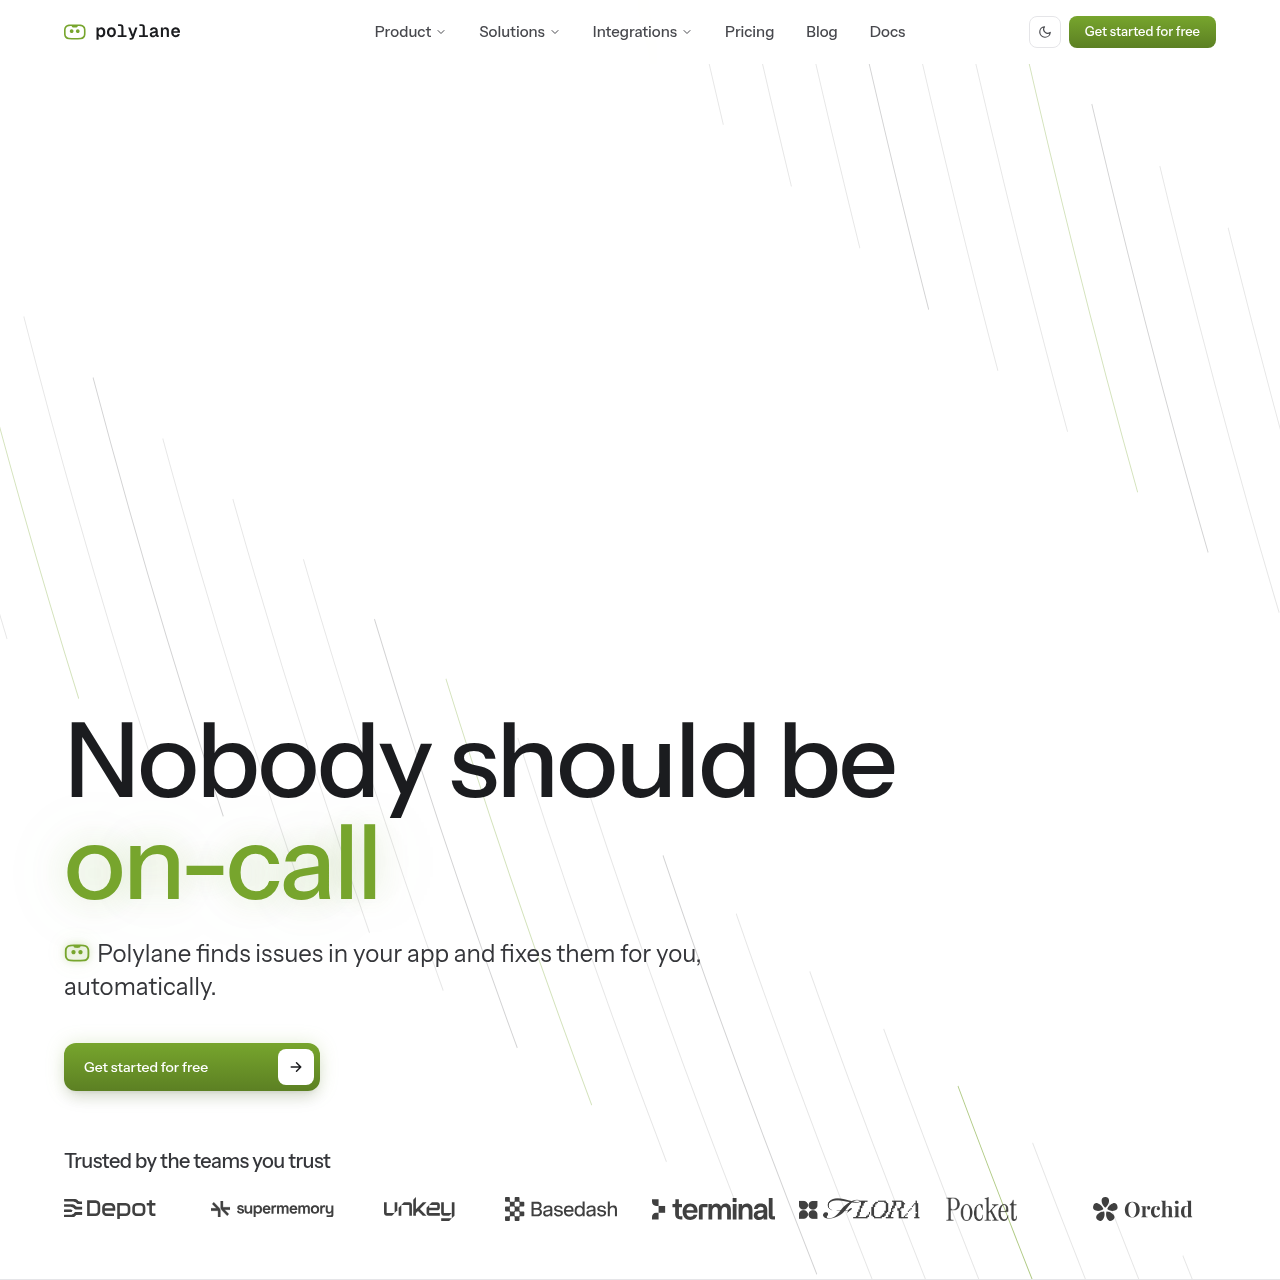
Polylane объединяет облачную инфраструктуру и код приложения для расследования аномалий в продакшене, создания pull request с исправлениями и проверки изменений на основе телеметрии.
Код и ITКорреляция множественных срабатываний…Создание pull request с изменениями…Проверка diff в pull request на основе…Предоставление ответов на…
Добавлено в AIToolly
Что такое Polylane? Обзор продукта
Назначение продукта и его официальное позиционирование
Polylane представляет собой платформу для автоматического расследования и устранения инцидентов, связывающую телеметрию продакшена с исходным кодом приложений. Объединяя сервисы, репозитории и облачные ресурсы в единый граф контекста, платформа сопоставляет системные взаимосвязи и соотносит аномалии производительности с конкретными коммитами или параметрами конфигурации.
Помимо генерации автоматических исправлений кода при активных сбоях, Polylane анализирует предлагаемые pull request с учетом текущих операционных метрик, помогая предотвратить попадание деструктивных изменений в продакшен. Платформа также работает как интерактивный диагностический ассистент в корпоративном чате и предоставляет контекстный слой внешним ИИ-агентам через MCP и инструменты CLI.
Для чего можно использовать Polylane?
Сценарии, подтверждённые официальными источниками
Автоматическое устранение инцидентов
Сортировка алертов мониторинга, выявление причин падения производительности в коде или конфигурациях и создание pull request с проверенными исправлениями.
Анализ эксплуатационных рисков перед развертыванием
Проверка созданных ботами или инженерами pull request на основе текущей телеметрии продакшена для предотвращения блокировок таблиц и дефицита емкости.
Интерактивная диагностика систем в чате
Предоставление разработчикам в Slack ответов о всплесках задержек, переполнении очередей и первопричинах сбоев после недавних деплоев.
Как использовать Polylane
Описанный в документации процесс, если он доступен
1
Сбор алертов и сортировка инцидентов
Прием оповещений и аномалий телеметрии из платформ мониторинга с объединением повторяющихся сигналов в единые инциденты на основе базовых пороговых значений.
2
Расследование по графу контекста
Отслеживание аномалий по связному графу контекста для проверки зависимых облачных ресурсов, метрик очередей и недавних развертываний кода.
3
Формирование pull request
Создание pull request для устранения проблемы, содержащего корректировки кода, тестовое покрытие и документацию для проверки и слияния инженером.
Устранение инцидентов и ревью кода на основе телеметрии
Polylane связывает актуальную операционную телеметрию с кодовыми базами приложений для диагностики текущих сбоев и предотвращения рисков до того, как они повлияют на продакшен. При возникновении инцидента платформа сопоставляет срабатывания алертов с базовыми показателями производительности, изолируя первопричину — например, некорректную настройку пулов соединений или перегрузку зависимых сервисов. Затем запускается сценарий исправления, формирующий готовый pull request с изменениями исходного кода, автотестами и обновленными инструкциями.
В дополнение к устранению аварий платформа обеспечивает превентивный контроль текущей разработки, оценивая предлагаемые изменения кода относительно реального трафика в продакшене. Например, если в pull request добавлены миграции базы данных для высоконагруженных таблиц, Polylane анализирует нагрузку на запись и предупреждает о неконкурентных операциях индексирования, способных вызвать жесткие блокировки, блокируя проверки перед слиянием до внедрения безопасных паттернов миграции.
Автоматическое расследование инцидентов со связыванием алертов мониторинга с конкретными коммитами и состояниями инфраструктуры.
Генерация pull request с исправлениями кода, наборами тестов и обновленной документацией.
Анализ влияния перед слиянием с сопоставлением изменений схемы и текущего объема операций записи в базе данных.
Предоставление внешним ассистентам разработки инструментов контекстных запросов и проверки топологии через MCP.
Что проверить перед выбором Polylane
Проверки на собственных материалах и рабочих процессах
Убедитесь, что используемая облачная инфраструктура, базы данных и инструменты телеметрии входят в список поддерживаемых интеграций.
Проверьте права доступа к репозиториям и пайплайнам CI, чтобы Polylane мог открывать pull request и запускать автоматические проверки.
Сопоставьте корпоративные требования к безопасности с сертификатами соответствия Polylane стандартам SOC 2 Type II и ISO 27001:2022.
Убедитесь, что проверки влияния на продакшен согласуются с существующими процессами код-ревью, защитой веток и пайплайнами развертывания.
Ответы на основе карточки продукта с проверенными источниками
Какую ключевую задачу решает Polylane?+
Polylane выявляет и расследует инциденты в продакшене на уровне кода и инфраструктуры, автоматически создавая и отправляя pull request с их исправлениями.
Как Polylane оценивает изменения в коде перед их развертыванием?+
Polylane проверяет pull request с учетом текущей телеметрии, предупреждая разработчиков и блокируя слияние, если изменения вызовут блокировки таблиц или снижение производительности.
Могут ли внешние ИИ-агенты разработки использовать Polylane?+
Внешние ИИ-инструменты могут запрашивать у Polylane операционный контекст, топологические карты и данные логов через Model Context Protocol или интерфейс командной строки.
Вносит ли Polylane изменения напрямую в среду продакшена?+
Polylane оформляет исправления в виде pull request с деталями расследования, таймлайнами и тестами, оставляя инженерам право просмотреть, отклонить или объединить изменения вручную.
Какие стандарты безопасности и протоколы шифрования использует Polylane?+
Polylane сертифицирован по стандартам SOC 2 Type II и ISO 27001:2022, изолирует данные на уровне организаций и защищает информацию шифрованием AES-256 в покое и TLS 1.2+ при передаче.
Другие ИИ-инструменты в категории Код и IT
Посмотрите другие недавно добавленные инструменты в этой категории.