Monospace from Directus
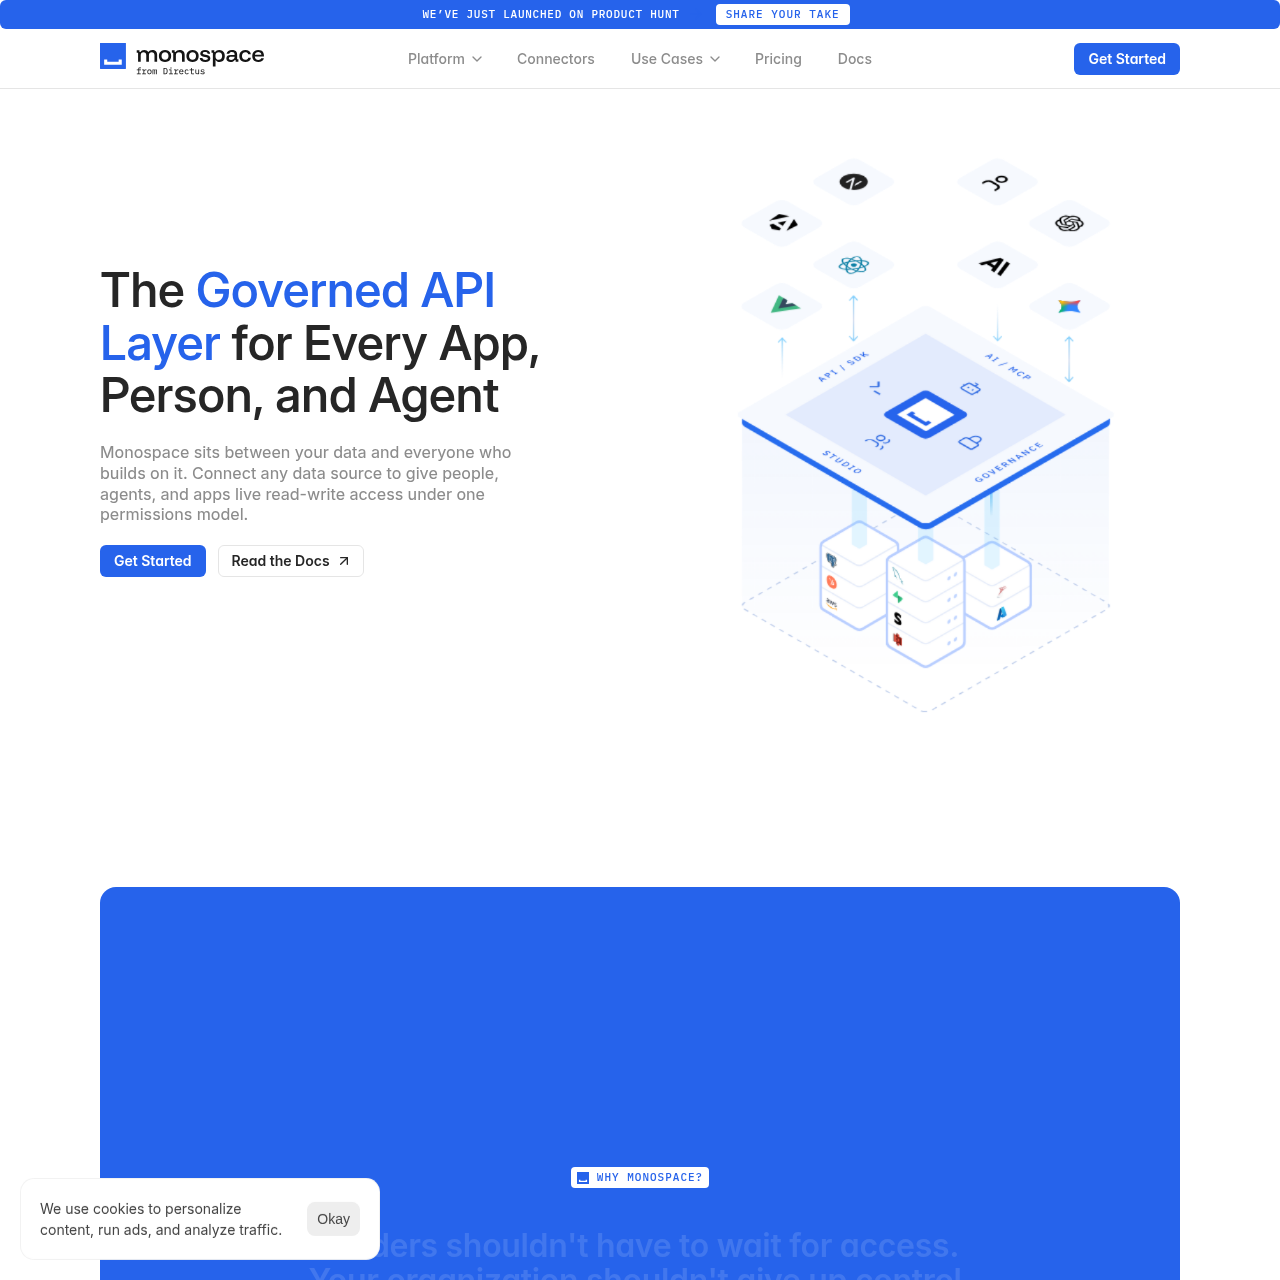
Directus 推出的 Monospace 是一个受治理的统一 API 层,能够连接数据库、REST API 和 SaaS 系统,在无需进行数据迁移的前提下为各类应用、用户与 AI 智能体提供实时的读写访问能力。
产品用途与官方定位
Directus 推出的 Monospace 作为一个集中的治理与 API 层,位于底层数据源与外部使用者(包括开发者、业务人员及 AI 智能体)之间。它能够对数据库、REST API 和 SaaS 系统进行实时架构自省,在不复制或迁移数据的前提下提供直接的实时读写访问能力。
该平台将安全策略严格执行至行级和字段级,并为每个工具、应用程序和智能体分配独立的身份标识。同时,它向外暴露统一的 REST API、模型上下文协议 (MCP) 及 SDK 接口,并在集中式审计日志中完整记录所有调用者活动,以满足 GDPR 和 SOC 2 等合规标准。
有官方来源支持的使用场景
借助 MCP 接口、架构自省技能以及精细的查询限制,将自主 AI 智能体安全连接至实时企业系统。
无需执行复杂的切换或数据迁移工程,直接基于既有数据库和 SaaS 工具生成现代化的 REST API 与 SDK 接口。
赋能非技术业务人员在集中权限管控体系下,使用自然语言直接查询并交互企业实时生产数据。
官网提供的使用流程
接入各类数据库、REST API 和 SaaS 系统,Monospace 会即时进行架构自省并实时查询数据。
无需迁移任何底层数据,直接基于自动生成的统一接口构建应用程序、内部工具以及 AI 智能体工作流。
配置集中的数据治理策略,在所有已连接的系统中将权限严格控制在单个数据行和字段级别。
将不同的开发和运营项目有效隔离,同时为各类工具、应用与智能体分配专属的调用者身份标识。
通过集中化审计日志,全方位监控所有人类用户与自动化调用者的系统操作、迁移事件和访问行为。
Monospace 将自身定位为一个主动的查询级执行层,而非被动的网络网关或分析型数据仓库。传统网关仅在网络流量层面进行检查并做出二元允许或拒绝决策,而 Monospace 则直接在查询内部动态评估权限,严格将访问限制在已获授权的数据行与字段之内。
每一个交互实体都会获得一个专有标识符,从而清晰区分人类用户、工具、应用程序和 AI 智能体。针对 AI 工作负载,Monospace 提供了集成的模型上下文协议 (MCP) 服务器,并配备架构检查能力以指导智能体理解数据结构,同时在统一审计日志中强制实施合规约束。
用自己的素材和工作流完成验证
核对了哪些信息以及核对时间
基于已核对产品资料的回答
Directus 推出的 Monospace 是一个受治理的 API 层,能够连接数据库、REST API 和 SaaS 系统,在不移动任何原始数据的前提下,通过统一的权限模型为应用程序、人类用户及 AI 智能体提供实时读写访问能力。
与需要复制数据以供静态分析的数据仓库不同,Monospace 直接就地查询实时生产数据;与依赖定时批处理同步管道的传统 iPaaS 解决方案不同,Monospace 根据实际请求实时执行直接查询与操作。
Monospace 通过统一的模型上下文协议 (MCP) 服务器路由所有交互,为智能体分配专属调用者身份,严格限制其仅能访问已授权的行与字段,并在集中审计日志中完整记录智能体的每一次操作行为。
不需要。Monospace 完全无需迁移或复制数据。它能够直接连接现有的数据库、REST API 和 SaaS 工具,在保留数据于原始存储位置的同时自动自省架构并生成现代化的访问接口。
根据平台官方公布的信息,Monospace 严格遵循 GDPR 监管要求,并且其数据治理层已通过 AICPA SOC 2 合规认证,确保企业级的数据安全与合规保障。