
Vertrauen und Governance als Schlüssel: Wie Certis Sicherheitsbots skaliert und digitale Mitarbeiter menschlicher Aufsicht unterstellt
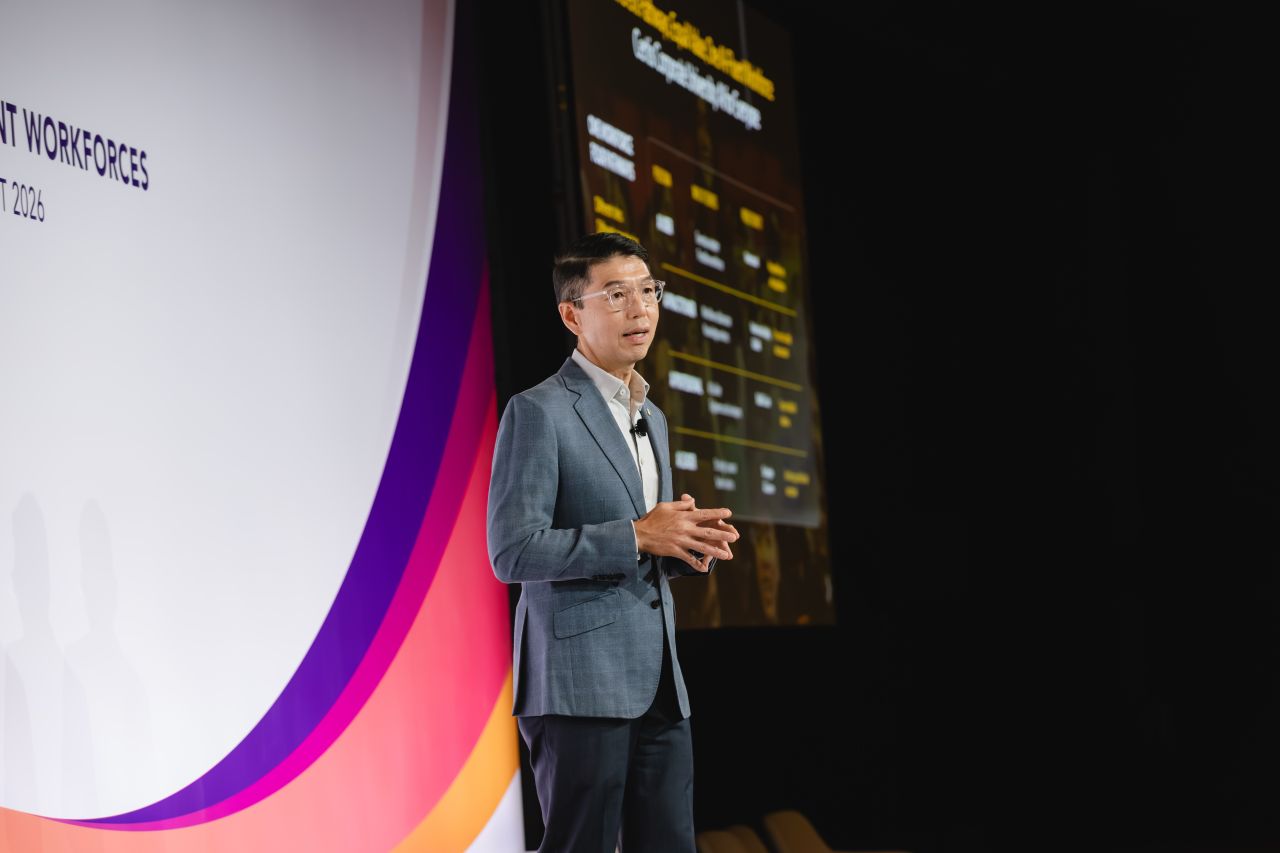
Auf der Tech in Asia Conference 2026 erläuterte Tian Beng Ng, President und Group CEO der Certis Group, wie das Sicherheitsunternehmen künstliche Intelligenz und automatisierte Sicherheitsbots erfolgreich im Betrieb verankert. Das Unternehmen setzt dabei auf den Leitsatz „AI-led but human-first“: Schnelle, automatisierte Entscheidungen schaffen in der Sicherheitsbranche nur dann einen echten Mehrwert, wenn für jeden Maschinenvorschlag ein Mensch die Verantwortung behält. Um Vertrauen bei den Beschäftigten aufzubauen und Vorbehalte gegen Arbeitsplatzverluste abzubauen, begreift Certis die KI-Integration als Managementdisziplin mit gezielten Schulungen und neu gestalteten Rollenprofilen. Zugleich werden KI-Agenten streng wie digitale Mitarbeiter geführt – mit individuellen Identifikationsnummern, streng limitierten Zugriffsrechten und fest zugewiesenen menschlichen Vorgesetzten, die fehlerhafte Bots jederzeit stoppen können.
Die Integration autonomer Systeme und künstlicher Intelligenz stellt Sicherheitsdienstleister vor ein grundlegendes Dilemma: Einerseits ermöglicht die Automatisierung eine bisher unerreichte Geschwindigkeit bei der Datenanalyse, andererseits dürfen Sicherheits- und Schutzfunktionen niemals ohne verlässliche Kontrollinstanzen agieren. Auf der Tech in Asia Conference 2026 gab Tian Beng Ng, President und Group CEO der Certis Group, Einblicke in die betriebliche Praxis des Unternehmens. Er legte dar, warum eine erfolgreiche Skalierung von Sicherheitsbots untrennbar mit Mitarbeitervertrauen, klarer menschlicher Rechenschaftspflicht und einem strikten Governance-Rahmen für sogenannte digitale Mitarbeiter verbunden ist.
Die wichtigsten Punkte
- Menschliche Verantwortung als Grundprinzip: Das von Certis verfolgte Konzept „AI-led but human-first“ trennt strikt zwischen maschinellen Vorschlägen und menschlicher Ausführung, um Geschwindigkeit mit Kundensicherheit zu verbinden.
- Effiziente Entlastung des Personals: KI-Agenten überwachen Live-Videobilder, erstellen Incident-Berichte und schließen unkritische Vorfälle selbstständig ab, um der Ermüdung von Sicherheitskräften durch Alarmüberflutung vorzubeugen.
- Vertrauensbildung als Managementaufgabe: Die Einführung von KI wird nicht als reines IT-Projekt behandelt, sondern als Managementdisziplin mit rollenspezifischen Schulungen und transparenter Kommunikation.
- Neuausrichtung von Arbeitsplätzen: Routineaufgaben beim Monitoring werden an Bots delegiert, während sich menschliche Fachkräfte auf Empathie, Situationsbeurteilung und kritische Notfälle fokussieren.
- Strikte Governance für digitale Mitarbeiter: Jeder KI-Agent erhält eine eigene Mitarbeiter-ID, zweckgebundene Systemberechtigungen, eine offizielle Firmen-E-Mail-Adresse und einen benannten menschlichen Verantwortlichen mit Abschaltbefugnis.
Analyse
Klare Aufgabenteilung: „AI-led but human-first“ in der Sicherheitspraxis
Im Zentrum der betrieblichen Strategie von Certis steht eine klar definierte Arbeitsteilung zwischen algorithmischer Vorarbeit und menschlicher Entscheidung. Tian Beng Ng hob hervor, dass schnelle automatisierte Entscheidungen den Teams im Sicherheitsbereich nur dann nützen, wenn für jeden einzelnen maschinellen Vorschlag eine reale Person die Rechenschaft trägt. Um die Balance zwischen hoher Reaktionsgeschwindigkeit und kompromissloser Sicherheit zu wahren, bedarf es einer strikten Trennung zwischen dem, was die Maschine vorbereitet, und dem, was letztlich operativ umgesetzt wird.
In der Praxis übernehmen KI-Agenten die rechenintensiven und zeitkritischen Erstphasen der Datenverarbeitung. Sie analysieren kontinuierlich Live-Kameraübertragungen und entwerfen strukturierte Vorfallsberichte. Ein wesentlicher Hebel zur Entlastung des Personals liegt im automatischen Schließen von unkritischen Fällen. Dies reduziert die bei Sicherheitskräften weit verbreitete Ermüdung durch permanente Fehlalarme („Alert Fatigue“) drastisch. Befindet sich ein Vorfall jedoch im kritischen Bereich, erhalten menschliche Sicherheitsoperatoren vorkuratierte, präzise aufbereitete Informationen. Die abschließende Beurteilung und die Durchführung operativer Maßnahmen verbleiben stets in menschlicher Hand.
Vertrauensbildung und Qualifizierung als Führungsaufgabe
Beschleunigte Arbeitsabläufe entfalten ihre Wirkung nur dann, wenn die Belegschaft den neuen Werkzeugen vertraut und diese auch aktiv nutzt. Tian Beng Ng betonte in diesem Kontext, dass die Integration von Technologien primär als Führungs- und Managementdisziplin verstanden werden muss und keineswegs als bloßes IT-Vorhaben abgetan werden darf. Mitarbeiter unterstützen Systeme nur dann vollumfänglich, wenn sie deren Funktionsweise verstehen und ihre eigene Rolle im veränderten Gefüge kennen.
Certis stützt seine Implementierungsstrategie daher auf drei zentrale Säulen:
- Zielgerichtete Rollenschulungen: Beschäftigte werden nach ihren Tätigkeitsfeldern in spezifische Gruppen unterteilt – als KI-Nutzer, Praktiker, Fachleute oder Führungskräfte – und erhalten exakt auf diese Rollen zugeschnittene Unterweisungen.
- Transparente Kommunikation: Die Führungsebene vermittelt die Hintergründe und Motive der Automatisierung offen, um Ängsten vor Arbeitsplatzverlust frühzeitig entgegenzuwirken.
- Neugestaltung der Berufsbilder: Das Aufgabenprofil der Mitarbeiter verlagert sich weg von monotoner, repetitiver Videoüberwachung hin zu anspruchsvollen Tätigkeiten, die ein hohes Maß an menschlicher Urteilskraft und zwischenmenschlicher Empathie erfordern.
Ng unterstrich, dass das Vertrauen der Belegschaft der entscheidende Katalysator für den Transformationserfolg ist: Sofern die Mitarbeiter den Absichten des Unternehmens bei der KI-Transformation misstrauen, bleibt die tatsächliche Akzeptanz und Nutzung der Technologie in weiten Teilen der Belegschaft aus.
Digitale Mitarbeiter: Identitätsmanagement und Governance für KI-Agenten
Ein weiterer zentraler Pfeiler des Skalierungsansatzes bei Certis ist die formale Behandlung von KI-Agenten als „digitale Mitarbeiter“. Um unkontrolliertes oder fehlerhaftes Verhalten autonomer Systeme zu unterbinden, wendet Certis standardisierte Personal- und Governance-Regeln auch auf die Software-Bots an.
Dieses Governance-Modell umfasst vier konkrete Sicherheitsmechanismen:
- Zuweisung eindeutiger digitaler Identitäten: Jeder KI-Agent wird mit einer spezifischen Mitarbeiter-ID ausgestattet. Dies verhindert, dass automatisierte Aktionen anonym unter geteilten Sammelkonten ablaufen und verwehrt bleiben.
- Restriktive Aufgabenberechtigungen: Die Bots erhalten ausschließlich jene Systemrechte, die für die Durchführung ihrer genau definierten Einzelaufgaben zwingend erforderlich sind.
- Nutzung offizieller Kanäle: KI-Agenten kommunizieren ausschließlich über offizielle, anerkannte Firmen-E-Mail-Adressen. Auf diese Weise können menschliche Kollegen auf Anhieb verifizieren, ob es sich um ein autorisiertes Unternehmenssystem handelt.
- Benennung menschlicher Verantwortlicher: Für jede automatisierte Einheit wird ein fester personeller Eigentümer („Human Owner“) bestimmt. Dieser trägt die Verantwortung und besitzt die ausdrückliche Befugnis, riskante Aktionen oder fehlerhafte Bots bei Leistungseinbrüchen umgehend zu stoppen und abzuschalten.
Bedeutung für die KI-Branche
Die von Certis präsentierten Erfahrungen markieren eine wichtige Entwicklungsetappe für die gesamte KI-Branche. Während in früheren Phasen oft die theoretische Leistungsfähigkeit und die autonome Geschwindigkeit von Modellen im Vordergrund standen, rückt bei der praktischen Skalierung im Unternehmensumfeld zunehmend die Schnittstelle zwischen Mensch und Maschine in den Fokus.
Der Ansatz demonstriert, dass Enterprise-KI im Sicherheitssektor nur dann skalierfähig ist, wenn Automatisierung nicht als Ersatz des Menschen, sondern als strukturierte Assistenz konzipiert wird. Indem KI-Systeme wie reguläre Mitarbeiter mit eindeutigen Identitäten, eingeschränkten Rollenrechten und klaren disziplinarischen Kontrollstrukturen behandelt werden, liefert Certis ein praxiserprobtes Governance-Modell. Dieses Modell zeigt Unternehmen auf, wie sich operative Sicherheitsrisiken minimieren lassen, ohne auf die Effizienzgewinne moderner Sicherheitsbots verzichten zu müssen.
Häufig gestellte Fragen
Warum betrachtet Certis die KI-Einführung als Managementdisziplin und nicht als reines IT-Projekt?
Die erfolgreiche Nutzung von Sicherheitsbots hängt maßgeblich davon ab, ob die Mitarbeiter den neuen Werkzeugen vertrauen und die Absichten der Unternehmenstransformation verstehen. Ohne transparente Kommunikation gegen Ängste vor Jobverlust, rollenspezifische Weiterbildung und eine gezielte Neugestaltung der Aufgabenprofile verweigern Teams die Nutzung. Daher erfordert die Einführung vor allem personelle Führung und Organisationsentwicklung statt rein technischer Implementierung.
Wie wird sichergestellt, dass automatisierte Sicherheitsbots keine unkontrollierten Aktionen durchführen?
Certis unterzieht KI-Agenten denselben Aufsichtsmechanismen wie menschliches Personal. Jeder Bot erhält eine eigene Mitarbeiter-ID, streng limitierte Zugriffsrechte und offizielle Unternehmens-E-Mail-Adressen. Zudem existiert für jedes System ein definierter menschlicher Vorgesetzter, der bei Fehlfunktionen oder Leistungsabfällen die Berechtigung besitzt, den Bot unverzüglich zu deaktivieren.
Welche Aufgaben verbleiben beim Sicherheitspersonal im Modell „AI-led but human-first“?
Menschliche Fachkräfte werden von repetitiven Tätigkeiten wie dem dauerhaften Überwachen von Videobildschirmen und der Bearbeitung unkritischer Fehlalarme entlastet. Sie erhalten vorstrukturierte Daten von den Bots und konzentrieren sich auf komplexe Vorfälle, die fundierte Urteilskraft, situatives Ermessen und menschliche Empathie erfordern.


