
Microsoft Paint und Photos: Unsichtbare Wasserzeichen mit Server-GUID in lokal generierten KI-Bildern entdeckt
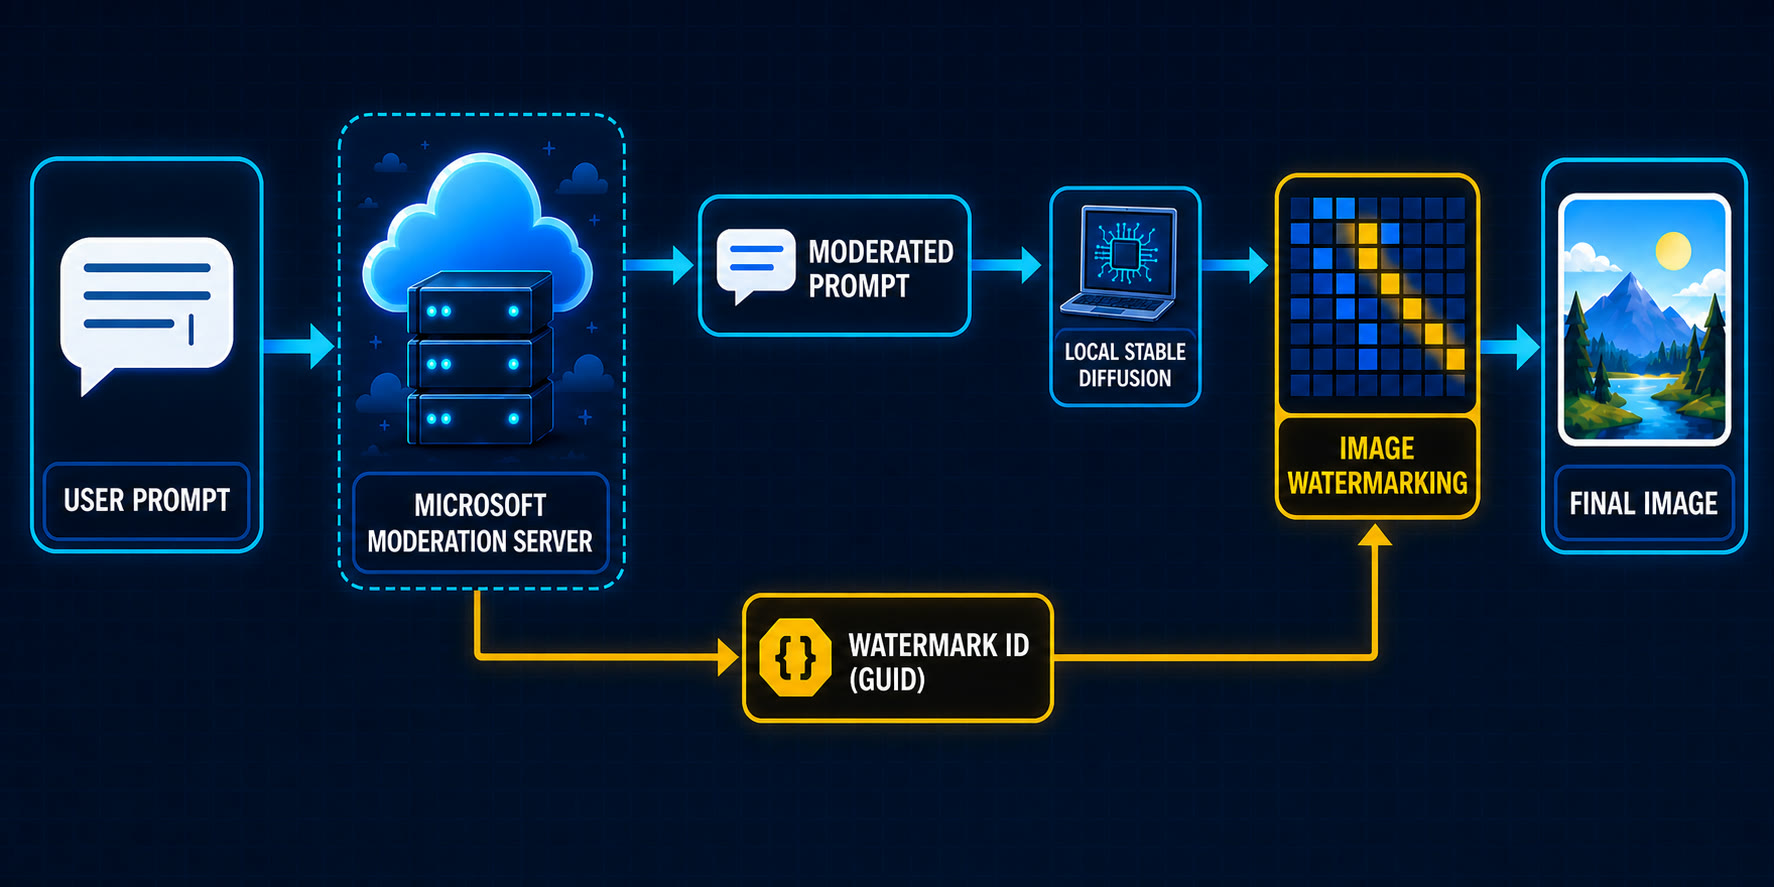
Eine aktuelle Untersuchung durch Reverse Engineering hat enthüllt, dass Microsoft Paint und die Photos-App eine vom Server vergebene GUID als unsichtbares Wasserzeichen in lokal generierte KI-Bilder einbetten. Obwohl die eigentliche Bilderzeugung auf modernen Copilot+ PCs lokal erfolgt, bleibt die Moderation der Eingabebefehle (Prompts) ein Cloud-basierter Prozess. Der Server sendet dabei eine eindeutige Kennung zurück, die tief in die Pixelstruktur des Bildes integriert wird. Diese Maßnahme erfolgt unabhängig von den Einstellungen für sichtbare Wasserzeichen und ergänzt die standardmäßigen C2PA-Metadaten. Die Entdeckung verdeutlicht den hybriden Ansatz von Microsoft, bei dem lokale Rechenleistung mit zentraler Kontrolle und Nachverfolgbarkeit kombiniert wird, um die Herkunft von KI-Inhalten sicherzustellen.
Die wichtigsten Punkte
- Hybride Architektur: Trotz lokaler Bildgenerierung auf Copilot+ PCs erfolgt die Moderation der Prompts über Microsoft-Server.
- Unsichtbare Kennung: Eine vom Server ausgestellte GUID wird als unsichtbares Wasserzeichen direkt in die Pixel der Bilder eingebettet.
- Unabhängige Steuerung: Die Deaktivierung sichtbarer Wasserzeichen hat keinen Einfluss auf diese versteckte GUID-Kennzeichnung.
- Lokale KI-Modelle: Windows liefert spezifische KI-Modelle im ONNXE-Format aus, die für die lokale Verarbeitung in Paint und Photos genutzt werden.
- Formatbeschränkungen: Um die Integrität der C2PA-Metadaten zu gewährleisten, ist das Speichern von KI-Bildern auf PNG, JPEG, GIF und .paint begrenzt.
Analyse
Der Prozess der Bildgenerierung und Moderation
Die technische Analyse von Microsoft Paint zeigt einen komplexen Workflow bei der Erstellung von KI-Inhalten. Entgegen der Annahme, dass die Generierung entweder vollständig in der Cloud oder vollständig lokal abläuft, nutzt Microsoft ein hybrides Modell. Wenn ein Nutzer einen Prompt in Paint oder Photos eingibt, wird dieser zunächst an einen Remote-Server zur Moderation gesendet. Dieser Schritt dient dazu, sicherzustellen, dass die Eingaben den Sicherheitsrichtlinien entsprechen.
Das Besondere an diesem Prozess ist die Rückmeldung des Servers: Er liefert nicht nur den freigegebenen Prompt zurück, sondern auch eine Global Unique Identifier (GUID). Diese GUID wird anschließend während des lokalen Generierungsprozesses auf dem PC des Nutzers verwendet. Die Software bettet diese Kennung als unsichtbares Wasserzeichen direkt in die Pixeldaten des resultierenden Bildes ein. Da dieser Vorgang auf Pixelebene stattfindet, bleibt die Markierung auch dann erhalten, wenn Metadaten entfernt werden, und sie wird nicht durch die Benutzereinstellungen für sichtbare Wasserzeichen beeinflusst.
Technische Details der lokalen Implementierung
Untersuchungen des Anwendungsordners von Microsoft Paint offenbaren, dass Microsoft tatsächlich lokale KI-Modelle mit Windows ausliefert. Diese befinden sich im Verzeichnis der WindowsApps und nutzen die Dateiendung .onnxe. Zu den identifizierten Dateien gehören unter anderem:
seg.onnxe(ca. 23,1 MB)inseg_enc.onnxe(ca. 28,0 MB)inseg_dec.onnxe(ca. 16,5 MB)mager.onnxe(ca. 302,4 MB)
Interessanterweise sind diese Modelle verschlüsselt. Durch Reverse Engineering wurde festgestellt, dass es sich um Standard-ONNX-Dateien handelt, die mit der Zeichenfolge „Microsoft_2023“ XOR-verknüpft wurden. Dies unterstreicht, dass Microsoft zwar auf lokale Ausführung setzt, um die Hardware von Copilot+ PCs zu nutzen, aber dennoch proprietäre Schutzmechanismen und eine zentrale Kontrolle über die Moderation und Kennzeichnung beibehält.
Metadaten und Dateiformate
Zusätzlich zum unsichtbaren Pixel-Wasserzeichen integriert Microsoft C2PA-Metadaten (Coalition for Content Provenance and Authenticity) in die erzeugten Dateien. Um sicherzustellen, dass diese Herkunftsinformationen erhalten bleiben, schränkt die Anwendung die Speicheroptionen für KI-generierte Bilder ein. Nutzer können diese Werke nur in Formaten sichern, die C2PA-Metadaten unterstützen, namentlich PNG, JPEG, GIF und das Microsoft-eigene .paint-Format.
Bedeutung für die KI-Branche
Dieser Fund markiert einen wichtigen Punkt in der Debatte um die Kennzeichnung von KI-Inhalten. Microsoft demonstriert hier einen Weg, wie Unternehmen die Vorteile lokaler KI-Berechnungen (Geschwindigkeit, geringere Serverlast) mit einer strengen regulatorischen Kontrolle verbinden können. Die Verwendung einer serverbasierten GUID zur Pixel-Markierung stellt sicher, dass jedes lokal erzeugte Bild theoretisch bis zum Zeitpunkt seiner Entstehung und dem moderierten Prompt zurückverfolgt werden kann.
Für die Branche bedeutet dies, dass „lokale KI“ nicht zwangsläufig „autonome KI“ bedeutet. Die Abhängigkeit von einer Cloud-Moderation und die Einbettung von Tracking-IDs zeigen, dass große Plattformbetreiber bestrebt sind, die Verantwortlichkeit für generierte Inhalte auch dann zu behalten, wenn die Rechenlast auf das Endgerät des Nutzers verlagert wird. Dies könnte als Vorbild für zukünftige Implementierungen anderer Hersteller dienen, die ähnliche Sicherheits- und Kennzeichnungsstandards einhalten müssen.
Häufig gestellte Fragen
Frage: Kann ich das unsichtbare Wasserzeichen in den Einstellungen deaktivieren?
Nein. Die Untersuchung zeigt, dass die Einstellung für sichtbare Wasserzeichen keinen Einfluss auf die Einbettung der serverbasierten GUID in die Pixel des Bildes hat. Es handelt sich um einen fest integrierten Prozess der Bildgenerierung.
Frage: Werden meine Bilder vollständig auf meinem PC erstellt?
Die grafische Erzeugung des Bildes findet lokal auf der Hardware (insbesondere bei Copilot+ PCs) statt. Allerdings ist der Prozess nicht vollständig offline-fähig, da der Prompt zur Moderation an einen Microsoft-Server gesendet werden muss, bevor die lokale Generierung startet.
Frage: Warum kann ich KI-Bilder nicht in jedem beliebigen Format speichern?
Microsoft beschränkt die Speicherung auf Formate wie PNG, JPEG, GIF und .paint, um die Integrität der C2PA-Metadaten zu gewährleisten. Diese Metadaten dienen als digitaler Herkunftsnachweis und sollen die Transparenz über die Entstehung des Bildes durch KI sicherstellen.


